








在存储过程中使用 sp_executesql 能防御注入,核心原因是它支持参数化查询。与直接使用字符串拼接的 exec 不同,sp_executesql 允许将用户输入作为独立的参数传递,数据库引擎会将这些参数视为纯数据而非可执行代码,从而从根本上阻断了恶意 sql 逻辑的注入路径。
为什么 EXEC 无法防御注入
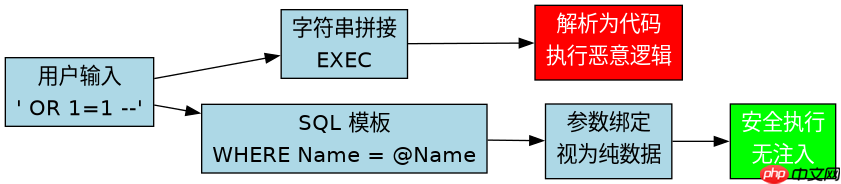
当使用 EXEC 或 EXECUTE 直接执行拼接后的字符串时,SQL Server 会将整个字符串解析为 T-SQL 语句。如果用户输入中包含单引号或 SQL 关键字(如 OR 1=1),它们会被直接嵌入到语法结构中,导致执行逻辑被篡改。这种动态构建 SQL 的方式没有任何隔离机制,攻击者可以轻易闭合原始查询并追加恶意命令。
DECLARE @sql NVARCHAR(MAX);
DECLARE @user_input NVARCHAR(100) = ''' OR 1=1 --';
SET @sql = N'SELECT * FROM Users WHERE Name = ' + @user_input;
EXEC(@sql); -- 这里会返回所有用户记录,因为条件恒真
上述代码中,@user_input 的值被直接拼接到 @sql 变量中。执行时,EXEC 看到的完整语句是 SELECT * FROM Users WHERE Name = '' OR 1=1 --'。由于 OR 1=1 始终为真,且后面的注释符 -- 忽略了后续可能的限制条件,导致安全过滤失效。
sp_executesql 的参数化机制
sp_executesql 通过分离 SQL 模板和参数值来工作。它接收两个主要部分:一个是包含占位符(如 @Param)的 SQL 字符串,另一个是定义这些占位符数据类型的声明字符串,最后是实际传入的参数值。数据库引擎在预编译阶段会将占位符与具体的数据类型绑定,确保传入的值仅作为数据参与比较,而不会改变 SQL 的结构。
DECLARE @sql NVARCHAR(MAX);
DECLARE @user_input NVARCHAR(100) = ''' OR 1=1 --';
DECLARE @params NVARCHAR(100);

-- 定义 SQL 模板,使用 @Name 作为占位符
SET @sql = N'SELECT * FROM Users WHERE Name = @Name';
-- 定义参数类型:@Name 是 NVARCHAR(100)
SET @params = N'@Name NVARCHAR(100)';

-- 执行时,将 @user_input 的值安全地绑定到 @Name
EXEC sp_executesql @sql, @params, @Name = @user_input;
在这个例子中,即使 @user_input 包含恶意字符,sp_executesql 也会将其视为一个普通的字符串值。数据库引擎会查找名字严格等于 ' OR 1=1 --' 的用户,而不是执行其中的 SQL 逻辑。由于通常不存在这样的用户名,查询将返回空结果,从而成功防御了注入攻击。
基于程序中某个输入、条件或结果的具体问题
在实际应用中,如果未正确指定参数类型或长度,可能会导致隐式转换或截断,进而引发潜在的安全风险或性能问题。例如,如果将 NVARCHAR 类型的参数错误地声明为 VARCHAR,或者长度设置过短,可能导致数据截断或排序规则冲突。此外,sp_executesql 支持输出参数,这在需要获取动态查询结果的同时返回状态信息时非常有用,但必须确保输出参数的方向(OUTPUT)和类型定义一致,否则会导致运行时错误。

















