








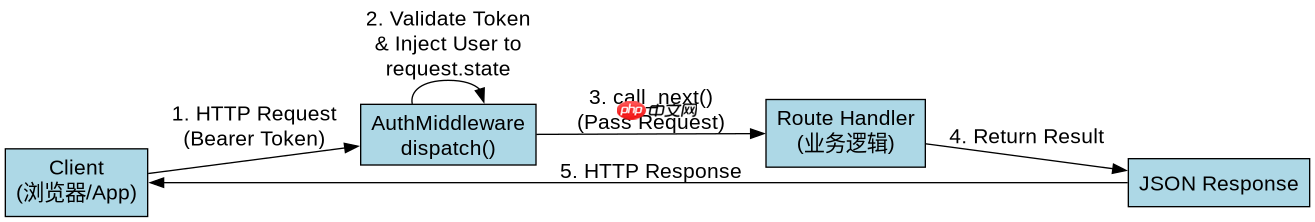
starlette 实现基本权限控制的核心方式是利用中间件(middleware)在请求到达路由之前拦截并验证用户身份。具体做法是创建一个继承自 starlette.middleware.base.basehttpmiddleware 的类,重写 dispatch 方法,从中提取请求头中的认证信息(如 jwt token),验证其有效性后,将解析后的用户信息注入到 request.state 中;若验证失败则直接返回 401 错误响应。这样所有受保护的路由只需检查 request.state.user 是否存在即可。
如何编写基础认证中间件
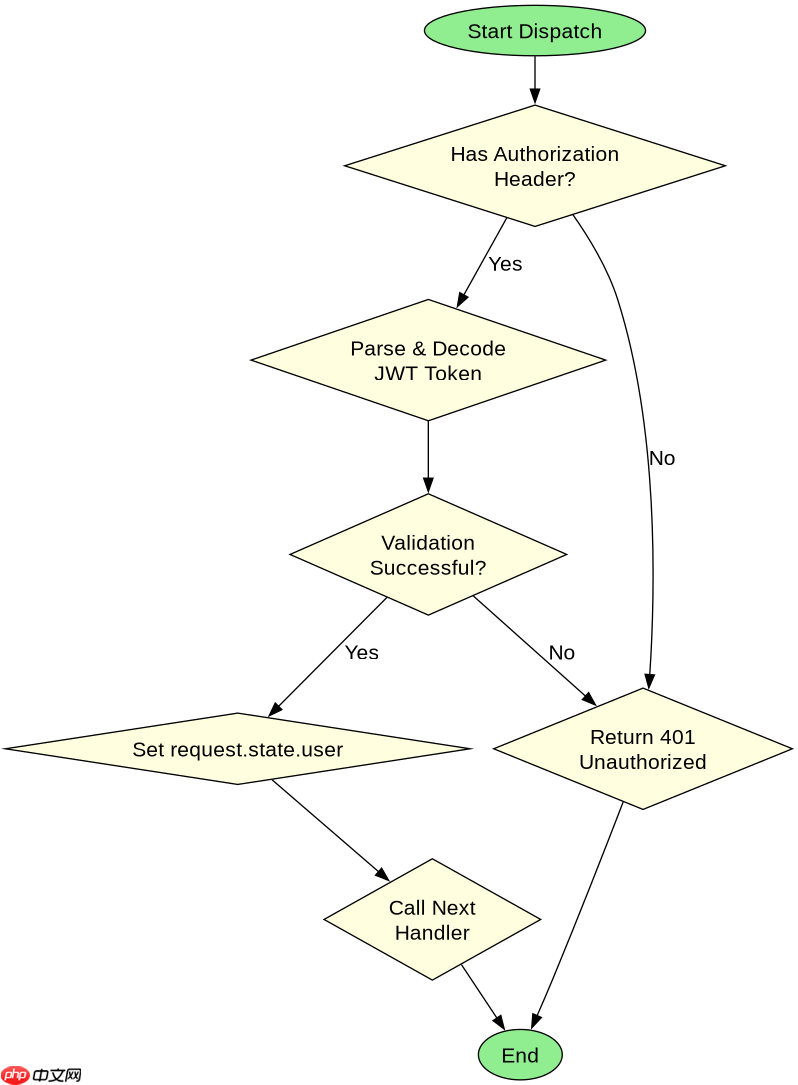
通过继承 BaseHTTPMiddleware 并重写 dispatch 方法,可以在请求处理链的前端统一处理认证逻辑。关键在于从 request.headers 中读取 Authorization 头,解析 Token 并验证签名,验证通过后把用户对象存入 request.state,供后续路由使用。
import jwt
from starlette.middleware.base import BaseHTTPMiddleware
from starlette.responses import JSONResponse
from starlette.requests import Request

SECRET_KEY = "your-secret-key"
ALGORITHM = "HS256"

class AuthMiddleware(BaseHTTPMiddleware):
    async def dispatch(self, request: Request, call_next):
        # 1. 获取 Authorization 头
        auth_header = request.headers.get("Authorization")

        # 2. 验证 Token
        user = None
        if auth_header and auth_header.startswith("Bearer "):
            token = auth_header.split(" ")[1]
            try:
                payload = jwt.decode(token, SECRET_KEY, algorithms=[ALGORITHM])
                user = payload # 假设 payload 包含用户信息
            except jwt.InvalidTokenError:
                return JSONResponse(
                    status_code=401,
                    content={"detail": "Invalid authentication credentials"}
                )
        else:
            return JSONResponse(
                status_code=401,
                content={"detail": "Not authenticated"}
            )

        # 3. 将用户信息注入 request.state
        request.state.user = user

        # 4. 继续处理请求
        response = await call_next(request)
        return response
上述代码定义了一个 AuthMiddleware,它首先检查请求头是否包含有效的 Bearer Token。如果 Token 无效或缺失,直接返回 401 状态码。如果有效,则将解码后的用户数据赋值给 request.state.user,然后调用 call_next 将请求传递给后续的路由处理器。这种设计确保了认证逻辑与业务逻辑分离。
如何在路由中访问已认证的用户
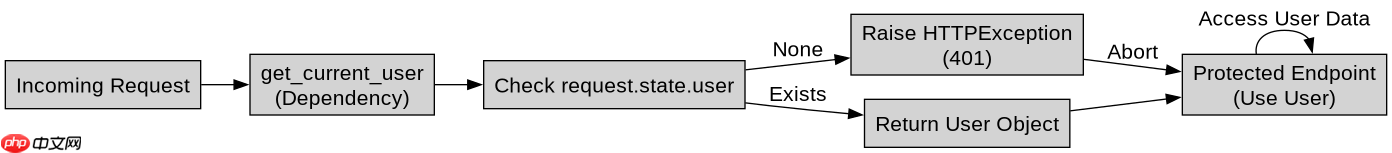
在中间件将用户信息注入 request.state 后,路由函数可以通过依赖注入或直接从 request 对象中获取该用户。推荐使用 Starlette 的依赖注入系统,定义一个依赖项来自动获取当前用户,使路由代码更简洁且易于测试。
Starlette 1.5.1 是轻量级 Python ASGI 框架与工具集,提供路由、请求响应、中间件、WebSocket 和后台任务等组件,适合构建异步 Web 服务。本下载为官方 PyPI 通用 wheel 包,可使用 pip 安装,并由包管理器处理依赖;运行应用时还需配置 ASGI 服务器。
from fastapi import Depends, HTTPException, status
from starlette.routing import Route
from starlette.responses import JSONResponse

# 假设 AuthMiddleware 已经注册
async def get_current_user(request):
    # 从 request.state 中获取用户
    user = getattr(request.state, 'user', None)
    if user is None:
        raise HTTPException(
            status_code=status.HTTP_401_UNAUTHORIZED,
            detail="Not authenticated",
            headers={"WWW-Authenticate": "Bearer"},
        )
    return user

async def protected_endpoint(request):
    # 通过依赖注入获取用户
    user = await get_current_user(request)
    return JSONResponse(content={"message": f"Hello, {user.get('username')}"})

routes = [
    Route("/protected", endpoint=protected_endpoint),
]
在路由层,我们定义了 get_current_user 依赖项,它从 request.state.user 中提取用户信息。如果用户不存在,抛出 401 异常。在 protected_endpoint 中,我们通过调用 get_current_user 来获取当前用户,从而避免在每个路由中重复编写认证检查代码。这种方式使得受保护的路由代码非常干净,只关注业务逻辑。
当 Token 过期时中间件如何处理
当 JWT Token 过期时,jwt.decode 会抛出 jwt.ExpiredSignatureError。在 AuthMiddleware 中,我们需要捕获这个特定异常,并返回相应的 401 错误,提示用户 Token 已过期。这允许前端根据错误类型采取不同行动,如刷新 Token 或重新登录。
import jwt
from starlette.middleware.base import BaseHTTPMiddleware
from starlette.responses import JSONResponse
from starlette.requests import Request

SECRET_KEY = "your-secret-key"
ALGORITHM = "HS256"

class AuthMiddleware(BaseHTTPMiddleware):
    async def dispatch(self, request: Request, call_next):
        auth_header = request.headers.get("Authorization")
        user = None

        if auth_header and auth_header.startswith("Bearer "):
            token = auth_header.split(" ")[1]
            try:
                payload = jwt.decode(token, SECRET_KEY, algorithms=[ALGORITHM])
                user = payload
            except jwt.ExpiredSignatureError:
                return JSONResponse(
                    status_code=401,
                    content={"detail": "Token has expired"}
                )
            except jwt.InvalidTokenError:
                return JSONResponse(
                    status_code=401,
                    content={"detail": "Invalid authentication credentials"}
                )
        else:
            return JSONResponse(
                status_code=401,
                content={"detail": "Not authenticated"}
            )

        request.state.user = user
        response = await call_next(request)
        return response
在修改后的 AuthMiddleware 中,我们增加了 except jwt.ExpiredSignatureError 分支。当 Token 过期时,中间件会返回一个明确的错误消息 "Token has expired",而不是通用的 "Invalid authentication credentials"。这使得客户端能够区分 Token 无效和 Token 过期的情况,从而提供更友好的用户体验。






















