








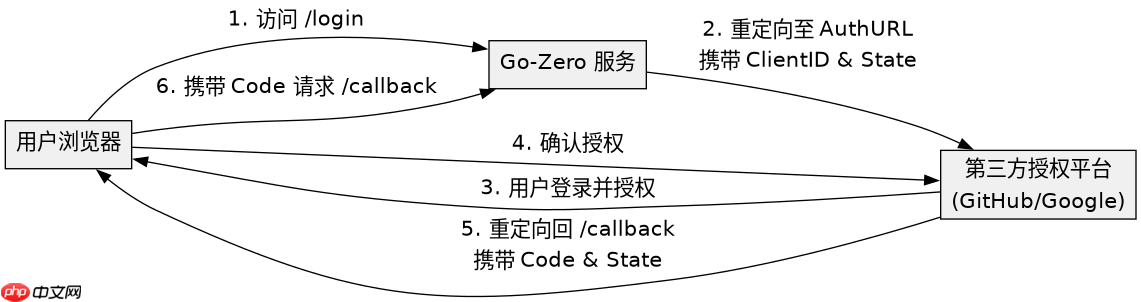
在go-zero框架中实现oauth2第三方授权认证,核心做法是引入 golang.org/x/oauth2 标准库,并在api网关层(handler)拦截请求。通过配置 oauth2.config 设置客户端id、密钥及回调地址,利用 authcodeurl 生成跳转链接,或在回调接口中使用 exchange 换取token并解析用户信息。这样可以在不侵入业务逻辑的前提下,完成从第三方登录到获取用户身份的完整流程。
如何发起第三方登录跳转请求
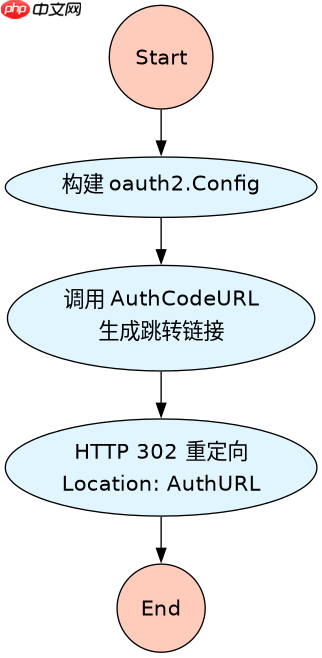
要发起登录跳转,需要在Handler中构建 oauth2.Config 对象并调用 AuthCodeURL 方法。该函数会返回一个包含授权码的URL,直接将该URL写入响应头或重定向给前端即可触发第三方平台的登录界面。
package main

import (
	"fmt"
	"net/http"
	"golang.org/x/oauth2"
)

var (
	oauthConfig = &oauth2.Config{
		ClientID:     "your_client_id",
		ClientSecret: "your_client_secret",
		RedirectURL:  "http://localhost:8080/callback",
		Scopes:       []string{"user:email"},
		Endpoint: oauth2.Endpoint{
			AuthURL:  "https://github.com/login/oauth/authorize",
			TokenURL: "https://github.com/login/oauth/access_token",
		},
	}
)

func LoginHandler(w http.ResponseWriter, r *http.Request) {
	// 生成授权跳转链接
	url := oauthConfig.AuthCodeURL("random_state_string")
	// 执行302重定向
	http.Redirect(w, r, url, http.StatusFound)
}

func main() {
	http.HandleFunc("/login", LoginHandler)
	fmt.Println("Server running on :8080")
	http.ListenAndServe(":8080", nil)
}
上述代码展示了最基础的跳转逻辑。当访问 /login 路径时,程序会立即将浏览器重定向到GitHub的授权页面。这里的关键在于 AuthCodeURL 生成的链接包含了唯一的State参数,用于防止CSRF攻击,实际生产中应动态生成随机字符串作为State。
如何处理回调并换取Access Token
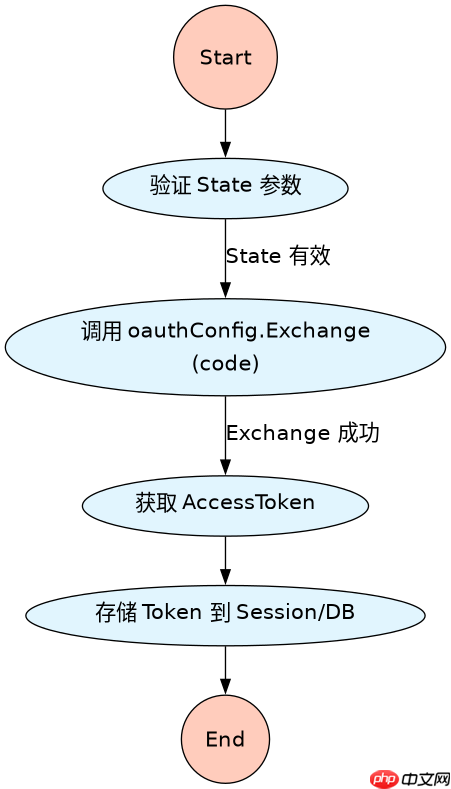
用户授权后,第三方平台会将浏览器重定向回 /callback 接口,并附带 code 和 state 参数。此时需要调用 oauthConfig.Exchange 方法,传入请求上下文和接收到的 code,该方法会自动向Token端点发送POST请求以换取 AccessToken。

package main

import (
	"fmt"
	"net/http"
	"golang.org/x/oauth2"
)

// 复用之前的 oauthConfig 定义

func CallbackHandler(w http.ResponseWriter, r *http.Request) {
	// 1. 验证 State (此处简化处理)
	if r.URL.Query().Get("state") != "random_state_string" {
		http.Error(w, "Invalid state", http.StatusBadRequest)
		return
	}

	// 2. 使用 Code 换取 Token
	token, err := oauthConfig.Exchange(r.Context(), r.URL.Query().Get("code"))
	if err != nil {
		http.Error(w, "Failed to get token", http.StatusInternalServerError)
		return
	}

	// 3. 输出 Token 信息
	fmt.Fprintf(w, "Access Token: %s\n", token.AccessToken)
	fmt.Fprintf(w, "Refresh Token: %s\n", token.RefreshToken)
	fmt.Fprintf(w, "Expiry: %v\n", token.Expiry)
}

func main() {
	http.HandleFunc("/callback", CallbackHandler)
	fmt.Println("Server running on :8080")
	http.ListenAndServe(":8080", nil)
}
在回调处理中,Exchange 方法是核心。它负责与第三方服务器进行安全通信,将临时的授权码转换为长期的访问令牌。如果网络请求失败或授权码已过期,该方法会返回错误,此时应向用户展示错误提示。成功获取Token后,开发者通常需要将Token存入Session或数据库,以便后续请求使用。
基于程序中某个输入、条件或结果的具体问题
在获取到 AccessToken 后,通常需要进一步获取用户的详细信息(如昵称、邮箱)。这可以通过创建 oauth2.Client 并使用其 Context 发起HTTP请求来实现。例如,GitHub API 提供了 /user 端点,可以直接获取当前授权用户的公开信息。
package main

import (
	"encoding/json"
	"fmt"
	"io/ioutil"
	"net/http"
	"golang.org/x/oauth2"
)

// 假设已有 token 变量
func GetUserInfo(token *oauth2.Token) map[string]interface{} {
	client := oauthConfig.Client(oauth2.NoContext, token)
	resp, err := client.Get("https://api.github.com/user")
	if err != nil {
		return nil
	}
	defer resp.Body.Close()

	body, _ := ioutil.ReadAll(resp.Body)
	var userInfo map[string]interface{}
	json.Unmarshal(body, &userInfo)
	return userInfo
}

func main() {
	// 模拟一个已获取的 token
	mockToken := &oauth2.Token{AccessToken: "ghp_xxxxxx"}
	info := GetUserInfo(mockToken)
	fmt.Printf("User Info: %+v\n", info)
}
这段代码演示了如何利用换得的Token去拉取用户数据。关键在于 oauthConfig.Client 会自动在请求头中添加 Authorization: Bearer <token></token>,无需手动拼接。如果Token无效或权限不足,GitHub会返回401或403状态码,此时 client.Get 可能会报错或返回空数据,需根据实际业务做相应处理。

















