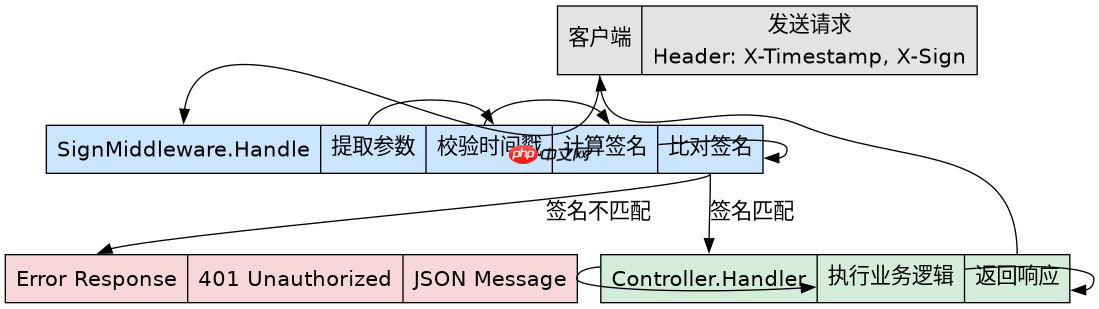
在goframe框架中实现接口验签,最标准且高效的做法是编写一个自定义中间件,利用其提供的上下文对象获取请求头中的签名参数,结合业务逻辑进行校验,并在验证失败时直接中断后续处理返回错误。具体做法是在路由注册前挂载该中间件,通过 ghttp.middleware 函数定义拦截逻辑,从 r.header 中提取 x-sign 和 x-timestamp 等字段,使用 hmac-sha256 算法计算预期签名并与传入值比对,若不一致则调用 r.response.writejsonexit 返回 401 状态码及错误信息,从而确保所有受保护的路由都经过统一的安全检查。
如何构建并挂载验签中间件
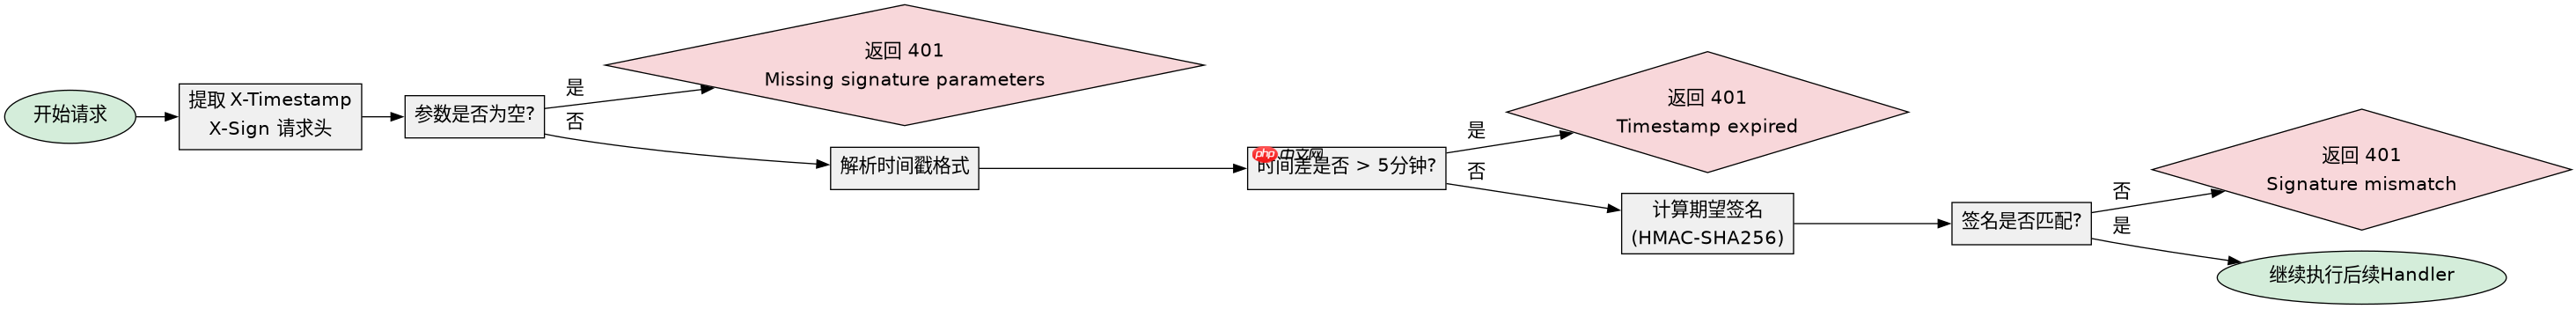
构建验签中间件的核心在于继承 ghttp.Middleware 类型并重写 Handle 方法,以便在请求进入具体 Handler 之前执行签名校验逻辑。我们需要定义一个结构体来存储共享密钥(Secret Key)和盐值(Salt),然后在 Handle 方法中解析请求头,提取时间戳和签名串,计算当前时间的哈希值并与请求中的签名进行对比,同时检查时间戳是否在允许的误差范围内(如 5 分钟),以防止重放攻击。如果校验通过,则调用 next(r) 继续执行后续逻辑;如果失败,则立即写入 JSON 响应并退出,不再执行后续的 Controller 代码。
package main

import (
	"crypto/hmac"
	"crypto/sha256"
	"encoding/hex"
	"fmt"
	"strings"
	"time"

	"github.com/gogf/gf/v2/frame/g"
	"github.com/gogf/gf/v2/net/ghttp"
)

// SignMiddleware 验签中间件结构
type SignMiddleware struct {
	Secret string // 共享密钥
	Salt   string // 盐值
}

// Handle 实现 ghttp.Middleware 接口
func (m *SignMiddleware) Handle(r *ghttp.Request) {
	// 1. 获取请求头参数
	timestamp := r.Header.Get("X-Timestamp")
	sign := r.Header.Get("X-Sign")

	// 2. 基础校验:非空检查
	if timestamp == "" || sign == "" {
		r.Response.WriteJsonExit(g.Map{
			"code":    401,
			"message": "Missing signature parameters",
		})
		return
	}

	// 3. 时间戳校验(防止重放攻击,允许5分钟误差)
	reqTime, err := time.Parse("20060102150405", timestamp)
	if err != nil {
		r.Response.WriteJsonExit(g.Map{
			"code":    401,
			"message": "Invalid timestamp format",
		})
		return
	}
	if time.Since(reqTime).Abs() > 5*time.Minute {
		r.Response.WriteJsonExit(g.Map{
			"code":    401,
			"message": "Timestamp expired",
		})
		return
	}

	// 4. 计算期望签名
	expectedSign := m.calculateSign(timestamp, r.Method, r.URL.Path, r.GetBodyString())

	// 5. 签名比对
	if !hmac.Equal([]byte(sign), []byte(expectedSign)) {
		r.Response.WriteJsonExit(g.Map{
			"code":    401,
			"message": "Signature mismatch",
		})
		return
	}

	// 6. 校验通过,继续执行后续Handler
	r.Middleware.Next()
}

// calculateSign 计算HMAC-SHA256签名
func (m *SignMiddleware) calculateSign(timestamp, method, path, body string) string {
	data := fmt.Sprintf("%s%s%s%s", timestamp, method, path, body)
	h := hmac.New(sha256.New, []byte(m.Secret))
	h.Write([]byte(data + m.Salt))
	return hex.EncodeToString(h.Sum(nil))
}

func main() {
	s := g.Server()

	// 实例化中间件
	signMW := &SignMiddleware{
		Secret: "my-secret-key-123",
		Salt:   "random-salt-456",
	}

	// 挂载中间件到全局或特定组
	s.Use(signMW.Handle)

	s.Group("/api", func(group *ghttp.RouterGroup) {
		group.Middleware(ghttp.MiddlewareHandlerResponse)
		group.POST("/data", func(r *ghttp.Request) {
			r.Response.WriteJson(g.Map{
				"code":    200,
				"message": "Success",
				"data":    "protected content",
			})
		})
	})

	s.SetPort(8199)
	s.Run()
}
上述代码展示了完整的中间件实现与挂载方式。在 main 函数中,我们创建了 SignMiddleware 实例,并通过 s.Use(signMW.Handle) 将其注册为全局中间件。这意味着所有进入服务器的请求都会先经过 Handle 方法的拦截。在 Handle 内部,我们首先提取 X-Timestamp 和 X-Sign 请求头,然后验证时间戳的有效性以防御重放攻击。接着,我们使用 calculateSign 方法根据时间戳、HTTP 方法、请求路径、请求体以及预设的密钥和盐值计算出预期的 HMAC-SHA256 签名。最后,将计算出的签名与请求中的签名进行字节级比较,如果不匹配则立即返回 401 错误,否则调用 r.Middleware.Next() 放行请求。这种设计确保了只有携带正确签名的请求才能访问受保护的资源。

如何处理动态参数与请求体的签名验证
在处理包含复杂查询参数或 JSON 请求体的接口时,签名验证必须涵盖这些动态内容,否则攻击者可以篡改参数而绕过校验。关键在于在读取请求体之前保存原始数据,或者在解析参数后重新构造用于签名的字符串。对于 GET 请求,通常需要对 URL 中的 Query 参数进行排序后拼接;对于 POST 请求,则需要读取 r.GetBodyString() 获取原始 Body 内容。需要注意的是,多次读取 Body 可能会导致流耗尽,因此在 GoFrame 中应使用 r.GetBodyString() 一次性获取并缓存 Body 内容,确保在签名计算和后续业务逻辑中使用的是同一份数据。此外,为了安全起见,建议对参与签名的字段进行严格的类型转换和排序,避免因序列化顺序不同导致签名不一致。

package main

import (
	"crypto/hmac"
	"crypto/sha256"
	"encoding/hex"
	"fmt"
	"sort"
	"strings"
	"time"

	"github.com/gogf/gf/v2/frame/g"
	"github.com/gogf/gf/v2/net/ghttp"
)

// AdvancedSignMiddleware 高级验签中间件
type AdvancedSignMiddleware struct {
	Secret string
	Salt   string
}

func (m *AdvancedSignMiddleware) Handle(r *ghttp.Request) {
	timestamp := r.Header.Get("X-Timestamp")
	sign := r.Header.Get("X-Sign")

	if timestamp == "" || sign == "" {
		r.Response.WriteJsonExit(g.Map{"code": 401, "message": "Missing params"})
		return
	}

	// 获取请求体内容,用于POST请求签名
	bodyContent := r.GetBodyString()

	// 构造签名源字符串
	var signSource string
	if r.Method == "GET" {
		// GET请求:对Query参数排序后拼接
		params := r.GetMap()
		keys := make([]string, 0, len(params))
		for k := range params {
			keys = append(keys, k)
		}
		sort.Strings(keys)
		var parts []string
		for _, k := range keys {
			v := fmt.Sprintf("%v", params[k])
			parts = append(parts, fmt.Sprintf("%s=%s", k, v))
		}
		signSource = fmt.Sprintf("%s%s%s%s", timestamp, r.Method, r.URL.Path, strings.Join(parts, "&"))
	} else {
		// POST请求:使用原始Body
		signSource = fmt.Sprintf("%s%s%s%s", timestamp, r.Method, r.URL.Path, bodyContent)
	}

	// 计算期望签名
	expectedSign := m.calculateSign(timestamp, signSource)

	if !hmac.Equal([]byte(sign), []byte(expectedSign)) {
		r.Response.WriteJsonExit(g.Map{"code": 401, "message": "Signature mismatch"})
		return
	}

	r.Middleware.Next()
}

func (m *AdvancedSignMiddleware) calculateSign(timestamp, data string) string {
	h := hmac.New(sha256.New, []byte(m.Secret))
	h.Write([]byte(data + m.Salt))
	return hex.EncodeToString(h.Sum(nil))
}

func main() {
	s := g.Server()
	s.Use((&AdvancedSignMiddleware{Secret: "secret", Salt: "salt"}).Handle)
	s.GET("/query", func(r *ghttp.Request) {
		r.Response.WriteJson(g.Map{"code": 200, "data": "query result"})
	})
	s.POST("/submit", func(r *ghttp.Request) {
		r.Response.WriteJson(g.Map{"code": 200, "data": "submit result"})
	})
	s.SetPort(8199)
	s.Run()
}
该示例展示了如何针对不同 HTTP 方法处理签名源数据的差异。在 Handle 方法中,我们首先通过 r.GetBodyString() 获取请求体内容,这对于 POST 请求至关重要,因为 Body 中的数据直接影响签名的有效性。对于 GET 请求,由于没有 Body,我们转而处理 URL 中的 Query 参数。为了确保签名的一致性,我们将所有 Query 参数按键名排序后拼接成字符串,这样可以避免因参数顺序不同导致的签名校验失败。随后,我们将时间戳、HTTP 方法、请求路径以及处理后的参数或 Body 内容组合成最终的签名源字符串,并使用相同的 HMAC-SHA256 算法计算期望签名。最后,将计算结果与请求头中的签名进行比对,完成验证流程。这种方法确保了无论请求参数如何变化,只要客户端和服务端使用相同的规则生成签名,就能准确识别合法请求。
当时间戳超出允许范围时会发生什么
当请求中的时间戳超出服务端设定的允许误差范围(例如 5 分钟)时,中间件会判定该请求为过期请求,并直接返回 401 错误或特定的错误码,终止后续的业务逻辑执行。这是为了防止重放攻击(Replay Attack),即攻击者截获合法的请求包并在稍后时间重复发送以欺骗服务器。在 SignMiddleware的实现中,我们通过 time.Since(reqTime).Abs() > 5*time.Minute 来判断时间差。如果条件成立,说明请求的时间戳与当前服务器时间相差过大,此时调用 r.Response.WriteJsonExit 返回错误信息,如 {"code": 401, "message": "Timestamp expired"},并立即返回,不再执行 r.Middleware.Next()。这意味着后续的 Controller 代码不会被触发,从而有效保护了系统资源不被恶意请求消耗。开发者可以根据实际业务需求调整这个时间窗口,例如对于高安全性要求的接口,可以将时间窗口缩小至 1 分钟甚至更短。