在 nginx 中,将 ip_hash 与 keepalive 配合使用的核心在于确保上游服务器组正确声明长连接支持,并在 http 层启用连接复用。具体做法是在 upstream 块中使用 ip_hash 指令固定客户端 ip 的转发目标,同时在 http 或 server 块中通过 keepalive 指令设置每个 worker 进程保留的空闲连接数。这样配置后,nginx 会将来自同一 ip 的请求始终发给同一后端,并利用长连接减少 tcp 握手开销,提升吞吐量。
如何在上游模块中定义 ip_hash 策略
要在负载均衡器中实现基于客户端 IP 的会话保持,必须在 upstream 块内添加 ip_hash 指令。该指令会根据客户端 IP 地址计算哈希值,从而确定固定的后端服务器。配置时需注意,如果后端服务器状态发生变化(如宕机或恢复),Nginx 会自动调整哈希映射以维持服务可用性,但不会打乱已建立的长连接分配逻辑。以下是一个包含两台后端服务器的基础配置示例:
upstream backend_pool {
    ip_hash;
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
}上述配置中,ip_hash 确保了来自相同源 IP 的请求总是被路由到 192.168.1.10 或 192.168.1.11 中的同一台机器。这种确定性对于依赖本地缓存或会话状态的应用至关重要。当请求进入时,Nginx 内部会维护一个哈希表,根据 IP 快速定位目标节点,避免每次请求都进行轮询或随机选择。

如何在 HTTP 层启用 keepalive 长连接
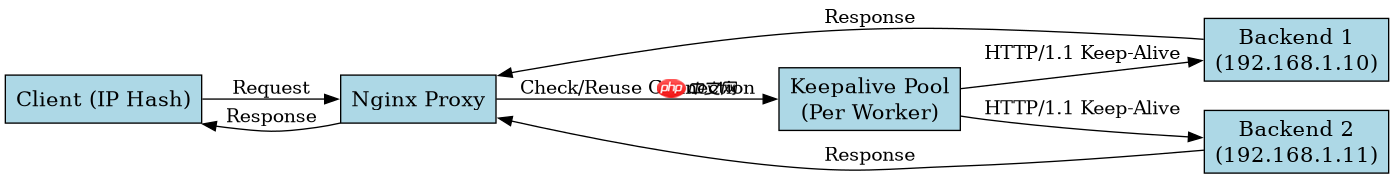
仅仅定义了上游策略还不够,必须在前端或反向代理层面显式启用长连接机制。在 http 块中配置 keepalive 指令,指定每个 Nginx worker 进程可以保持空闲的上游连接数量。例如,设置 keepalive 32; 意味着每个 worker 最多可以同时维持 32 个与后端的空闲连接。这些连接会被放入一个环形缓冲区中,供后续请求复用。同时,需要确保 proxy_http_version 1.1; 和 proxy_set_header Connection ""; 已设置,因为 HTTP/1.0 默认关闭连接,而 HTTP/1.1 才支持长连接协商。
http {
    upstream backend_pool {
        ip_hash;
        server 192.168.1.10:8080;
        server 192.168.1.11:8080;
        keepalive 32;
    }

    server {
        listen 80;
        location / {
            proxy_pass http://backend_pool;
            proxy_http_version 1.1;
            proxy_set_header Connection "";
        }
    }
}在这个完整配置中,keepalive 32; 位于 upstream 块内,它告诉 Nginx 在与 backend_pool 通信时维护长连接池。当客户端发起请求时,Nginx 会从池中取出一个空闲连接发送给后端;如果池中没有空闲连接且未达到最大限制,则新建一个 TCP 连接。请求处理完毕后,连接不会立即关闭,而是返回池中等待下一次复用。这种机制显著降低了高并发场景下的 CPU 和带宽消耗。
ip_hash 与 keepalive 结合时的连接分配行为
当 ip_hash 和 keepalive 同时工作时,Nginx 的连接分配逻辑表现为:首先根据客户端 IP 确定目标后端服务器,然后从该服务器对应的连接池中获取或创建连接。由于 ip_hash 保证了 IP 与服务器的固定映射,因此同一个客户端的所有请求都会尝试复用指向同一后端的长连接。这避免了因频繁建立新连接导致的延迟抖动,同时也减少了后端服务器的 TIME_WAIT 状态数量。需要注意的是,如果某个后端服务器宕机,Nginx 会将该服务器的连接标记为无效并清理,随后将流量切换到其他可用服务器,此时新的哈希映射可能会改变部分客户端的目标,但已存在的长连接不会被强制中断,而是继续完成当前请求。