








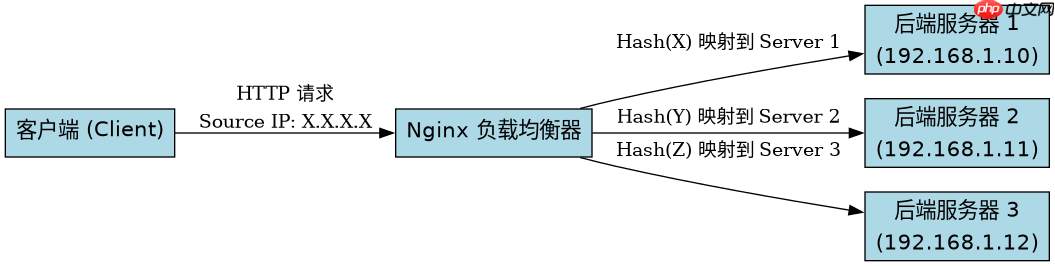
在 nginx 中配置 ip_hash 以实现基于客户端 ip 的会话保持,需要在 upstream 块中指定 ip_hash 指令。该机制会将同一 ip 的请求始终分发到同一个后端服务器,除非该服务器宕机。验证时,通过多次访问并检查响应中的服务器标识,可以确认请求是否被正确路由到固定节点。
如何配置 upstream 实现 IP 哈希分发
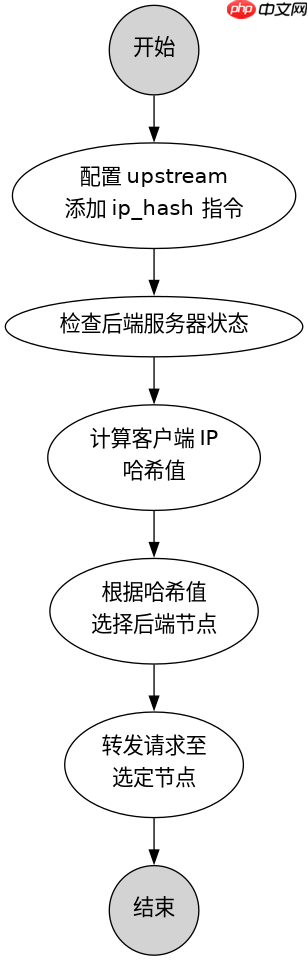
要在 Nginx 中启用 IP 哈希,只需在定义后端服务器的 upstream 块中添加 ip_hash 指令即可。这会自动计算客户端 IP 的哈希值,并将其映射到具体的后端节点。配置完成后,Nginx 会根据这个哈希值决定将请求转发给哪个服务器,从而确保来自同一 IP 的用户总是连接到同一台后端机器。
upstream backend_pool {
    ip_hash;
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
    server 192.168.1.12:8080;
}

server {
    listen 80;
    location / {
        proxy_pass http://backend_pool;
    }
}
上述配置创建了一个名为 backend_pool 的上游组。当客户端发起请求时,Nginx 会提取其源 IP 地址,计算哈希值,并根据该值选择列表中的一个服务器。如果选定的服务器不可用,Nginx 会自动尝试下一个可用的服务器,但为了保持会话一致性,通常建议配合健康检查使用。

如何通过测试脚本验证分发结果
验证 ip_hash 效果最直接的方法是编写一个简单的测试脚本,模拟多个请求并记录每次响应的来源服务器。由于 ip_hash 是基于 IP 的,只要你的测试源 IP 不变,所有请求都应该指向同一个后端节点。你可以使用 Python 或 Bash 结合 cURL 来执行这一测试。

import requests

# 假设后端服务返回 JSON 包含 'server_name' 字段
url = 'http://localhost/test'
results = []

for i in range(5):
    response = requests.get(url)
    results.append(response.json().get('server_name', 'Unknown'))

print(f"Results: {results}")
# 预期输出: ['server-1', 'server-1', 'server-1', 'server-1', 'server-1']
运行此脚本后,观察输出结果。如果所有请求都指向同一个 server_name,则说明 ip_hash 配置生效。若出现分散的情况,请检查 Nginx 配置是否正确加载,以及是否存在其他负载均衡策略覆盖了 ip_hash。此外,确保后端应用能正确识别并返回服务器标识,以便进行对比。
当后端服务器宕机时 ip_hash 的行为表现
在 ip_hash 模式下,如果某个后端服务器宕机,Nginx 会将原本分配给该服务器的请求转移到其他健康的服务器上。这意味着用户的会话可能会暂时中断或切换到不同的服务器实例。这种行为是动态调整的,旨在保证服务的可用性,但牺牲了严格的会话绑定。
















