








排查 java 监听器泄漏的核心做法是确认对象是否被意外持有,导致垃圾回收器无法回收。具体操作时,先通过内存分析工具(如 eclipse mat)查看堆转储,定位到持有该监听器的集合或静态变量;其次检查代码中是否正确调用了移除方法,特别是在容器关闭或线程池销毁时。若发现监听器实例在预期生命周期结束后仍存在于内存中,通常是因为其内部引用了外部类(如 activity 或 servletcontext),形成了强引用链。

如何识别监听器是否被静态集合持有
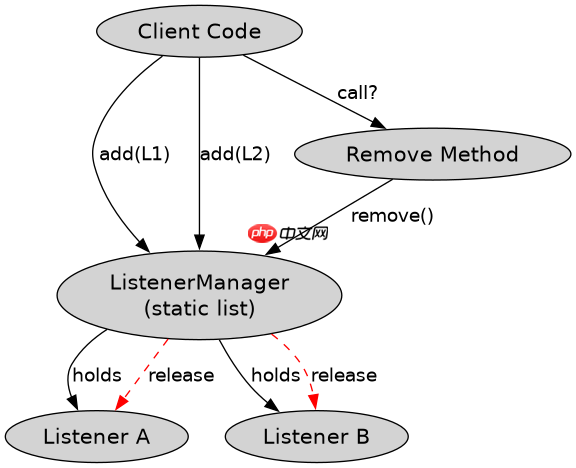
当监听器被添加到静态列表、Map 或单例模式中且未显式移除时,就会发生泄漏。排查时需重点检查全局数据结构的清理逻辑。
import java.util.ArrayList;
import java.util.List;

public class ListenerManager {
    // 静态集合,生命周期与 JVM 相同
    private static final List<MyListener> listeners = new ArrayList<>();

    public static void addListener(MyListener listener) {
        listeners.add(listener);
    }

    // 关键:必须提供移除方法,否则会导致泄漏
    public static void removeListener(MyListener listener) {
        listeners.remove(listener);
    }

    public static void notifyAll() {
        for (MyListener listener : listeners) {
            listener.onEvent();
        }
    }
}

interface MyListener {
    void onEvent();
}
上述代码展示了典型的泄漏场景。如果调用方只调用 addListener 而忘记调用 removeListener,或者在应用卸载/模块销毁时未遍历清空 listeners,所有已添加的 MyListener 实例及其引用的上下文对象都将驻留在堆内存中。使用 MAT 分析时,可查找 java.util.ArrayList 的 elementData 数组,查看其中持有的对象引用路径。
立即学习“Java免费学习笔记(深入)”;

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
如何处理内部类导致的隐式引用泄漏
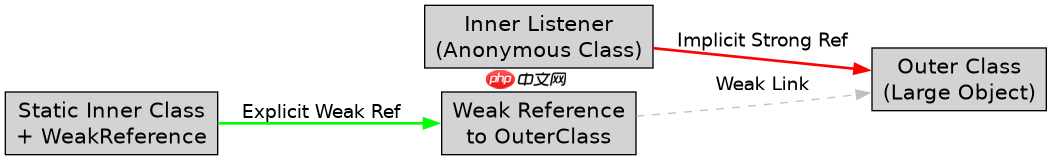
非静态内部类或匿名类会隐式持有外部类的引用。如果监听器是某个大对象(如 Activity、Fragment 或大型服务)的内部类,即使从全局集合中移除了监听器,只要外部对象未被回收,监听器也不会被回收;反之,若监听器被静态持有,外部对象也会随之泄漏。
import android.content.Context;

public class LeakActivity extends ContextWrapper {
    // 错误写法:匿名内部类隐式持有 LeakActivity 实例
    private Runnable leakyRunnable = new Runnable() {
        @Override
        public void run() {
            // 这里引用了外部类成员
            doSomething();
        }
    };

    // 正确写法:使用静态内部类 + WeakReference
    private static class SafeHandler implements Runnable {
        private final WeakReference<LeakActivity> ref;

        SafeHandler(LeakActivity activity) {
            this.ref = new WeakReference<>(activity);
        }

        @Override
        public void run() {
            LeakActivity activity = ref.get();
            if (activity != null) {
                activity.doSomething();
            }
        }
    }

    private Runnable safeRunnable = new SafeHandler(this);

    private void doSomething() {
        System.out.println("Processing...");
    }
}
在 Android 或 Web 容器中,这种模式极为常见。当监听器作为事件回调注册时,若其实现为内部类,它会携带一个指向外部类的强引用。排查时,在 MAT 中查看“Dominator Tree”,若发现大量相似的对象实例,且它们的引用链指向一个巨大的外部对象,即可确认为此类泄漏。解决方案是将监听器改为静态内部类,并通过弱引用(WeakReference)访问外部资源,确保外部对象可被正常 GC。
基于 ServletContextListener 初始化失败的具体问题
如果在 Web 应用中实现了 ServletContextListener,但在 contextInitialized 中抛出异常或未正确注册,可能导致监听器本身或其所依赖的资源未能正确初始化,进而引发后续请求中的空指针或状态不一致。更严重的是,若监听器在 contextDestroyed 中未清理线程池或数据库连接,这些资源将在服务器重启前持续占用内存。
以 Tomcat 为例,若 contextInitialized 中创建了一个长期运行的后台线程但未保存引用以便停止,该线程将一直运行并持有当前 ServletContext 的引用。排查此问题时,需检查 contextDestroyed 方法是否被正确调用,以及其中的清理逻辑是否完整。建议在启动时记录日志,并在关闭钩子中强制中断可能泄漏的线程,同时验证连接池的关闭状态。



















