








在 java 日志记录中,最稳妥且高效的方法是使用 slf4j 的占位符语法 {}。通过这种方式,日志框架会在参数为 null 或日志级别被禁用时自动跳过对象 tostring() 的执行,从而避免性能损耗和潜在的异常。具体做法是在调用 logger.info() 等方法时,将方法入参作为后续参数传入,框架会自动处理类型转换和字符串拼接。

如何配置 AOP 实现无侵入式的全局参数记录
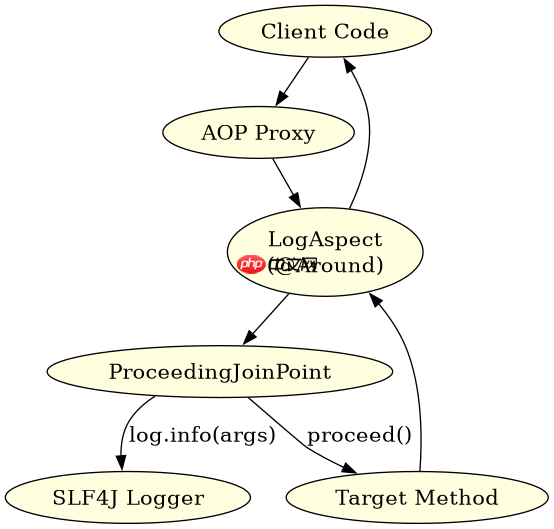
若希望在不修改业务代码的情况下记录所有方法的入参,可以借助 Spring AOP 结合 SLF4J 实现。核心思路是定义一个切面,拦截目标方法执行,利用反射获取方法签名和实际参数值,然后组装成日志消息进行输出。这种方式适用于需要统一审计或调试的场景,但需注意避免在生产环境中记录敏感数据或开启过高的日志级别导致 I/O 瓶颈。
import org.aspectj.lang.ProceedingJoinPoint;
import org.aspectj.lang.annotation.Around;
import org.aspectj.lang.annotation.Aspect;
import org.slf4j.Logger;
import org.slf4j.LoggerFactory;
import org.springframework.stereotype.Component;

@Aspect
@Component
public class LogAspect {
    private static final Logger logger = LoggerFactory.getLogger(LogAspect.class);

    @Around("execution(* com.example.service..*(..))")
    public Object logParams(ProceedingJoinPoint joinPoint) throws Throwable {
        String methodName = joinPoint.getSignature().toShortString();
        Object[] args = joinPoint.getArgs();
        // 使用占位符,避免不必要的 toString() 调用
        logger.info("Method: {} called with args: {}", methodName, args);
        return joinPoint.proceed();
    }
}
上述代码定义了一个名为 LogAspect 的组件,它使用 @Around 注解拦截 com.example.service包下所有方法的执行。在切面逻辑中,通过 joinPoint.getSignature() 获取方法名,通过 joinPoint.getArgs() 获取入参数组。日志语句使用了 SLF4J 的占位符特性,确保即使某个参数是复杂对象,只有在日志级别允许时才调用其 toString() 方法。运行该程序后,控制台将输出类似 Method: UserService.getUser called with args: [1001] 的信息。这种方式的优点是解耦,缺点是增加了运行时开销,且对于私有方法或构造函数无效。
立即学习“Java免费学习笔记(深入)”;

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
如何处理自定义对象入参的日志格式化问题
当方法入参包含自定义对象时,直接打印可能会得到无意义的哈希码或引发 StackOverflowError(如果对象存在循环引用)。解决这一问题的关键在于确保自定义类正确重写了 toString() 方法,或者在日志记录前对参数进行序列化或过滤。推荐使用 Jackson 或 Gson 将对象转换为 JSON 字符串,这样既能保证可读性,又能避免循环引用导致的栈溢出,前提是配置了适当的递归深度限制。

import com.fasterxml.jackson.databind.ObjectMapper;
import org.slf4j.Logger;
import org.slf4j.LoggerFactory;

public class ServiceExample {
    private static final Logger logger = LoggerFactory.getLogger(ServiceExample.class);
    private static final ObjectMapper mapper = new ObjectMapper();

    public void processUser(User user) {
        try {
            // 将对象序列化为 JSON 字符串以便安全记录
            String jsonParams = mapper.writeValueAsString(user);
            logger.info("Processing user: {}", jsonParams);
        } catch (Exception e) {
            logger.error("Failed to serialize user param", e);
        }
        // 业务逻辑...
    }
}

class User {
    private Long id;
    private String name;
    // getters and setters
    @Override
    public String toString() {
        return "User{id=" + id + ", name='" + name + "'}";
    }
}
在这个示例中,ServiceExample 类注入了一个 ObjectMapper 实例。在 processUser 方法中,首先尝试将 User 对象转换为 JSON 字符串。如果转换成功,则将该字符串作为参数传递给 logger.info。这种方法比直接调用 user.toString() 更安全,因为 JSON 序列化库通常能更好地处理复杂结构和潜在的空值。如果 User 对象内部包含其他复杂对象,ObjectMapper 会递归处理,除非遇到循环引用。此时,预期输出将是类似 Processing user: {"id":1,"name":"Alice"} 的日志。若序列化失败,例如由于缺少无参构造函数或存在不可序列化的字段,代码会捕获异常并记录错误信息,而不是让程序崩溃。这种处理方式确保了日志记录的健壮性,特别适用于入参结构多变或复杂的场景。
基于程序中某个输入、条件或结果的具体问题
在上述 AOP 示例中,如果入参数组中包含大量数据或敏感信息,直接记录可能会导致日志文件迅速膨胀或泄露隐私。具体而言,当 joinPoint.getArgs() 返回的对象数组中包含大文本字段或密码等敏感字段时,默认的日志输出可能不符合安全规范。此时,需要在切面中增加过滤逻辑,例如使用正则表达式替换敏感内容,或者在记录前检查字段值是否为空或特定标记。此外,若方法入参为 null,SLF4J 会将其转换为字符串 "null",这在某些情况下可能与业务逻辑中的“未传参”状态混淆,因此建议在切面中对 null 值进行特殊标记或忽略,以确保日志语义的准确性。



















