








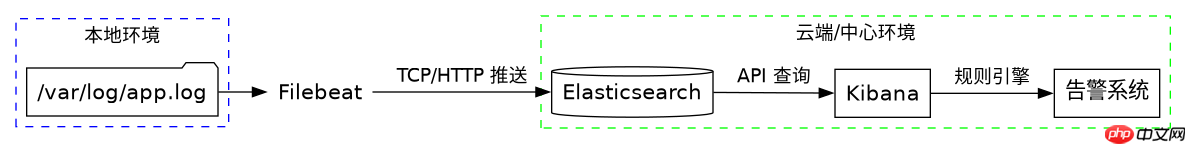
java 日志监控告警异常的核心做法是:在代码中通过 logger 记录关键业务节点和异常堆栈,配合日志框架(如 logback)将日志输出到文件;随后使用日志采集工具(如 filebeat)将文件实时转发至 elk(elasticsearch, logstash, kibana)或 loki 等日志平台;最后在日志平台中配置基于关键字(如 error、exception)或正则表达式的告警规则,当匹配到特定异常时触发通知。

如何配置日志框架以捕获完整异常堆栈
要捕获完整的异常信息,必须在代码中使用 catch 块并传入异常对象作为日志参数,而不是仅打印消息字符串。这样框架才能序列化出完整的堆栈轨迹。推荐使用 SLF4J 结合 Logback 实现这一过程,因为 Logback 支持灵活的 Appender 配置,可以将结构化或非结构化日志写入本地磁盘,为后续采集做准备。
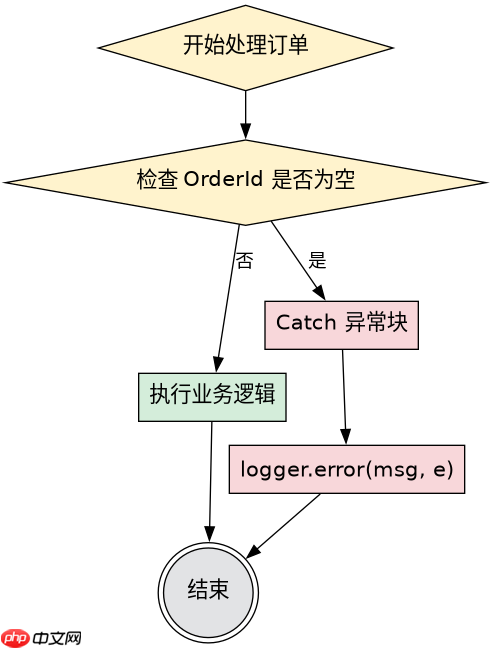
import org.slf4j.Logger;
import org.slf4j.LoggerFactory;

public class OrderService {
    private static final Logger logger = LoggerFactory.getLogger(OrderService.class);

    public void processOrder(String orderId) {
        try {
            // 模拟业务逻辑
            if (orderId == null || orderId.isEmpty()) {
                throw new IllegalArgumentException("Order ID cannot be empty");
            }
            System.out.println("Processing order: " + orderId);
        } catch (Exception e) {
            // 关键:传入 e 而非 e.getMessage(),以保留堆栈
            logger.error("Failed to process order [{}]", orderId, e);
        }
    }
}上述代码中,logger.error 的第三个参数 e 会被 Logback 自动解析并附加到日志行末尾。如果只写 logger.error("Error: {}", e.getMessage()),则只会得到一行文本,丢失调用链信息,导致排查困难。确保 logback.xml 中的 PatternLayout 包含 %ex 或 %exception 转换器,以便在输出文件中呈现堆栈细节。
立即学习“Java免费学习笔记(深入)”;

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
如何将本地日志实时同步至集中式存储
本地日志文件需要被实时读取并发送到中央存储系统,通常采用 Filebeat 作为轻量级采集器。Filebeat 监控指定的日志文件路径,按行读取新内容,并通过 JSON 格式封装后发送给 Elasticsearch 或 Kafka。这种架构解耦了应用与存储,允许独立扩展采集层和存储层。配置时需指定 paths 指向应用日志目录,并启用 json.keys_under_root 以便在 ES 中直接索引字段。
# filebeat.yml 示例配置
filebeat.inputs:
- type: log
  enabled: true
  paths:
    - /var/log/myapp/*.log
  json.keys_under_root: true
  json.overwrite_keys: true

output.elasticsearch:
  hosts: ["http://localhost:9200"]
  index: "myapp-logs-%{+yyyy.MM.dd}"
该配置确保所有来自 /var/log/myapp/ 的日志都被收集。若日志本身已是 JSON 格式,json.keys_under_root 会将嵌套字段展平,便于后续查询。例如,若日志中包含 {"level":"ERROR","msg":"..."},ES 中将直接存在 level 和 msg 字段。对于非结构化日志,可使用 Logstash 进行 Grok 解析后再入库,但 Filebeat 直连 ES 更简单高效。需确保应用日志格式统一,最好包含时间戳、线程名、级别和消息,以便过滤和分析。
如何在日志平台中设置针对特定异常的告警规则
在 Elasticsearch 或 Kibana 中,可以通过创建 Watcher 或 Alerting 规则来监控日志。规则通常基于查询条件,例如查找最近 5 分钟内包含 NullPointerException 且级别为 ERROR 的日志条目。当满足条件时,触发动作如发送邮件、Slack 通知或调用 Webhook。这种机制能实现对生产环境异常的即时响应,无需人工巡检日志文件。
具体实现上,在 Kibana 的 Stack Management > Alerting 中创建新规则,选择 Log Event Count 或 Log Event Pattern 类型。设置查询语句为 level: ERROR AND message: *NullPointerException*,阈值设为大于 0。动作部分配置 SMTP 服务器地址和收件人列表。测试时,手动触发一次空指针异常,观察是否收到邮件。注意,告警频率不宜过高,避免告警疲劳,可设置冷却时间(Cool-down Period)为 10 分钟,即同一规则在 10 分钟内只触发一次通知。此外,建议对常见异常分类设置不同优先级,如 OutOfMemoryError 设为 P0 立即电话通知,而 IllegalArgumentException 设为 P3 邮件通知。


















