








在 php 中只信任指定网关写入的转发 ip 头,核心做法是定义一个受信任的网关 ip 列表,并编写一个辅助函数来校验请求中的特定 http 头(如 x-forwarded-for)是否由这些网关注入。具体实现时,先获取客户端真实 ip,然后检查该 ip 是否在可信列表中;如果不在,则忽略该头或视为无效。这样做可以防止攻击者伪造 x-forwarded-for 头来隐藏真实来源,确保只有经过授权的中间件才能修改或传递 ip 信息。
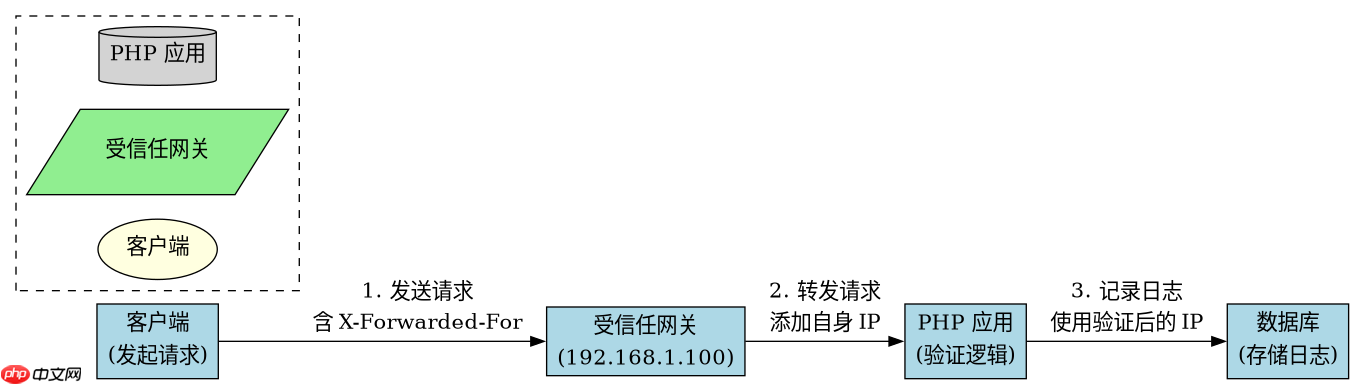
如何配置可信网关列表以过滤 X-Forwarded-For 头
要配置可信网关列表,你需要在代码中硬编码或通过配置文件加载一组受信任的服务器 IP 地址。当接收到请求时,程序会读取 X-Forwarded-For 头,并根据配置的网关 IP 进行验证。如果请求来自非可信网关,或者 X-Forwarded-For 头中包含非可信网关未识别的 IP,则应丢弃该头或使用默认值。这种方法确保了只有经过授权的负载均衡器或反向代理才能设置转发 IP,从而保护后端逻辑免受 IP 欺骗攻击。
<?php
// 定义受信任的网关 IP 列表
$trustedGateways = ['192.168.1.100', '10.0.0.5'];

function getTrustedClientIp($trustedGateways) {
    $headersToCheck = [
        'X-Forwarded-For',
        'X-Real-IP',
        'Client-IP'
    ];

    $clientIp = $_SERVER['REMOTE_ADDR'];

    foreach ($headersToCheck as $header) {
        if (isset($_SERVER[$header])) {
            $forwardedIps = array_map('trim', explode(',', $_SERVER[$header]));
            // 检查最后一个 IP 是否是可信网关
            $lastIp = end($forwardedIps);
            if (in_array($lastIp, $trustedGateways)) {
                // 如果可信网关存在,取第一个非私有/非回环 IP 作为客户端 IP
                foreach ($forwardedIps as $ip) {
                    if (!filter_var($ip, FILTER_VALIDATE_IP, FILTER_FLAG_NO_PRIV_RANGE | FILTER_FLAG_NO_RES_RANGE)) {
                        continue;
                    }
                    $clientIp = $ip;
                    break;
                }
                break;
            } else {
                // 如果最后一个 IP 不是可信网关,说明头可能被伪造,忽略
                break;
            }
        }
    }
    return $clientIp;
}

// 示例调用
$realIp = getTrustedClientIp($trustedGateways);
echo "Real Client IP: " . $realIp;
?>
如何处理多个网关场景下的 IP 链验证
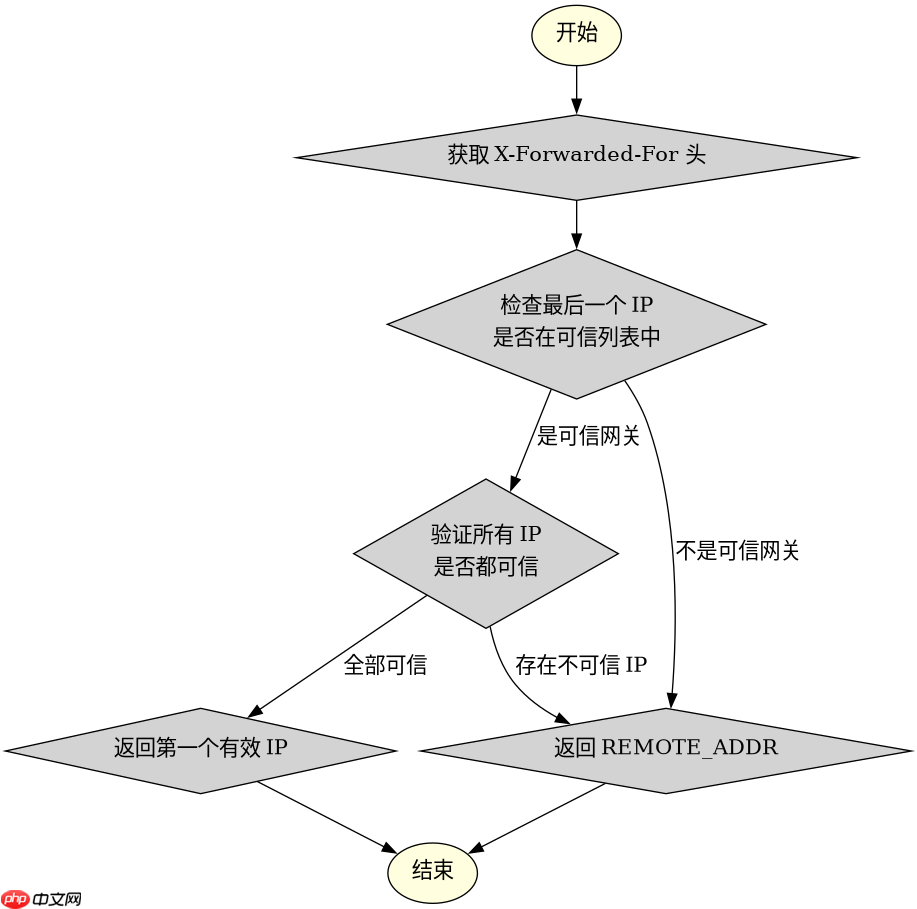
在处理多个网关场景时,需要验证整个 IP 链的合法性。每个网关都应该在其处理后的请求中添加自己的 IP 到 X-Forwarded-For 头的末尾。PHP 脚本应检查 X-Forwarded-For 头中的每一个 IP,确保它们都是受信任的网关之一。如果任何一环出现不可信的 IP,则整个头被视为无效。这种严格的链式验证机制可以有效防止中间节点被攻破后导致的 IP 伪造问题,同时支持复杂的网络拓扑结构。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
立即学习“PHP免费学习笔记(深入)”;

<?php
// 扩展版本:支持多网关链验证
$trustedGateways = ['192.168.1.100', '10.0.0.5', '172.16.0.10'];

function getStrictTrustedClientIp($trustedGateways) {
    if (!isset($_SERVER['HTTP_X_FORWARDED_FOR'])) {
        return $_SERVER['REMOTE_ADDR'];
    }

    $forwardedIps = array_map('trim', explode(',', $_SERVER['HTTP_X_FORWARDED_FOR']));
    $validChain = true;

    // 验证所有 IP 是否都在可信列表中
    foreach ($forwardedIps as $ip) {
        if (!in_array($ip, $trustedGateways)) {
            $validChain = false;
            break;
        }
    }

    if (!$validChain) {
        // 如果链中有不可信 IP,返回远程地址作为 fallback
        return $_SERVER['REMOTE_ADDR'];
    }

    // 如果链有效,取第一个非私有/非回环 IP
    foreach ($forwardedIps as $ip) {
        if (!filter_var($ip, FILTER_VALIDATE_IP, FILTER_FLAG_NO_PRIV_RANGE | FILTER_FLAG_NO_RES_RANGE)) {
            continue;
        }
        return $ip;
    }

    // 如果所有 IP 都是私有的,返回最后一个(通常是入口网关)
    return end($forwardedIps);
}

// 示例调用
$strictIp = getStrictTrustedClientIp($trustedGateways);
echo "Strict Trusted IP: " . $strictIp;
?>
基于程序中某个输入、条件或结果的具体问题
基于上述程序,一个具体的问题是:当 X-Forwarded-For 头包含混合了可信和不可信 IP 时,程序会如何处理?答案是程序会立即判定整个 IP 链无效,并返回 $_SERVER['REMOTE_ADDR'] 作为客户端 IP。这是因为在严格模式下,任何一环的不可信都会导致整个链被拒绝。这种设计虽然保守,但能最大程度地保证安全性,避免因部分网关被入侵而导致的安全漏洞。



















