








柏林工业大学团队在《hello again》研究中指出,部分x86电脑的固件tpm防回滚实现可能被绕过,导致windows hello错误pin计数不能按设计持续累积。攻击需要实际接触设备内部硬件,不是通过普通网站或远程网络就能执行;论文在一台amd平台笔记本上完成了windows hello端到端演示。
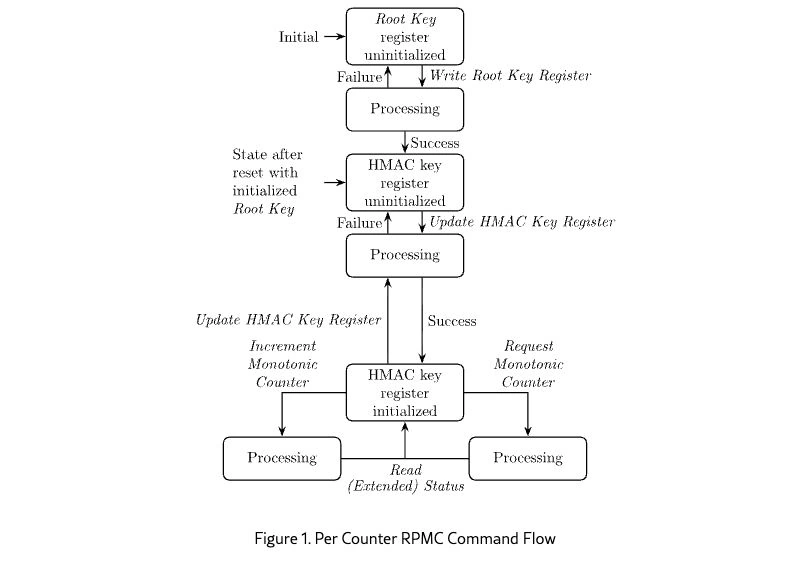
图源:Hello Again论文,CC BY 4.0;用于说明计数器在防回滚中的作用。
问题在状态回滚,不是直接猜中加密密钥
部分平台把TPM状态保存在外部闪存,借助RPMC计数器判断数据是否被回滚。研究发现,部分实现可能未确认计数器确实增加,另一些闪存实现则存在硬件故障干预下泄露认证密钥的路径。恢复较旧状态后,错误次数限制可能失去原有效果,攻击者因而获得更多PIN尝试机会。
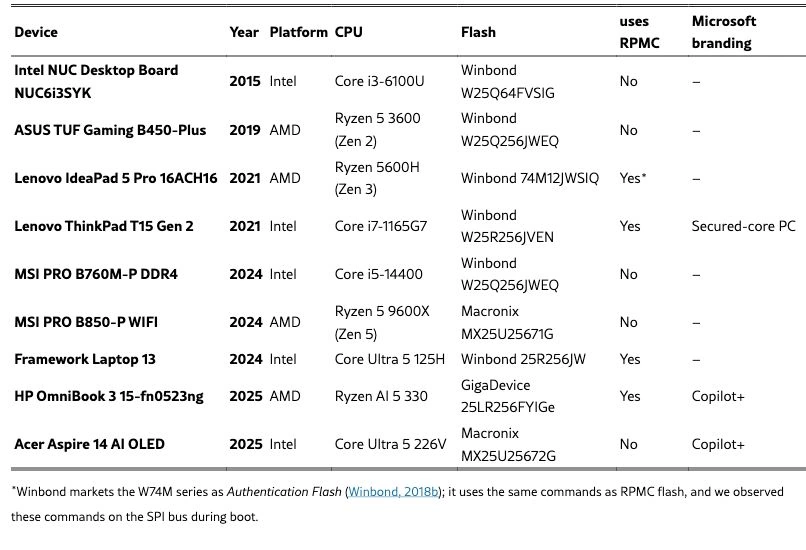
图源:Hello Again论文,CC BY 4.0;受测配置不能代表所有Windows设备。
57分钟是特定测试PIN,不是所有四位PIN的耗时
团队在搭载AMD Ryzen AI 5 330的惠普OmniBook 3上尝试236次,找到了选定的四位测试PIN,扣除脚本排障时间后为57分钟。论文依据实测尝试速率,估算完整四位数空间的最坏时间约40小时;这与一次演示中的57分钟不是同一统计口径。

Windows 服务器运维工具箱 - 磁盘分析、临时文件清理、IIS 站点管理、批量文件操作、服务状态监控、Windows Update 诊断、实时性能监控、安全审计、注册表启动项审计、磁盘健康检测、网络端口监控、事件日志诊断、已安装程序管理、用户会话监控、计划任务审计、文件共享审计、DNS网卡诊断、SSL证书过期检测、防火墙规则审计、服务崩溃恢复状态、系统文件修复、存储池管理、备份状态检查、Docker容器管理、K8s集群监控。只读分析+安全确认,绝不误删文件,完全免费离线运行。
增加长度有帮助,不能消除底层缺陷
论文披露时,主要根因尚未得到已经发布的统一修复。作者称微软承诺提高Windows Hello建议最低PIN长度;更长的PIN会扩大猜测空间,但不会直接修复状态回滚本身。物理设备保护、厂商固件更新及组织认证策略仍需分别管理。
研究没有测试ARM笔记本,实际暴露也与平台、闪存及固件有关。不能从这项工作推断所有TPM、所有Windows Hello或所有Windows 11电脑都能被相同方式绕过,更不能把实验解释为远程无条件解锁。




















