








在金融级业务系统中,全方位构建sql注入防御层的核心策略是强制使用参数化查询(prepared statements)作为唯一的数据交互手段,并辅以输入校验、最小权限原则及waf进行纵深防御。具体做法是在代码层面彻底摒弃字符串拼接,改用数据库驱动提供的占位符机制传递用户输入,从而将数据与指令分离;同时配合严格的白名单校验过滤非法字符,确保进入系统的输入符合预期格式。

如何正确实现参数化查询以阻断注入
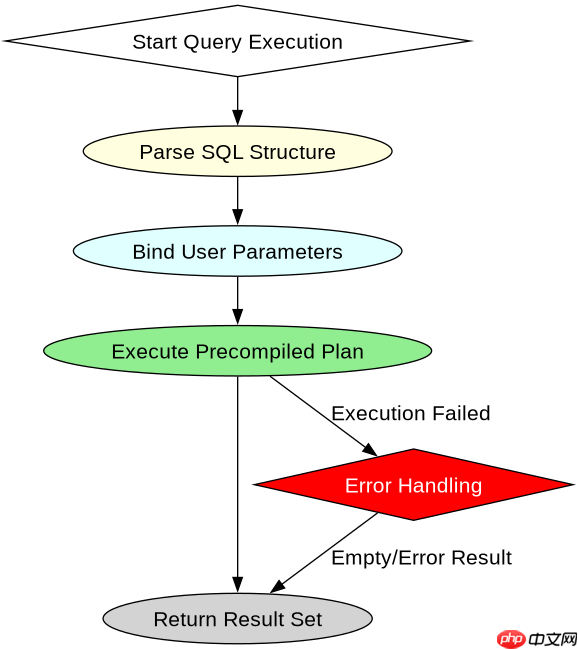
参数化查询通过预编译语句结构,使数据库引擎能明确区分代码逻辑与用户数据,从根本上消除注入可能。开发者需调用数据库连接对象创建预处理语句,使用问号或命名占位符标记变量位置,随后绑定实际输入值执行查询。此过程由驱动程序自动处理转义和类型转换,即使输入包含恶意SQL片段,也仅被视为普通字符串数据而非可执行代码。
import sqlite3

def get_user_by_id(user_id):
    # 建立安全连接
    conn = sqlite3.connect('finance.db')
    cursor = conn.cursor()

    # 使用参数化查询:? 为占位符
    query = "SELECT id, name, balance FROM users WHERE id = ?"

    try:
        # 绑定参数并执行
        cursor.execute(query, (user_id,))
        result = cursor.fetchone()
        return result
    except sqlite3.Error as e:
        print(f"Database error: {e}")
        return None
    finally:
        conn.close()

# 测试用例
# 正常输入
print(get_user_by_id(1001))

# 注入尝试:' OR '1'='1
print(get_user_by_id("' OR '1'='1"))
上述代码展示了Python中使用sqlite3库的标准安全实践。当传入正常ID 1001 时,系统返回对应用户记录;当传入恶意字符串 ' OR '1'='1' 时,由于使用了参数化绑定,数据库将其视为一个完整的字符串值去匹配 id 字段,因无匹配项而返回 None,而非执行预期的逻辑或。这证明了参数化查询能有效隔离指令与数据,防止SQL注入攻击成功。
为何需要结合输入校验与白名单机制
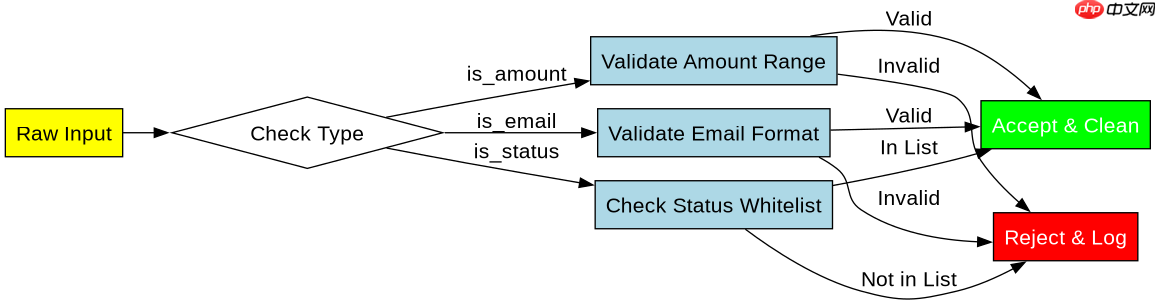
尽管参数化查询能解决大部分注入问题,但输入校验作为第一道防线,能提前拦截格式错误或非预期类型的请求,减少后端处理负担并提升安全性。应在应用入口处对每个输入字段进行严格校验,包括类型检查、长度限制、正则表达式匹配等。对于固定枚举值的字段如状态码或角色类型,应使用白名单机制,仅允许预设的安全值通过,拒绝任何不在列表中的输入。
import re

def validate_input(user_input, field_type):
    """根据字段类型执行严格的输入校验"""
    if not isinstance(user_input, str):
        raise ValueError("Input must be a string")

    # 去除首尾空白
    cleaned_input = user_input.strip()

    if field_type == "email":
        # 邮箱白名单正则
        pattern = r'^[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}$'
        if not re.match(pattern, cleaned_input):
            raise ValueError("Invalid email format")

    elif field_type == "amount":
        # 金额必须为正数且最多两位小数
        pattern = r'^\d+(\.\d{1,2})?$'
        if not re.match(pattern, cleaned_input):
            raise ValueError("Invalid amount format")

    elif field_type == "status":
        # 状态码白名单
        allowed_statuses = ["active", "inactive", "pending"]
        if cleaned_input not in allowed_statuses:
            raise ValueError(f"Status must be one of {allowed_statuses}")

    return cleaned_input

# 测试用例
try:
    print(validate_input("test@example.com", "email"))
    print(validate_input("100.50", "amount"))
    print(validate_input("active", "status"))
except ValueError as e:
    print(e)

# 注入尝试
try:
    validate_input("'; DROP TABLE users;--", "email")
except ValueError as e:
    print(e)  # 输出: Invalid email format
该示例展示了针对不同字段类型的校验逻辑。邮箱字段使用正则表达式确保格式正确;金额字段限制为数字和小数点组合;状态字段则采用硬编码白名单。当传入恶意字符串 '; DROP TABLE users;-- 时,由于不符合邮箱正则模式,校验直接失败并抛出异常,阻止了后续数据库操作。这种前置校验机制与参数化查询形成互补,构建了更全面的防御体系。
如何处理数据库账户权限配置以确保最小权限原则
在金融系统中,数据库账户权限配置是纵深防御的关键环节。应用程序连接的数据库账户应遵循最小权限原则,仅授予完成特定任务所需的最低权限。例如,只读报表服务账户不应拥有写入或删除数据的权限,应用主账户通常只需SELECT、INSERT、UPDATE权限,严禁赋予DROP、ALTER等高危操作权限。此外,应定期审计权限分配情况,移除不再需要的权限,并启用数据库日志记录所有敏感操作。
通过限制数据库账户权限,即使发生SQL注入攻击,攻击者也无法执行破坏性操作如删除表或修改结构。结合参数化查询和输入校验,这种多层防御策略能显著降低安全风险,保护金融数据完整性与机密性。

















