








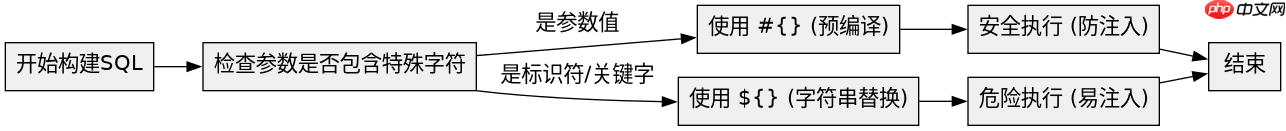
mybatis 中应优先使用 #(预编译占位符)来避免 sql 注入,仅在需要动态标识符(如表名、列名)或数据库特定语法时,才使用 $(字符串替换)。具体做法是:在参数化查询中使用 #{param},让 jdbc 驱动处理转义;若必须拼接非参数部分,则手动校验或使用 ${param}。这样既保证了安全性,又满足了灵活性。
为什么 # 能防注入而 $ 不能
因为 # 生成的是预编译语句中的 ? 占位符,由数据库驱动负责类型转换和转义,而 ${ 只是简单的文本替换,直接将值拼入 SQL 字符串,容易引入恶意代码。
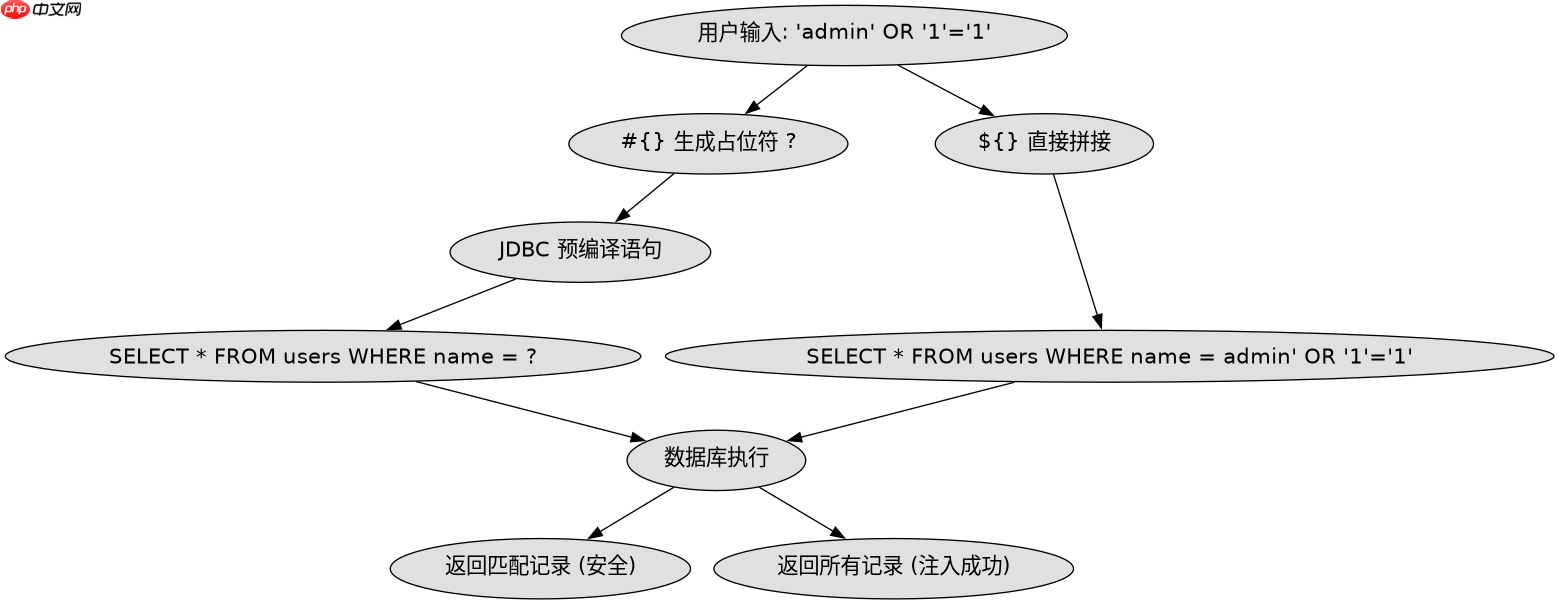
SELECT * FROM users WHERE name = #{name}
-- 实际执行: SELECT * FROM users WHERE name = ?
-- 传入 'admin' OR '1'='1' -> 安全

SELECT * FROM users WHERE name = ${name}
-- 实际执行: SELECT * FROM users WHERE name = admin' OR '1'='1'
-- 结果: 被注入
何时必须使用 $ 符号
当需要动态指定表名、列名、排序字段或数据库关键字时,预编译无法处理这些元数据,只能使用 ${,但需配合严格的前端校验或白名单机制。
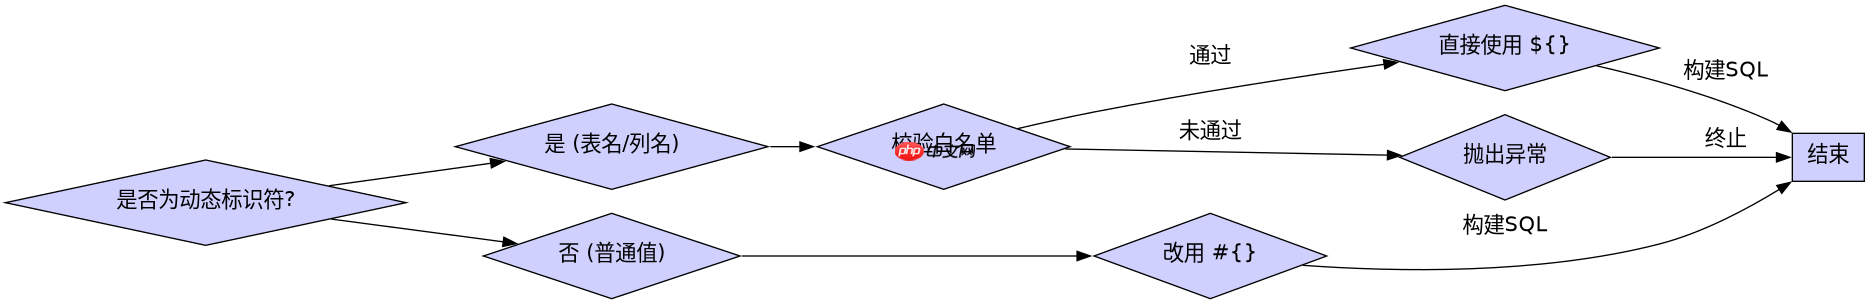
SELECT * FROM ${tableName} ORDER BY ${sortColumn}
-- 假设 tableName = "users", sortColumn = "id"
-- 实际执行: SELECT * FROM users ORDER BY id
-- 注意: 此处若用户输入 "users; DROP TABLE users;--" 将导致灾难性后果
基于程序中某个输入、条件或结果的具体问题
当传入的参数为 null 时,# 会将其转换为 SQL 的 NULL 值,而 ${ 会直接拼接空字符串,可能导致语法错误。例如:WHERE age = #{age} 传入 null 时生成 WHERE age = NULL,而 WHERE age = ${age} 生成 WHERE age = ,后者是非法 SQL。


















