








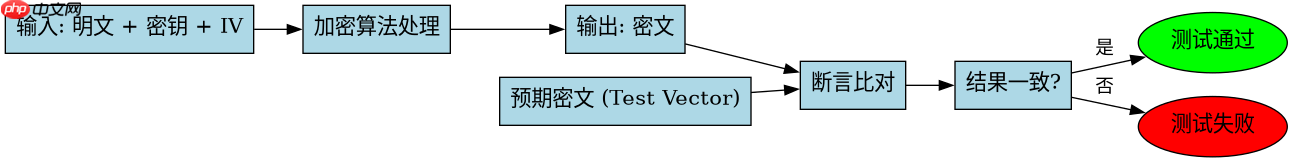
使用加密测试验证算法的核心做法是准备一组已知的明文、密钥和预期的密文(或哈希值),在单元测试中调用加密方法,并将实际输出与预期结果进行断言比对。具体实现时,需确保密钥格式正确、填充模式一致,并处理可能抛出的异常。通过这种确定性输入输出的对比,可以验证算法实现的正确性。
如何验证对称加密算法的正确性
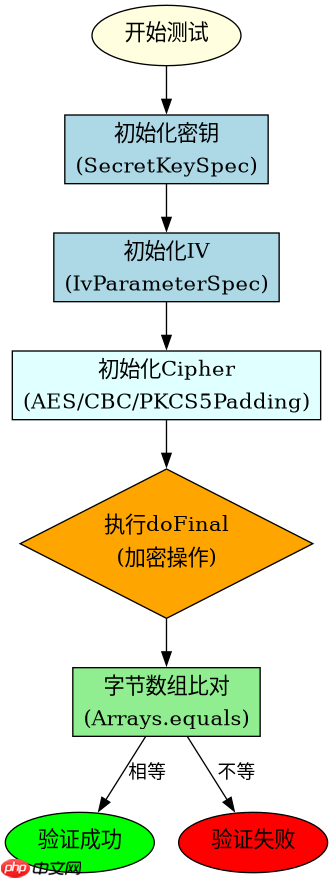
验证对称加密算法时,应使用标准测试向量(Test Vectors)进行断言。以AES-CBC为例,需要指定固定的密钥、初始向量(IV)、明文以及对应的期望密文。在测试代码中,初始化Cipher对象,执行doFinal操作,最后比较字节数组是否相等。若不一致,则说明算法实现或参数配置有误。
import javax.crypto.Cipher;
import javax.crypto.spec.IvParameterSpec;
import javax.crypto.spec.SecretKeySpec;
import java.util.Arrays;

public class AesTest {
    public static void main(String[] args) throws Exception {
        byte[] keyBytes = new byte[16]; // 128-bit key
        Arrays.fill(keyBytes, (byte) 0);
        SecretKeySpec key = new SecretKeySpec(keyBytes, "AES");

        byte[] ivBytes = new byte[16];
        IvParameterSpec iv = new IvParameterSpec(ivBytes);

        byte[] plaintext = "HelloWorld".getBytes();
        byte[] expectedCiphertext = { ... }; // 填入已知测试向量的密文

        Cipher cipher = Cipher.getInstance("AES/CBC/PKCS5Padding");
        cipher.init(Cipher.ENCRYPT_MODE, key, iv);
        byte[] actualCiphertext = cipher.doFinal(plaintext);

        if (Arrays.equals(expectedCiphertext, actualCiphertext)) {
            System.out.println("Encryption verified successfully.");
        } else {
            System.out.println("Verification failed.");
        }
    }
}
如何验证非对称加密算法的加解密一致性
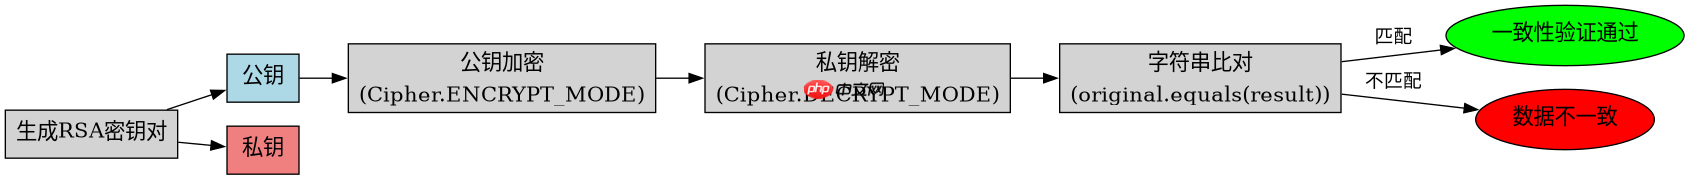
验证非对称加密算法(如RSA)时,重点在于公钥加密、私钥解密的闭环测试。生成一对公私钥,用公钥加密一段数据,再用私钥解密,最终比对解密后的明文是否与原始数据一致。此过程不涉及外部测试向量,而是依赖算法自身的数学特性进行自洽性验证。

FilePond 灵活的 JavaScript 文件上传库
下载
FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
立即学习“Java免费学习笔记(深入)”;
import java.security.KeyPair;
import java.security.KeyPairGenerator;
import javax.crypto.Cipher;

public class RsaTest {
    public static void main(String[] args) throws Exception {
        KeyPairGenerator keyGen = KeyPairGenerator.getInstance("RSA");
        keyGen.initialize(2048);
        KeyPair pair = keyGen.generateKeyPair();

        String original = "SensitiveData";

        // Encrypt with Public Key
        Cipher encCipher = Cipher.getInstance("RSA/ECB/PKCS1Padding");
        encCipher.init(Cipher.ENCRYPT_MODE, pair.getPublic());
        byte[] encrypted = encCipher.doFinal(original.getBytes());

        // Decrypt with Private Key
        Cipher decCipher = Cipher.getInstance("RSA/ECB/PKCS1Padding");
        decCipher.init(Cipher.DECRYPT_MODE, pair.getPrivate());
        byte[] decrypted = decCipher.doFinal(encrypted);

        String result = new String(decrypted);
        if (original.equals(result)) {
            System.out.println("Asymmetric encryption/decryption consistent.");
        } else {
            System.out.println("Mismatch detected.");
        }
    }
}
当密钥长度不符合算法要求时会发生什么
当提供的密钥长度不符合算法规范时,Java的加密提供者通常会抛出IllegalArgumentException或InvalidKeyException。例如,AES要求密钥长度为16、24或32字节,若传入其他长度,初始化阶段即会失败。开发者应在测试中捕获此类异常,以验证错误处理的健壮性。



















