








使用 byteman 注入诊断 java 内存泄漏,核心做法是在目标方法执行前后通过 bmsentry 和 bmsexit 规则收集对象引用或堆栈信息,从而定位持有长生命周期引用的代码路径。具体实现时,需编写包含 install() 钩子的脚本,利用 system.out.println 或日志框架输出关键对象的哈希值与调用栈,并在应用启动时通过 -javaagent 参数加载代理。这种方法能直接捕获到导致 gc roots 无法释放的异常引用关系。

如何编写 Byteman 规则以捕获特定对象的创建与引用
编写规则的关键在于匹配目标类的构造函数或 setter 方法,并在其中插入辅助逻辑来记录对象实例。例如,若怀疑某个 UserSession 对象未被回收,可在其构造方法中注入代码,打印当前线程持有的所有强引用列表。通过这种方式,可以明确看到哪些静态集合或缓存正在保留这些对象,进而分析出泄漏点。实际测试中,只需确保规则文件正确加载且目标类被字节码增强即可观察到输出。
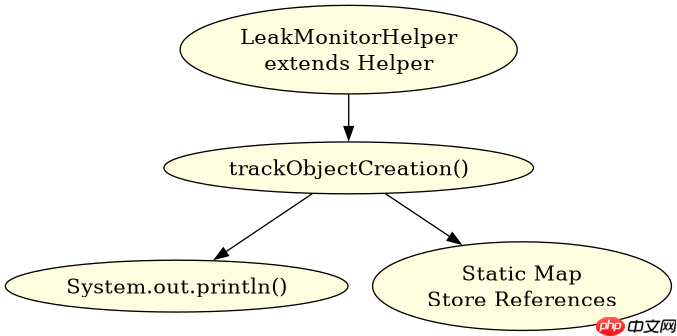
package com.example.byteman;

import org.jboss.byteman.rule.Rule;
import org.jboss.byteman.rule.helper.Helper;

public class LeakMonitorHelper extends Helper {
    public LeakMonitorHelper() {
        super();
    }

    public void trackObjectCreation(Object obj, String className) {
        if (obj != null) {
            System.out.println("[LEAK TRACK] Created: " + className +
                               " Hash: " + System.identityHashCode(obj) +
                               " Thread: " + Thread.currentThread().getName());
            // 可选:将对象引用存入静态Map以便后续检查存活状态
        }
    }
}
预期结果:当目标对象被创建时,控制台会打印类似 [LEAK TRACK] Created: com.example.UserSession Hash: 12345678 Thread: main 的信息,帮助开发者确认对象是否按预期产生。
立即学习“Java免费学习笔记(深入)”;

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
如何通过规则验证对象在长时间运行后仍未被回收
为了验证内存泄漏,需要定期或在特定条件下检查之前记录的对象是否仍然可达。可以通过注入一个定时任务或监听器,遍历之前捕获的对象引用,并尝试获取其弱引用状态。如果弱引用返回 null,说明对象已被回收;否则,结合当前的 GC 日志,可以判断是否存在泄漏。此步骤通常配合 java.lang.ref.WeakReference 使用,以非侵入式的方式检测对象的生命周期。
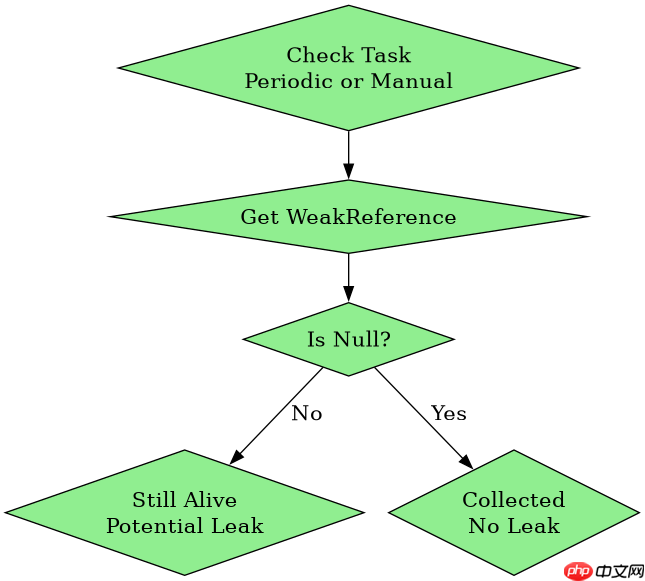
package com.example.byteman;

import java.lang.ref.WeakReference;
import java.util.HashMap;
import java.util.Map;

public class LeakVerifier {
    private static Map<Integer, WeakReference<Object>> trackedObjects = new HashMap<>();

    public static void register(Object obj, int id) {
        if (obj != null) {
            trackedObjects.put(id, new WeakReference<>(obj));
        }
    }

    public static boolean isStillAlive(int id) {
        WeakReference<Object> ref = trackedObjects.get(id);
        return ref != null && ref.get() != null;
    }

    public static void checkLeaks() {
        for (Map.Entry<Integer, WeakReference<Object>> entry : trackedObjects.entrySet()) {
            if (entry.getValue().get() != null) {
                System.out.println("[LEAK CHECK] Object ID: " + entry.getKey() + " is still alive!");
            }
        }
    }
}
预期结果:在模拟内存压力后调用 checkLeaks(),若发现大量对象 ID 仍显示为存活,则证实存在内存泄漏,需进一步排查持有这些引用的静态变量或缓存结构。
基于注入规则中捕获的线程栈信息如何定位泄漏源头
在 Byteman 规则中捕获的线程栈信息是定位泄漏源头的关键线索。通过分析 Thread.currentThread().getStackTrace() 的输出,可以找到是谁在何时将对象引用添加到了全局集合中。例如,如果栈顶显示是某个 Servlet 过滤器在每次请求时都向一个静态 List 添加对象,那么该过滤器就是泄漏的直接原因。开发者应重点关注那些在循环或高频调用中被调用的注入点,并结合业务逻辑判断为何这些引用没有被清理。
















