








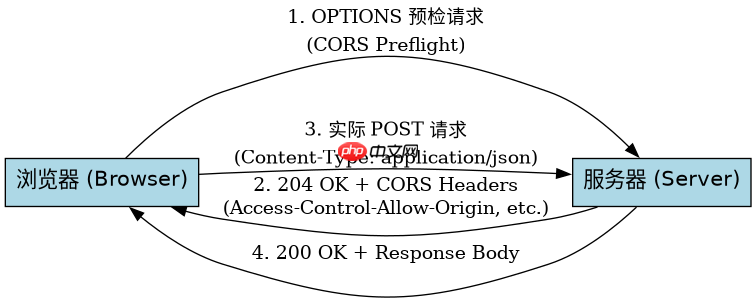
浏览器在发送非简单请求(如自定义 header 或特定 content-type)的 post 请求前,会先自动发送一个 options 预检请求。要解决这个问题,后端服务器必须在响应中正确设置 cors 相关 http 头,允许来源、方法和头部,并在收到 options 请求时直接返回 204 状态码而不包含 body。
如何配置后端处理 OPTIONS 预检请求
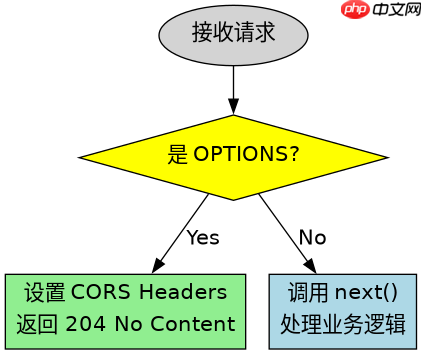
后端需要拦截 OPTIONS 请求并返回特定的 CORS 头。以 Node.js Express 为例,可以通过中间件检查请求方法,如果是 OPTIONS,则设置 Access-Control-Allow-Origin、Access-Control-Allow-Methods 和 Access-Control-Allow-Headers,并立即结束响应。
const express = require('express');
const app = express();

app.use((req, res, next) => {
  if (req.method === 'OPTIONS') {
    res.header('Access-Control-Allow-Origin', '*');
    res.header('Access-Control-Allow-Methods', 'GET, POST, PUT, DELETE, OPTIONS');
    res.header('Access-Control-Allow-Headers', 'Content-Type, Authorization');
    return res.status(204).send();
  }
  next();
});

app.post('/api/data', (req, res) => {
  res.json({ message: 'Success' });
});

app.listen(3000);
上述代码中,当客户端发送 OPTIONS 请求时,服务器返回 204 No Content,并告知浏览器允许的源、方法和头部。这样浏览器才会继续发送实际的 POST 请求。
立即学习“Java免费学习笔记(深入)”;

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
常见 Content-Type 导致的预检触发原因
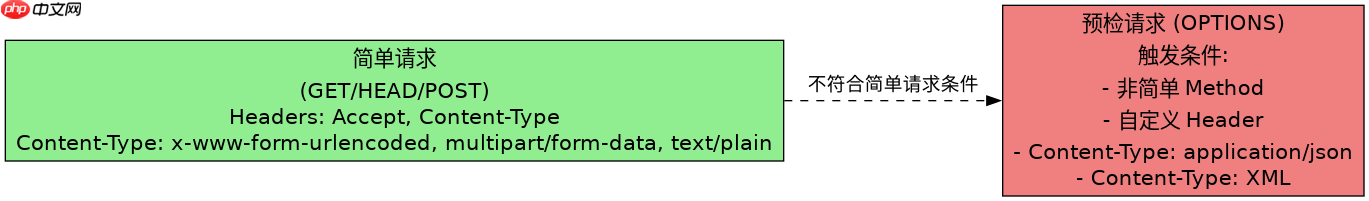
只有满足“简单请求”条件的 POST 才不会触发预检。简单请求要求 Method 为 GET/HEAD/POST,且 Header 仅限 Accept/Accept-Language/Content-Language/Content-Type/DPR/Downlink/Save-Data/Viewport-Width/Width,其中 Content-Type 只能是 application/x-www-form-urlencoded、multipart/form-data 或 text/plain。如果使用了 application/json,就会触发预检。
// 错误示例:application/json 会触发预检
fetch('http://example.com/api', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify({ key: 'value' })
});

// 正确示例:text/plain 不会触发预检
fetch('http://example.com/api', {
  method: 'POST',
  headers: { 'Content-Type': 'text/plain' },
  body: JSON.stringify({ key: 'value' }) // 注意:body 仍是字符串
});
如果前端必须使用 application/json,则必须依赖后端的预检处理。如果不想触发预检,可以将 Content-Type 改为 text/plain,但需注意后端解析逻辑可能需要调整,因为后端不再自动解析 JSON。
预检请求缓存机制与 max-age 参数
浏览器会对预检结果进行缓存,避免每次请求都发送 OPTIONS。缓存时间由 Access-Control-Max-Age 头控制。例如,设置 Access-Control-Max-Age: 86400 表示预检结果可缓存 24 小时。在此期间,相同的跨域请求将跳过预检步骤,直接发送实际请求。
在实际开发中,如果频繁修改 CORS 策略,建议暂时将 max-age 设置为 0 或较小的值,以便快速生效。同时,确保预检请求返回的 Allow-Methods 和 Allow-Headers 与实际请求一致,否则即使有缓存,浏览器仍可能拒绝请求。


















