








Oracle中用户执行TRUNCATE操作需要什么最低权限
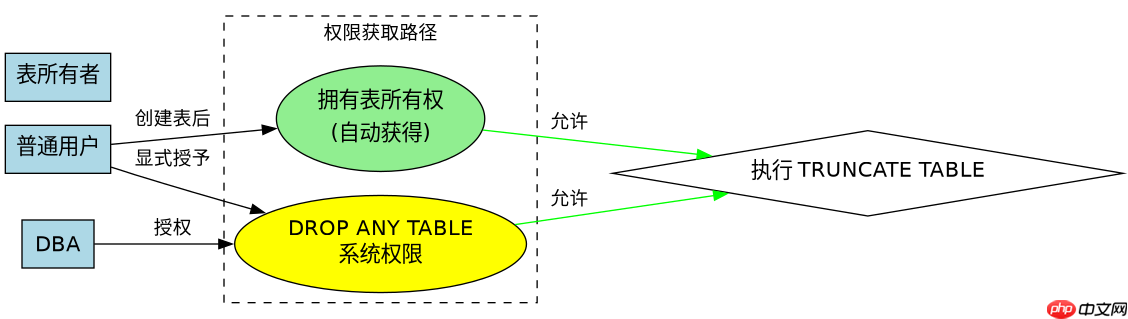
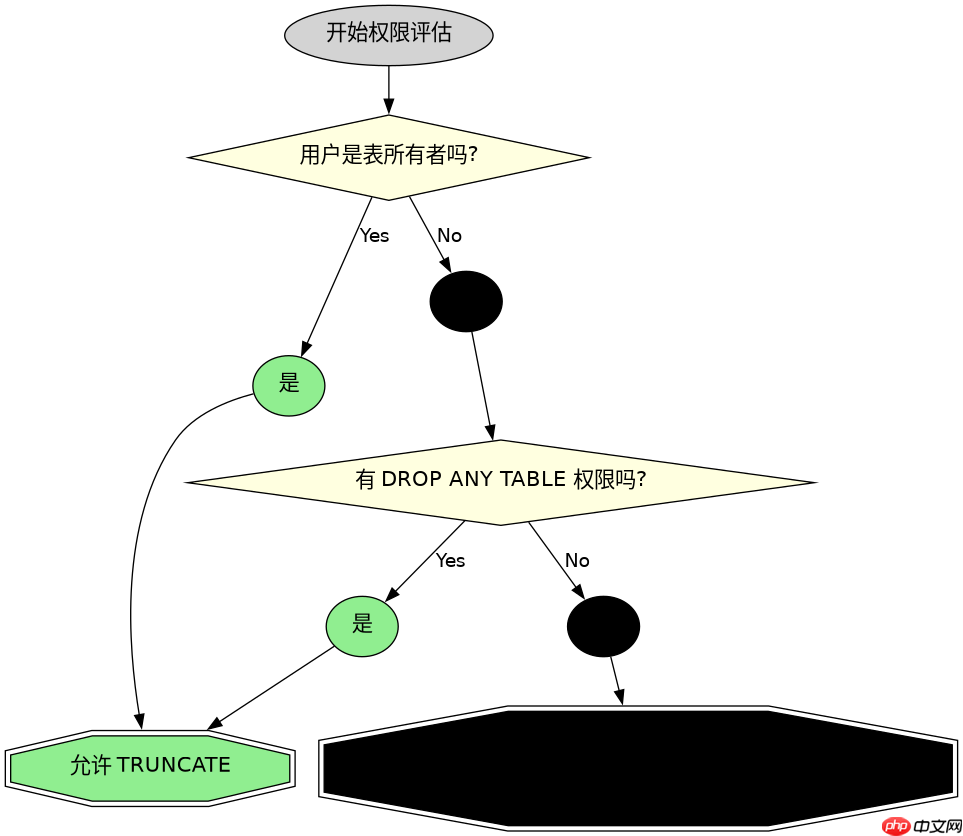
在oracle数据库中,普通用户要执行 truncate table 语句,最低且必须的权限是拥有该表的 ownership(即表的所有者)。如果用户不是表的所有者,则必须被显式授予 drop any table 系统权限。oracle没有提供类似 truncate any table 的独立系统权限,因此无法通过细粒度的系统权限仅授权截断操作而不允许删除表。
为什么不能直接授予TRUNCATE权限
由于Oracle缺乏独立的 TRUNCATE 系统权限,DBA在分配权限时面临一个设计上的权衡:要么让非所有者用户获得 DROP ANY TABLE,这赋予了他们删除任何表的能力;要么通过应用层逻辑或触发器来限制。这种权限模型意味着,如果你希望某个应用用户只能截断特定表而不能删除它,标准的SQL权限体系无法直接实现这一需求,必须依赖额外的安全机制。
CREATE USER app_user IDENTIFIED BY password;-- 方案一:授予所有表删除权(包含截断)GRANT DROP ANY TABLE TO app_user;-- 方案二:如果是表所有者,无需额外权限-- 假设表 owner 是 schema_owner-- GRANT CONNECT, RESOURCE TO app_user; -- 如果创建表,则自动拥有
上述代码展示了两种常见的授权场景。第一种是给应用用户赋予 DROP ANY TABLE,这是非所有者执行截断的唯一标准系统权限途径。第二种情况是如果用户自己创建了表,他自然拥有该表,可以直接截断。在实际生产环境中,通常建议将表创建和所有权集中在特定的Schema用户下,而应用用户只被授予必要的DML权限(如 SELECT, INSERT, UPDATE, DELETE),但注意 DELETE 不等于 TRUNCATE。

使用DELETE与TRUNCATE在权限和结果上的区别
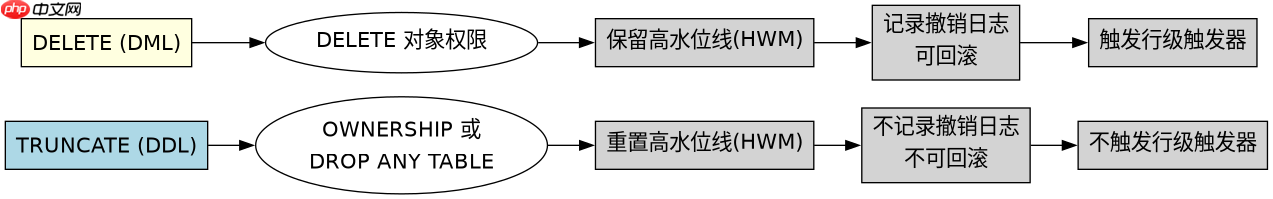
当业务场景只需要清空数据但不需要 TRUNCATE 的高性能特性时,可以使用 DELETE FROM table。执行 DELETE 只需要用户对表拥有 DELETE 对象权限即可,这是一个比 DROP ANY TABLE 安全得多的细粒度权限。然而,DELETE 会逐行删除并记录日志,可能触发触发器,且不会重置高水位线(HWM),而 TRUNCATE 是DDL操作,不可回滚,速度快,重置HWM,且不触发行级触发器。因此,选择哪种方式不仅取决于权限,还取决于对事务、性能和数据恢复的需求。
-- 检查当前用户拥有的表SELECT table_name FROM user_tables;-- 尝试截断非自有表(需DROP ANY TABLE权限)-- TRUNCATE TABLE other_schema.table_name;-- 替代方案:使用DELETE(需DELETE权限)DELETE FROM other_schema.table_name;
这段代码演示了如何验证权限差异。通过查询 user_tables 可以确认哪些表是当前用户自有的,这些表可以直接截断。对于其他用户的表,如果只有 DELETE 权限,则只能使用 DELETE 语句。如果必须使用 TRUNCATE 的性能优势,则必须申请 DROP ANY TABLE 权限,或者由DBA创建一个存储过程,使用 AUTHID CURRENT_USER 并在过程中执行截断,然后将执行该存储过程的权限授予应用用户,从而实现权限的隔离和控制。




















