








linux acl 通过设置目录的 default 属性来实现权限继承,使得在该目录下创建的新文件或子目录自动获得指定的访问控制列表。具体做法是使用 setfacl -m d:u:user:rwx /path/to/dir 命令为目录添加默认 acl,这样后续生成的内容就会继承这些规则。
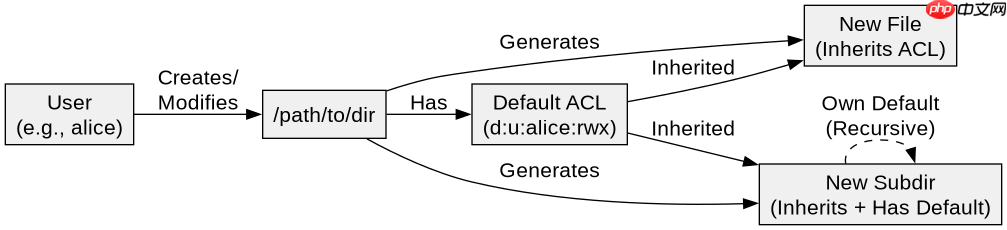
如何为现有目录设置默认继承规则
要为某个特定目录启用继承功能,需要修改该目录的 default ACL 条目。这不会影响目录中已存在的文件,但会确保新创建的内容符合预期权限。操作时需使用 -d 参数指定这是默认规则,并结合 -m 进行修改。
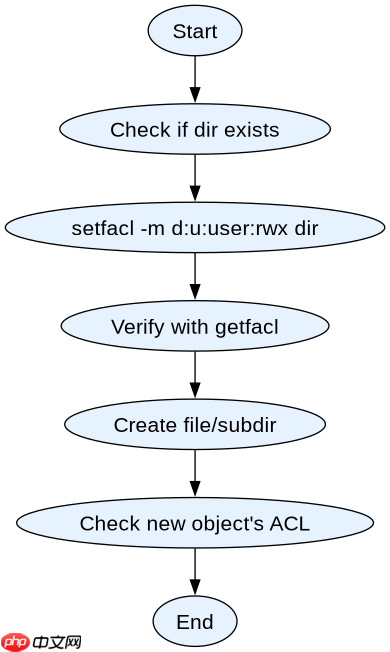

#!/bin/bash
# 目标目录
TARGET_DIR="/tmp/test_acl_inherit"

# 1. 创建测试目录
mkdir -p $TARGET_DIR

# 2. 查看初始状态(通常只有 owner/group/other)
echo "--- Initial ACL ---"
getfacl $TARGET_DIR

# 3. 设置默认用户权限:让 user 'alice' 默认拥有 rwx
setfacl -m d:u:alice:rwx $TARGET_DIR

# 4. 设置默认组权限:让 group 'devs' 默认拥有 rx
setfacl -m d:g:devs:rx $TARGET_DIR

# 5. 验证目录本身的 default 条目
echo "--- Directory ACL with Defaults ---"
getfacl $TARGET_DIR

# 6. 在目录下创建一个新文件
touch $TARGET_DIR/new_file.txt

# 7. 查看新文件的 ACL(应包含继承来的 alice 和 devs 权限)
echo "--- New File ACL (Inherited) ---"
getfacl $TARGET_DIR/new_file.txt

# 8. 创建一个新子目录
mkdir $TARGET_DIR/subdir

# 9. 查看子目录的 ACL(应包含继承权限,且自身也具备 default 以继续向下继承)
echo "--- Subdirectory ACL (Inherited + Default) ---"
getfacl $TARGET_DIR/subdir
继承权限在不同文件系统上的行为差异
ACL 的继承机制依赖于底层文件系统的支持,如 ext4、xfs 等现代 Linux 文件系统均原生支持 POSIX ACL。然而,在某些网络文件系统或旧式挂载选项中,可能需要显式启用 acl 挂载选项才能生效。此外,继承仅针对新创建的对象,不会回溯修改已有数据。
# 检查当前挂载是否支持 ACL
mount | grep acl

# 如果未启用,可尝试重新挂载并开启 acl 选项
# mount -o remount,acl /dev/sda1 /mnt/data

# 验证文件系统类型
df -T /tmp/test_acl_inherit

# 若使用 NFS,需在服务器端导出时启用 acl 选项
# /export/share *(rw,sync,no_root_squash,acl)
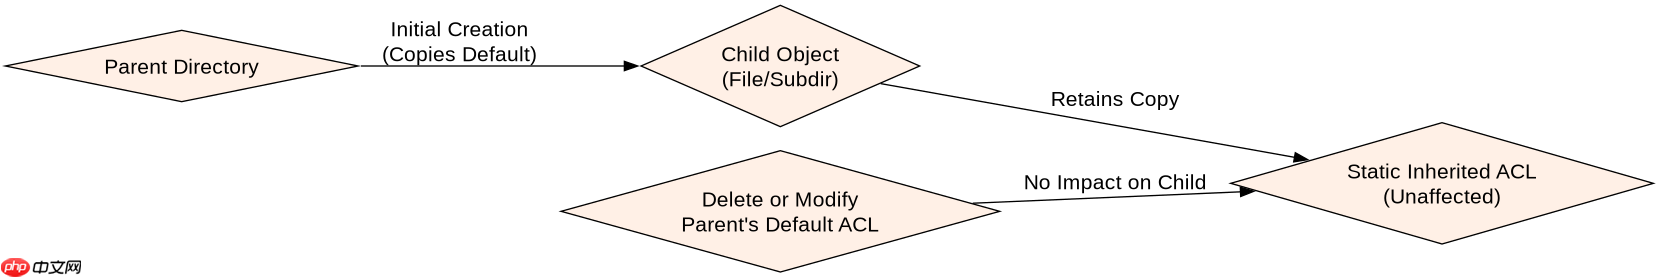
当父目录删除后子目录的 ACL 如何处理
一旦子目录或文件从父目录中移除,其继承自父目录的 default ACL 将不再具有任何动态关联意义。此时,子对象保留的是被复制下来的静态 ACL 副本,即使原父目录被删除或重置默认规则,子对象也不会受到影响。这种设计保证了权限隔离与稳定性。




















