








在symfony中使用mailer组件时,如果smtp密码包含特殊字符(如@、#、$等),直接拼接在dsn字符串中会导致解析失败或连接错误。正确的做法是使用`rawurlencode()`函数对密码进行url编码,然后将其嵌入到dsn字符串中,或者配置环境变量时确保正确转义。例如,将密码`p@ss#word`转换为`p%40ss%23word`后填入配置。

如何正确构建含特殊字符的SMTP DSN
当你在`.env`文件或配置数组中定义邮件传输服务地址(DSN)时,必须对密码部分进行编码。Symfony Mailer依赖Symfony Component HttpClient或类似底层库来解析URI,因此遵循RFC 3986标准是必须的。你需要提取原始密码,应用`rawurlencode`,再替换回DSN模板。
use Symfony\Component\Mailer\Transport;

// 假设原始密码包含特殊字符
$rawPassword = 'my$pecial!pass';
$encodedPassword = rawurlencode($rawPassword);

// 构建安全的DSN字符串
$dsn = "smtp://user:" . $encodedPassword . "@smtp.example.com:587";

// 创建传输对象
$transport = Transport::fromDsn($dsn);
上述代码展示了最直接的编程式解决方案。通过`rawurlencode`处理后的密码确保了DSN字符串的语法合法性。注意,不要使用`urlencode`,因为它会将空格编码为`+`,而`rawurlencode`将其编码为`%20`,后者更符合现代URI规范。此外,用户名通常也需要编码,特别是当用户名也包含特殊字符时。

环境变量中的自动转义与配置陷阱
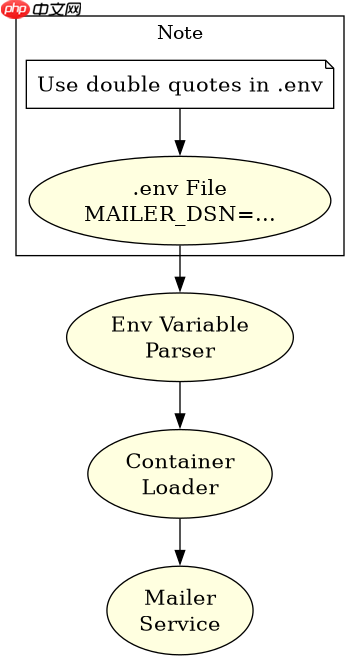
在实际项目中,DSN通常存储在`.env`文件中并由容器加载。这里存在一个常见的陷阱:某些部署环境或PHP版本可能在读取环境变量时对引号内的内容进行二次处理,导致转义失效。最佳实践是在`.env`文件中直接使用双引号包裹DSN,并确保密码已被编码。另一种更稳健的方法是不直接在DSN中硬编码密码,而是使用占位符并在服务提供者中动态注入。

# .env 文件示例
MAILER_DSN="smtp://user:p%40ss%23word@smtp.example.com:587"

# 或者在 services.yaml 中动态注入
services:
    App\Service\MailerFactory:
        arguments:
            - '%env(MAILER_USER)%'
            - '%env(MAILER_PASSWORD)%'
如果在`.env`中直接写明文密码,Symfony在某些情况下可能无法正确解析。建议在开发环境中测试`rawurlencode`的输出,并验证其是否能在`fromDsn`方法中正常工作。对于生产环境,建议使用密钥管理服务(如HashiCorp Vault)来存储未编码的敏感信息,并在运行时进行编码,从而避免在配置文件留下编码后的痕迹。
特定输入下解码失败的排查
当遇到“Invalid DSN”或连接被拒绝时,往往是因为密码中包含的字符在URL编码过程中产生了歧义,或者服务器端期望的是未编码的原始字符串但客户端发送了编码后的字符串。例如,如果密码是`test&value`,编码后变为`test%26value`。如果SMTP服务器不支持URI编码的密码,你可能需要尝试其他转义方式,或者联系邮件服务提供商确认其认证机制。通常情况下,标准的SMTP实现都支持RFC 3986编码的DSN。
















