








安全研究人员披露,微软agent framework在pypi上的agent-framework元包于11月17日出现1.26.1和1.26.2两个恶意发行版,包含窃取开发凭据的代码。jfrog和wiz的分析显示,攻击利用python的.pth启动钩子,即使业务代码没有导入agent_framework,受影响环境下一次启动python也可能触发载荷;两个版本随后被pypi隔离或移除。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
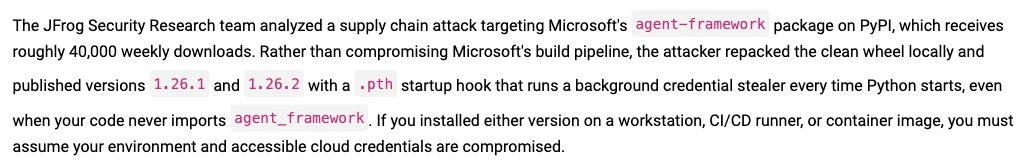
原始分析说明攻击发生在发行包及Python启动路径。
元包依赖继续可用,恶意逻辑仍能执行
agent-framework元包用于安装真正提供SDK命名空间的agent-framework-core。研究发现,恶意版本保留了核心依赖的1.26.0固定要求,使应用仍可正常运行,同时通过额外的.pth文件加载恶意模块。源仓库没有明显异常变更,不能据此判断某个已经下载的wheel一定安全。
1.26.1于11月17日20:35 UTC发布,21:06被隔离;1.26.2于21:08再次出现,21:16前后被移除。第一版的31分钟窗口不代表两个恶意版本总共只存在31分钟。研究者观察到依赖机器人已在首个恶意版本上线数分钟后创建下游升级请求,但这不能换算成实际受害开发者数量。

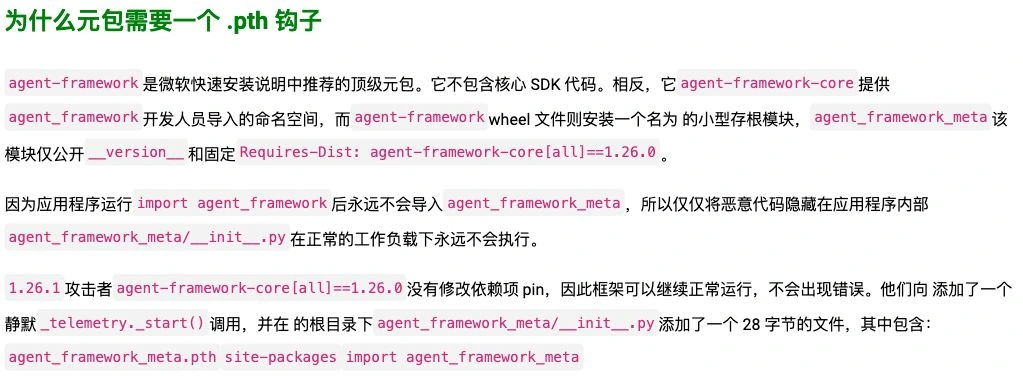
Python启动处理.pth与应用是否显式导入框架是两条不同路径。
包被下架不等于本地副本被清除
已安装的工作站、CI runner和容器镜像不会因为PyPI移除版本而自动恢复。PyPI当前公开元数据显示1.26.0为可用发行版本;准备恢复环境时还需检查锁文件、内部缓存和镜像,防止再次装入旧的恶意产物。
研究涉及Azure、AWS、GitHub、AI服务及包仓库等凭据。项目周下载量或月下载量只能描述包的使用规模,不能当作本次安装恶意版本或凭据泄露的人数;具体暴露范围应由受影响环境及相关访问记录确定。
























