








在 linux 系统中配置密码历史保留 5 次,需要修改 /etc/pam.d/system-auth 或 /etc/pam.d/password-auth 文件,在 pam_pwquality.so 模块中添加 remember=5 参数。这样系统会记录用户最近使用过的 5 个密码,禁止用户在修改密码时重复使用这 5 个旧密码。
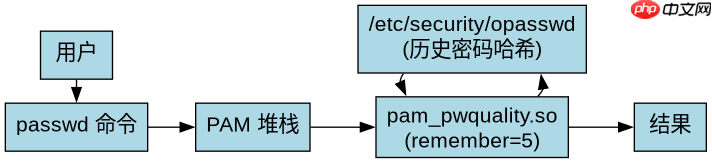
pam_pwquality 模块如何验证新密码与历史记录
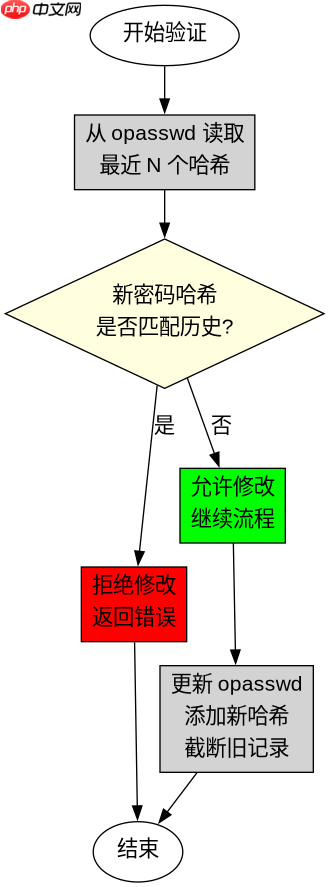
pam_pwquality 模块通过读取 PAM 堆栈中传递的当前密码哈希和用户名,查询 /etc/security/opasswd 文件来获取历史密码。当用户尝试设置新密码时,该模块会检查新密码是否与 opasswd 文件中存储的最后 5 个密码哈希值相同。如果匹配,则拒绝密码修改请求并返回错误;如果不匹配,则允许修改并将新密码哈希追加到 opasswd 文件的头部,同时截断列表以保持仅保留最新的 5 条记录。
# /etc/pam.d/system-auth
auth required pam_env.so
auth sufficient pam_fprintd.so
auth sufficient pam_unix.so nullok try_first_pass
auth requisite pam_succeed_if.so uid >= 1000 quiet_success
auth required pam_deny.so

account required pam_unix.so
account sufficient pam_localuser.so
account sufficient pam_succeed_if.so uid < 1000 quiet
account required pam_permit.so

password requisite pam_pwquality.so try_first_pass local_users_only retry=3 authtok_type= remember=5
password sufficient pam_unix.so sha512 shadow nullok try_first_pass use_authtok
password required pam_deny.so

session optional pam_keyinit.so revoke
session required pam_limits.so
-session optional pam_systemd.so
session optional pam_lastlog.so
session optional pam_motd.so
session optional pam_nologin.so
session required pam_unix.so
上述代码展示了典型的 RHEL/CentOS 7+ 系统中的 PAM 配置片段。关键行是 password requisite pam_pwquality.so ... remember=5。这里 requisite 表示如果此模块失败(即密码与历史冲突),PAM 将立即终止认证过程并返回错误。 try_first_pass 表示它尝试使用之前模块设置的密码令牌。 local_users_only 确保只检查本地用户。执行此配置后,下次用户运行 passwd 命令时,系统将强制实施该策略。

/etc/security/opasswd 文件在密码历史中的作用
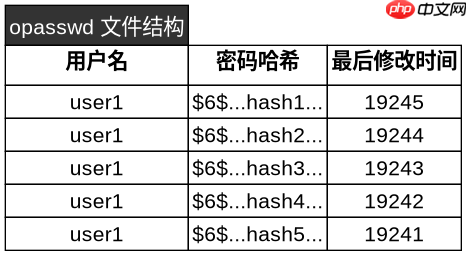
/etc/security/opasswd 文件是实际存储密码哈希历史记录的地方。每次成功修改密码后,pam_unix.so 或 pam_pwquality.so 会将新的密码哈希写入此文件。该文件通常位于 /etc/security/ 目录下,权限为 600,仅 root 可读写。它的格式类似于 /etc/shadow,每行包含用户名、密码哈希和最后修改时间戳。当 pam_pwquality 被调用时,它会解析此文件以提取指定数量的旧哈希值进行比较。如果此文件不存在或为空,则没有历史密码限制生效。
# 查看 opasswd 文件内容示例 (root 权限)
$ sudo cat /etc/security/opasswd
user1:$6$rounds=656000$salt$hashvalue:19245:0:99999:7:::
user1:$6$rounds=656000$salt2$hashvalue2:19244:0:99999:7:::
user1:$6$rounds=656000$salt3$hashvalue3:19243:0:99999:7:::
user1:$6$rounds=656000$salt4$hashvalue4:19242:0:99999:7:::
user1:$6$rounds=656000$salt5$hashvalue5:19241:0:99999:7:::
以上示例显示了用户 user1 的密码历史记录。每一行代表一次密码更改,按时间倒序排列,最新的一次在最前面。由于配置了 remember=5,该文件最多只会保留这 5 个条目。当 user1 再次尝试修改密码时,pam_pwquality 会读取这 5 个哈希值与新输入的密码进行比对。如果新密码的哈希值与其中任何一个匹配,修改将被拒绝。这种机制确保了即使攻击者获取了旧的密码哈希,也无法轻易通过重放攻击恢复账户控制权,因为用户不能简单地循环使用相同的几个密码。





















