








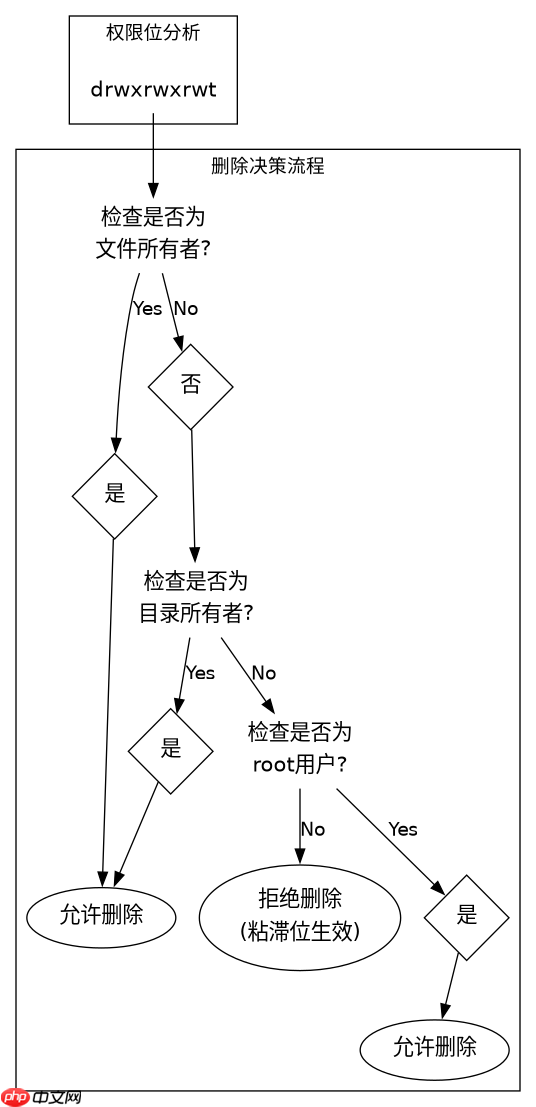
在 linux 系统中,通过给目录设置粘滞位(sticky bit)可以保护其中的文件不被非所有者删除。具体做法是使用 chmod +t 命令修改目录权限,这样只有文件的所有者、目录的所有者或 root 用户才能删除或重命名该目录下的文件。
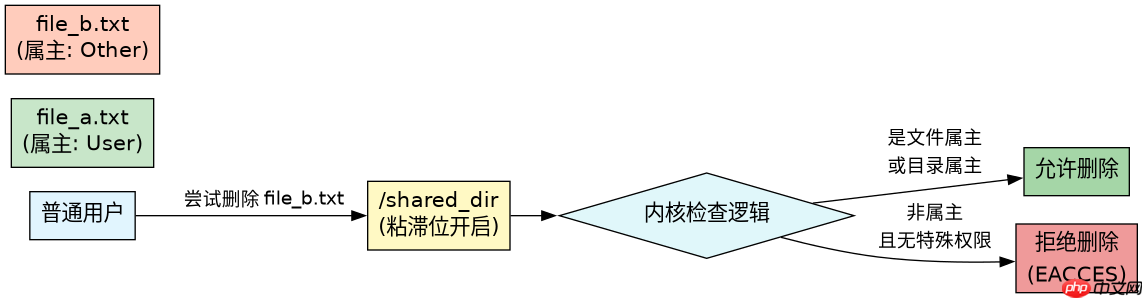
chmod +t 如何改变目录的删除权限
默认情况下,如果用户对某个目录拥有写权限(Write Permission),他们就可以在该目录下创建、删除或重命名任何文件,即使这些文件不属于他们。粘滞位的作用就是打破这种“谁有写权限谁就能删”的规则。当目录被设置了粘滞位后,系统内核会在执行 unlink() 或 rename() 操作时增加检查:如果当前用户不是文件的所有者,也不是目录的所有者,操作将被拒绝并返回 EACCES 错误。
mkdir /tmp/shared_project
touch /tmp/shared_project/file_a.txt
touch /tmp/shared_project/file_b.txt
chmod 1777 /tmp/shared_project
ls -ld /tmp/shared_project
# 输出: drwxrwxrwt 2 user user 4096 ... /tmp/shared_project
# 注意末尾的 't' 表示粘滞位已开启
上述代码创建了一个共享目录并赋予其最高权限,同时通过 1777 中的 1 设置了粘滞位。观察 ls -l 的输出,权限位的最后一位如果是 t(如 rwx 变为 rwt),则说明粘滞位生效。此时,普通用户 A 无法删除用户 B 创建的 file_b.txt,尽管他们对目录有写权限。

粘滞位与 ACL 权限的交互逻辑
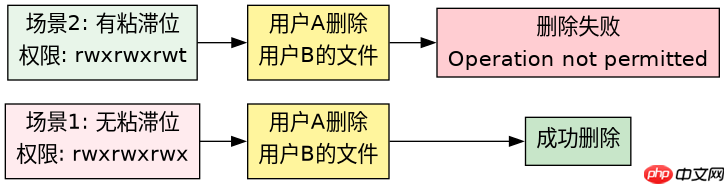
在实际环境中,我们常结合访问控制列表(ACL)来管理细粒度权限。需要明确的是,粘滞位是 POSIX 标准的一部分,而 ACL 是额外的扩展机制。当两者共存时,粘滞位的保护逻辑依然独立存在。即使通过 setfacl 赋予了其他用户对该目录下文件的写权限,只要没有显式授予删除权限(d:wx 针对目录本身),粘滞位依然会阻止非所有者删除文件。不过,如果 ACL 中明确授予了用户在目录上的 w 和 x 权限,且用户试图删除自己拥有的文件,粘滞位不会阻止;但若用户试图删除他人文件,粘滞位依然拦截。
setfacl -m u:otheruser:rwx /tmp/shared_project
su - otheruser
touch /tmp/shared_project/file_c.txt
rm /tmp/shared_project/file_a.txt
# 结果: rm: cannot remove 'file_a.txt': Operation not permitted
这段代码展示了在已设置粘滞位的目录中,即使通过 ACL 赋予了其他用户广泛的目录访问权,他们仍然无法删除属于原始用户的文件。这验证了粘滞位作为最后防线的有效性。它不依赖于具体的用户身份组,而是严格基于“文件所有者”这一属性进行判断。
为什么 /tmp 目录默认开启粘滞位
/tmp 目录是 Linux 系统中所有用户临时文件的存放地,其权限通常设置为 1777。这意味着每个用户都可以在此创建临时文件,但绝不能删除他人的临时文件。这是为了防止恶意用户或意外操作导致系统关键临时数据丢失。例如,某些后台服务可能在 /tmp 下创建锁文件或进程状态文件,如果允许任意删除,可能导致服务崩溃或安全漏洞。因此,/tmp 的粘滞位是系统安全的基础配置之一,确保多用户环境下的隔离性。





















