








验证备份跨主机恢复的核心在于执行一次完整的还原流程,并在目标主机上通过校验数据一致性和服务可用性来确认备份有效。具体做法是:将备份文件传输到目标机器,使用对应的工具(如 rsync、tar 或数据库专用工具)进行还原,随后比对源端与目标端的关键指标(如文件哈希、数据库行数、应用日志)。若所有指标匹配且业务功能正常,则证明备份可成功跨主机恢复。

如何确保备份文件在传输过程中未损坏
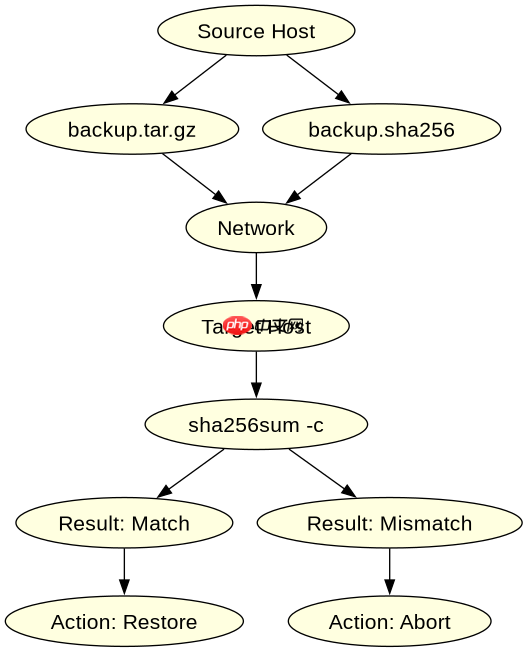
确保备份文件在传输过程中未损坏,最直接的方法是在生成备份时计算并保存校验和(Checksum),并在目标主机还原前重新计算校验和进行比对。推荐使用 sha256sum 命令生成哈希值,因为 SHA-256 具有极高的抗碰撞性,能有效检测出任何微小的数据篡改或传输错误。如果哈希值不一致,说明文件已损坏,必须重新备份,绝不能直接用于恢复。
#!/bin/bash
# 源主机操作:生成备份并记录哈希
BACKUP_FILE="/tmp/backup.tar.gz"
tar czf "$BACKUP_FILE" /var/www/html
sha256sum "$BACKUP_FILE" > /tmp/backup.sha256

# 传输文件
scp $BACKUP_FILE user@target_host:/tmp/
scp /tmp/backup.sha256 user@target_host:/tmp/

# 目标主机操作:验证完整性
cd /tmp
sha256sum -c backup.sha256
if [ $? -eq 0 ]; then
    echo "Verification passed. Proceeding with restore."
    tar xzf backup.tar.gz -C /var/www/html
else
    echo "Verification failed. Backup is corrupted."
fi
上述脚本展示了从源主机打包、生成哈希、传输到目标主机、验证哈希并解压的完整流程。重点在于 sha256sum -c 这一步,它会自动读取 .sha256 文件中的预期哈希值并与当前计算值对比。只有当返回值为 0 时,才执行解压操作。这确保了即使网络传输中出现比特翻转或丢包,也能在还原前被拦截。
如何在目标主机上验证数据一致性
在目标主机上验证数据一致性,需要对比源端和目标端的关键数据特征,包括文件大小、数量、内容哈希以及业务层面的关键记录数。对于文件系统备份,可以使用 diff 或 rsync --dry-run 来检查目录结构是否完全一致;对于数据库备份,则需执行查询语句统计行数或校验特定记录的哈希值。这种多层级的验证能确保不仅文件存在,而且内容正确无误。


#!/bin/bash
# 假设已在目标主机完成还原
SOURCE_IP="source_host"
TARGET_DIR="/var/www/html"

# 1. 检查文件数量和大小
FILE_COUNT=$(find $TARGET_DIR -type f | wc -l)
echo "Total files in target: $FILE_COUNT"

# 2. 抽样检查关键文件内容
CRITICAL_FILE="$TARGET_DIR/index.html"
SOURCE_HASH=$(ssh $SOURCE_IP "sha256sum /var/www/html/index.html | awk '{print \$1}'")
TARGET_HASH=$(sha256sum $CRITICAL_FILE | awk '{print \$1}')

if [ "$SOURCE_HASH" = "$TARGET_HASH" ]; then
    echo "Critical file integrity verified."
else
    echo "Integrity mismatch for index.html"
    exit 1
fi

# 3. 数据库示例(以MySQL为例)
mysql -u root -p'password' -e "SELECT COUNT(*) FROM users;" > target_count.txt
SOURCE_DB_COUNT=$(ssh $SOURCE_IP "mysql -u root -p'password' -e 'SELECT COUNT(*) FROM users;' | tail -1")
TARGET_DB_COUNT=$(cat target_count.txt | tail -1)

if [ "$SOURCE_DB_COUNT" = "$TARGET_DB_COUNT" ]; then
    echo "Database row count matches."
else
    echo "Database row count mismatch."
    exit 1
fi
该脚本演示了如何在目标主机上进行多维度的一致性验证。首先通过 find 命令统计文件总数,快速判断是否有大量文件丢失。接着,选取一个关键文件(如 index.html),通过 SSH 远程获取源主机的哈希值,并与本地计算值对比。最后,针对数据库,分别查询源端和目标端的用户表行数并进行比较。这种组合验证方式覆盖了静态文件和动态数据,能全面评估恢复质量。
基于备份恢复后应用启动失败的具体问题排查
当备份恢复后应用启动失败,最常见的原因是权限配置、依赖库版本差异或配置文件路径不匹配。例如,Web 服务器可能因无法读取还原后的文件而报错 403 Forbidden,或者因缺少特定的系统库而无法启动。排查时应优先检查应用日志,确认错误类型,然后针对性地调整权限、安装缺失依赖或修正配置路径。切勿盲目重启,而应逐步隔离问题点。
以 Nginx 为例,若恢复后发现网站无法访问,查看 /var/log/nginx/error.log 发现 "Permission denied" 错误,这通常是因为还原后的文件所有者不是 www-data 或 nginx 用户。解决方法是执行 chown -R www-data:www-data /var/www/html 并设置正确的权限 chmod -R 755 /var/www/html。另一个常见问题是环境变量差异,若应用依赖特定环境变量,需在目标主机的启动脚本中显式导出这些变量,否则应用可能因找不到配置而崩溃。通过检查日志和调整环境,可以解决大部分因跨主机恢复导致的应用启动问题。





















