








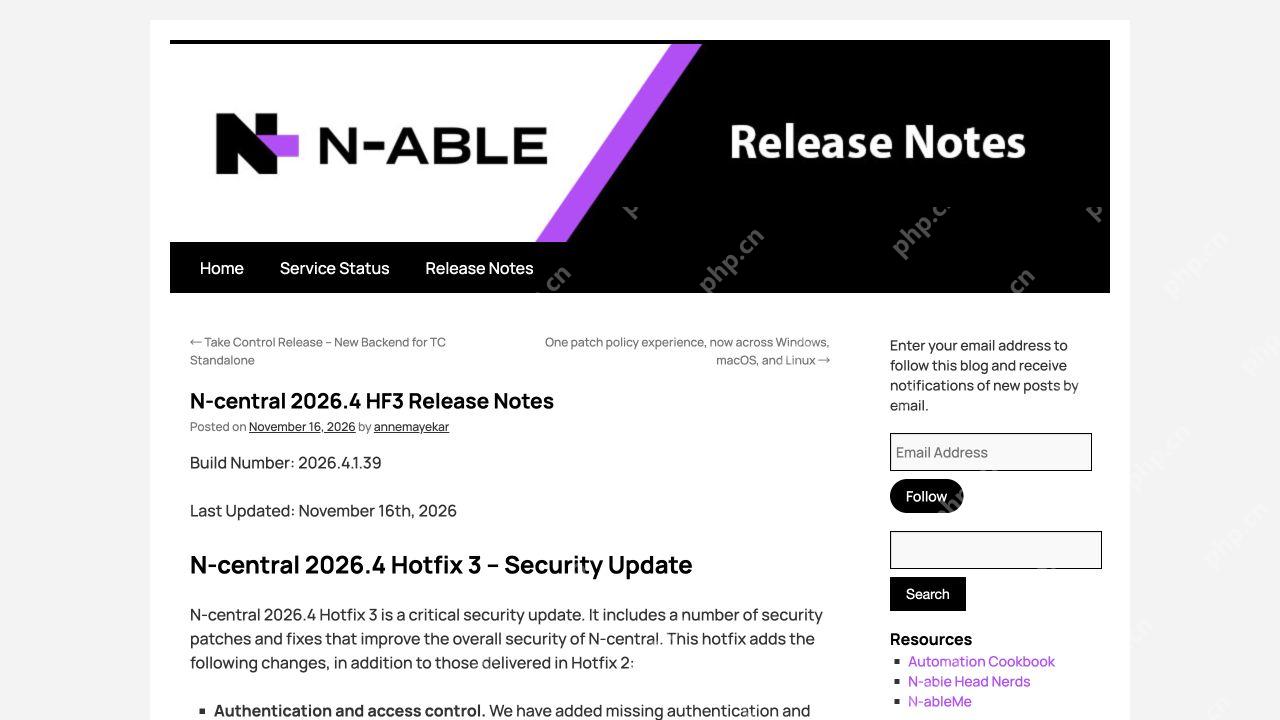
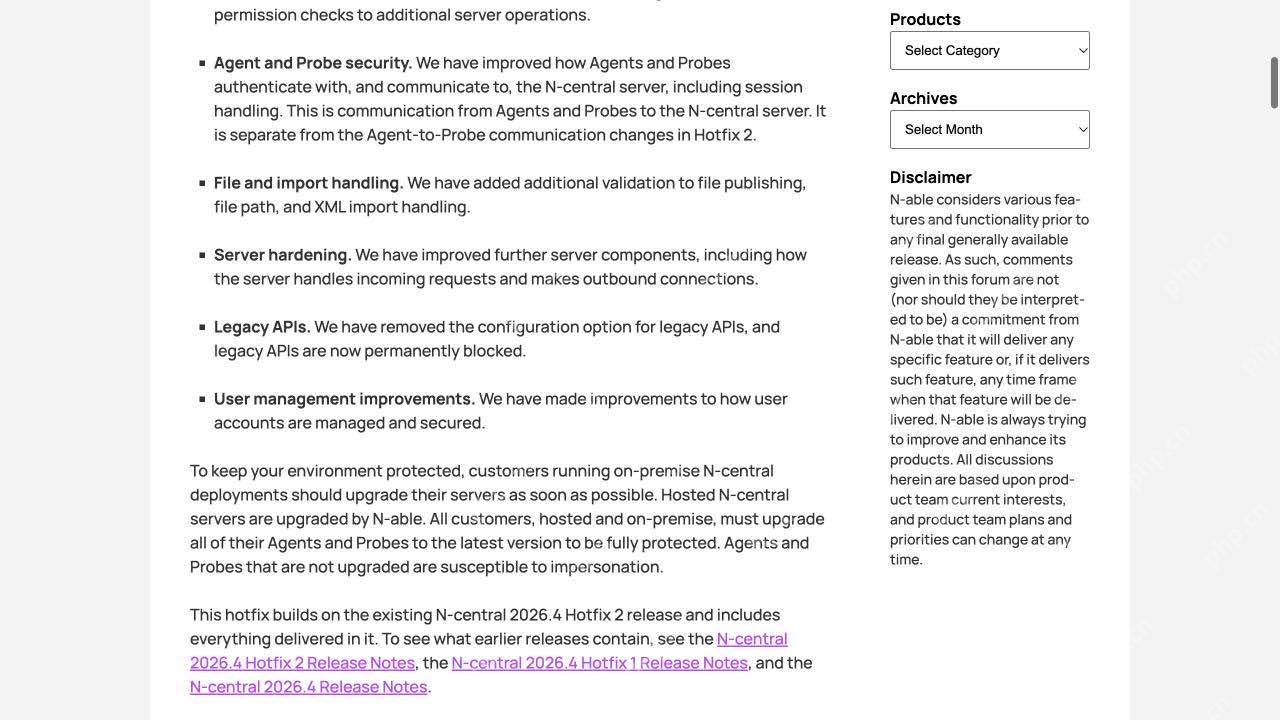
n-central 处理 axis 相关风险时,需要同时检查服务器旧 api 和受管终端。n-able 正式 hf3 发布说明给出的构建号为 2026.4.1.39,包含旧 api 永久阻断及其他安全加固。托管用户仍需要负责相应 agent 和 probe 升级,不能只看服务器已更新。
先区分自建和托管责任
自建环境记录服务器当前版本、部署方式、数据库与配置备份,以及接入的客户和站点。托管环境确认供应商维护状态及自己租户的版本,同时整理需要升级的端点和探针清单。
Legacy API、终端身份认证、权限校验和导入处理涉及不同事项。HF3 打包了多项修复,应按组件留存各自验收结果,避免将所有风险都归结为单个 Axis 编号。
升级前做哪些准备?
导出服务器、Probe 和 Agent 版本清单,按在线、离线、关键服务器及远程站点分组。列出依赖 Legacy API 的脚本与集成,准备替代接口或临时人工操作。记录原有远程管理方式,确保维护期间还有批准的接入渠道。
按照厂商当前升级文档备份和验证恢复,核对磁盘空间、升级包来源及支持路径。跨旧版本升级需先确定中间版本,不能直接以目标构建号推断所有旧版本都可一步到达。
服务器更新怎么执行?
自建管理员从支持门户取得适配的官方升级包,按产品升级流程导入和安装。维护期间观察任务进度和启动日志,升级完成后读取实际 Build Number,核对为计划构建或厂商已发布的后续修复构建。
HF3 发布说明明确 Legacy API 配置项被移除、接口被永久阻断。更新前已启用旧接口的环境,要验证现有自动化已按计划切换,并核对外部入口与内部访问方式。
托管服务器由 N-able 安排升级。客户应保留维护通知与实际版本记录,遇到版本或状态不一致时向支持方提交租户、时间和受影响功能,继续执行自己负责的终端更新。
Agent 和 Probe 按批次推进
先选代表性站点做小批验证,覆盖常用操作系统、连接不稳定的设备和依赖 Probe 的网段。按照厂商升级功能和兼容要求分批更新,观察重新连接、状态回报、脚本任务和允许使用的远程管理功能。
每批记录目标数量、成功数量、失败数量及重试安排。离线设备在上线后继续处理,不能从统计中直接剔除。对长期无法连接的设备,先通过授权的备用渠道核实实际状态,再决定人工修复或登记退出管理。
升级后为什么出现 Inactive Assets?
HF3 引入终端身份和会话方面的加固,并提供 Inactive Assets 查看位置。可以进入 Configuration → Asset Discovery → Discovered Assets,打开相应标签,调查需要处理的重复或非活动 Agent。
先把条目与实际设备、上线记录和管理员操作对照,再决定是否设置某个 Agent 为活动状态。避免为了消除告警盲目激活所有记录。导出调查清单,保留变更审计;设备标识缺失或长期离线导致的情况,需要按具体说明处理。

哪些功能限制要提前通知?
厂商 HF3 说明中列出部分远程控制及 Intune 集成限制,Take Control 的状态与其他远控功能需要分别查看。维护前通知相关业务和客户,验证替代路径,并根据后续正式更新安排恢复。
如果升级后自动化失效,先核对是否属于已移除旧 API 或已知限制,再查身份与任务日志。通过恢复旧接口绕过限制会重新改变暴露面,应由维护计划解决兼容与迁移。
曾开放旧 API,怎样排查异常?
收集应用与反向代理日志、管理员登录、配置变更、脚本任务、Agent 注册与异常外连。调查窗口从可能暴露的时期开始,保存日志时区和校验信息,保护其中客户身份及凭据。
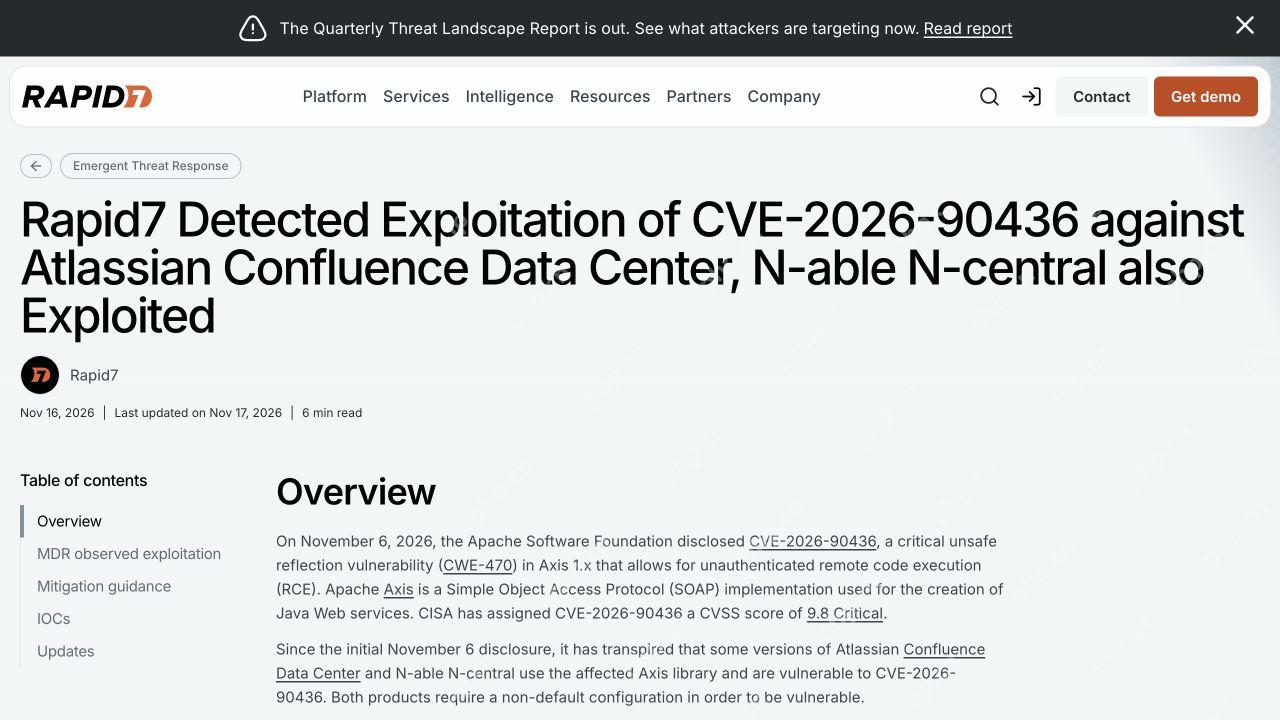
把陌生来源访问、异常任务下发和服务账户行为关联起来。某个地址未出现在公开 IOC 中,或日志没有单一特征,都不足以独立结束调查。发现未知管理会话、异常脚本或不明终端身份时,保留证据并联动供应商和本地响应人员。
完成维护需要交付什么?
| 对象 | 验收材料 |
|---|---|
| 服务器 | 实际构建号、更新日志和旧 API 状态。 |
| Agent/Probe | 各站点成功、失败及离线待处理清单。 |
| 业务 | 监控、任务与可用远程功能的回归结果。 |
| 身份 | 非活动条目调查和经过核验的处理记录。 |
| 事件调查 | 证据范围、异常处置及仍需补充的信息。 |
失败终端要记录负责人和下一次维护时间。升级后持续检查新部署模板、Probe 分发包和长期离线设备,确认新增或重新上线设备也获得当前受支持构建。
终端清单如何避免只统计在线设备?
把升级结果与原始资产清单关联,区分已升级、正在更新、失败、离线和待确认退役。每个失败项保留最近连接时间、所属客户、Probe、操作系统和具体错误,按站点安排跟进。
先验证 Probe 及其依赖网络的兼容状态,再按厂商当前版本要求更新对应终端。对低带宽站点设置批次和维护时间,观察下载、安装及重新连接三个阶段,避免同时更新导致大量设备失去管理。
对于需要 Set Active 的终端,先通过可信方式核对真实设备身份、重复记录和最近管理员操作。将确认材料与动作日志关联,处理完后验证任务回报正常,再关闭条目。
恢复与客户通知如何安排?
在维护前向业务说明监控、任务和远程管理可能受影响的时段,列出已知功能限制与备用联系渠道。出现问题时先判断属于已知限制、终端身份校验还是服务器更新失败,再决定由哪个团队处理。
涉及恢复时使用厂商支持的备份与版本组合,保留旧 API 的封闭状态。对托管环境提交租户标识、实际构建、错误时间及受影响终端样例,对自建环境再附服务器升级日志和已完成阶段。
维护后的观察覆盖一次终端上线、一次监控采集和一次批准任务执行。长期离线终端重新连接时再次核对版本与身份,把仍未解决的设备留在待办清单中并指定负责人。






















