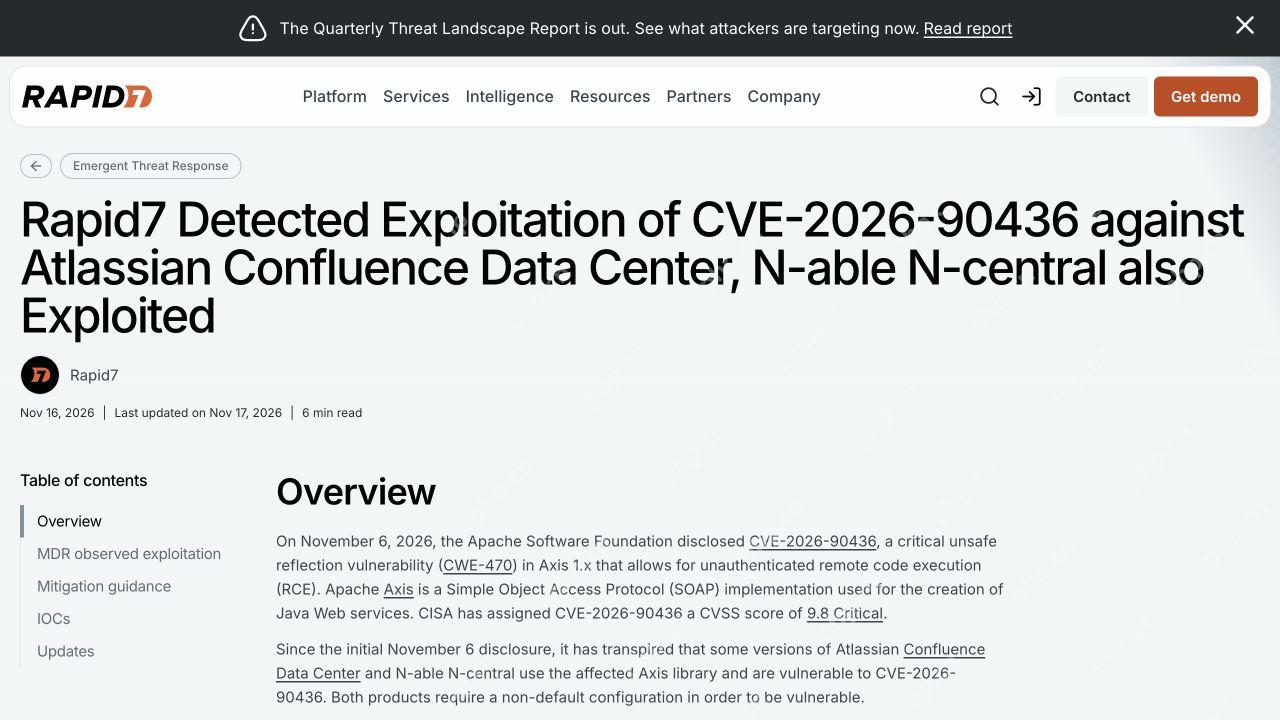
apache axis 旧组件漏洞已经进入实际攻击阶段。rapid7 公布的调查显示,11 月 13 日其在客户 confluence data center 环境中发现 cve-2026-90436 利用活动。对于仍开放旧 soap 接口的系统,需要立即核对暴露条件,并按应用厂商的修复方案处置。
为什么老组件会影响正在使用的业务系统?
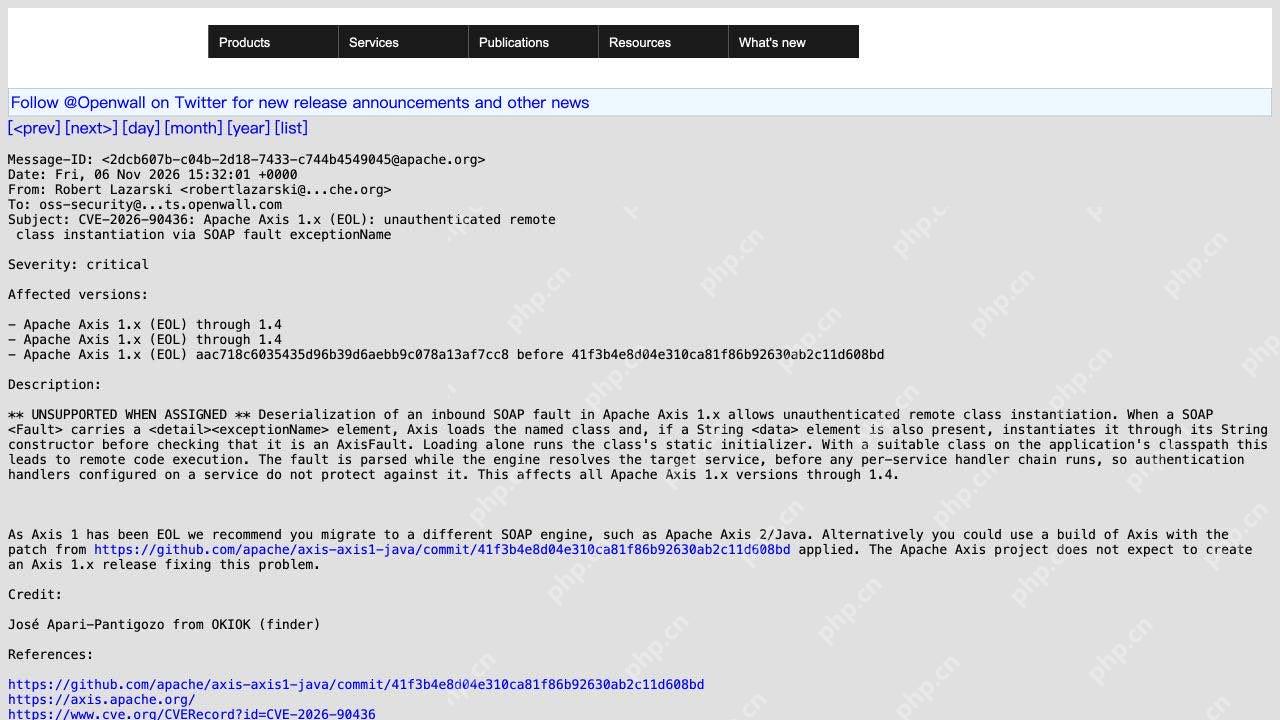
Apache 于 11 月 6 日披露该问题。Axis 1.x 处理传入 SOAP Fault 时,会根据外部输入加载类,并可能调用相应构造函数。应用 classpath 中存在合适类时,这条路径可导致远程代码执行。解析发生在目标服务的处理链之前,单靠该服务的认证 handler 无法覆盖入口。
上游公告将受影响范围列为 Axis 1.x 至 1.4。Axis 1 已结束维护,项目预计不会为此发布新的 1.x 修复版本,但提供了补丁提交,并建议迁移到受支持的 SOAP 引擎。依赖它的商业产品,需要看各自厂商对接口和组件的修复安排。
先按产品判断,别只查 Apache 名称
| 部署场景 | 排查重点 | 处置路线 |
|---|---|---|
| Confluence Data Center | 版本以及 Remote API(XML-RPC & SOAP)是否启用。 | 采用厂商列出的修复构建,过渡期间关闭旧 API。 |
| N-able N-central | Legacy API 状态、热修复版本及 Agent/Probe 升级要求。 | 执行 N-able HF3 及后续官方更新安排。 |
| 自研 Java SOAP 应用 | 部署包中是否含 Axis 1.x,SOAP 入口和实际类加载路径。 | 评估受支持引擎迁移,或采用经验证的补丁构建。 |
| 其他打包产品 | 厂商是否将该组件嵌入服务中。 | 记录组件证据并取得产品级修复方案。 |
Confluence 受影响需要满足什么条件?
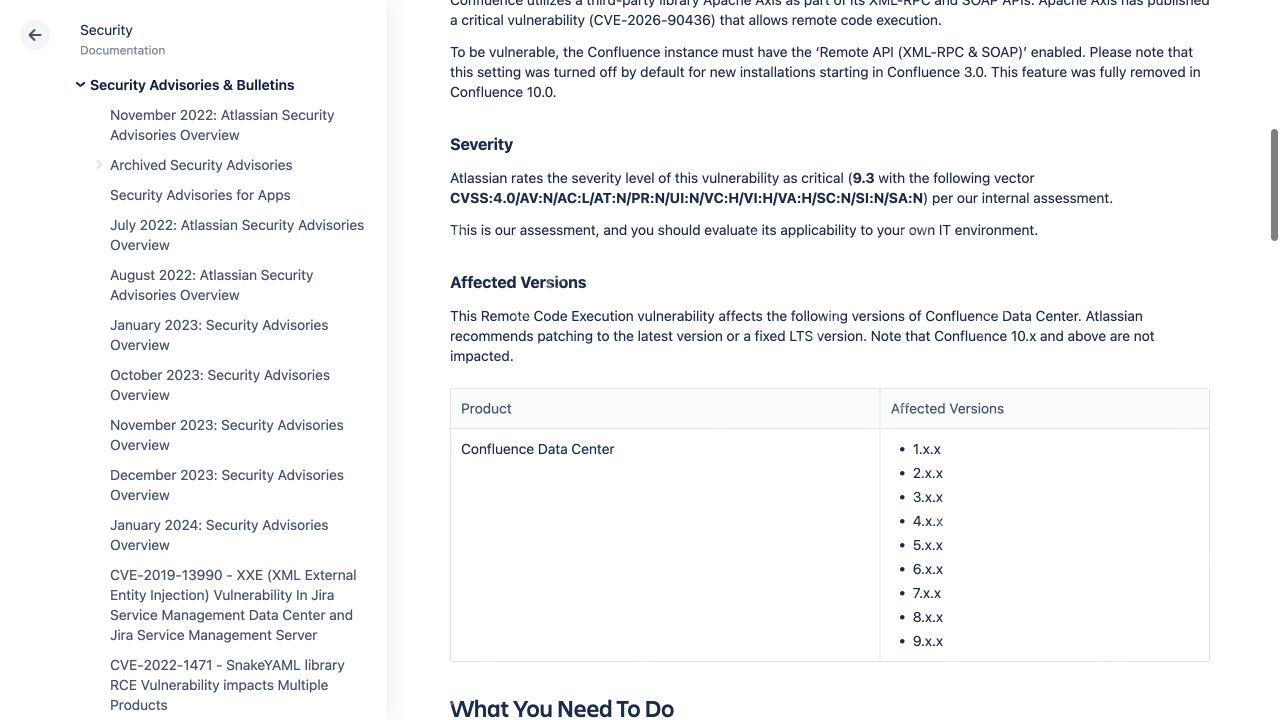
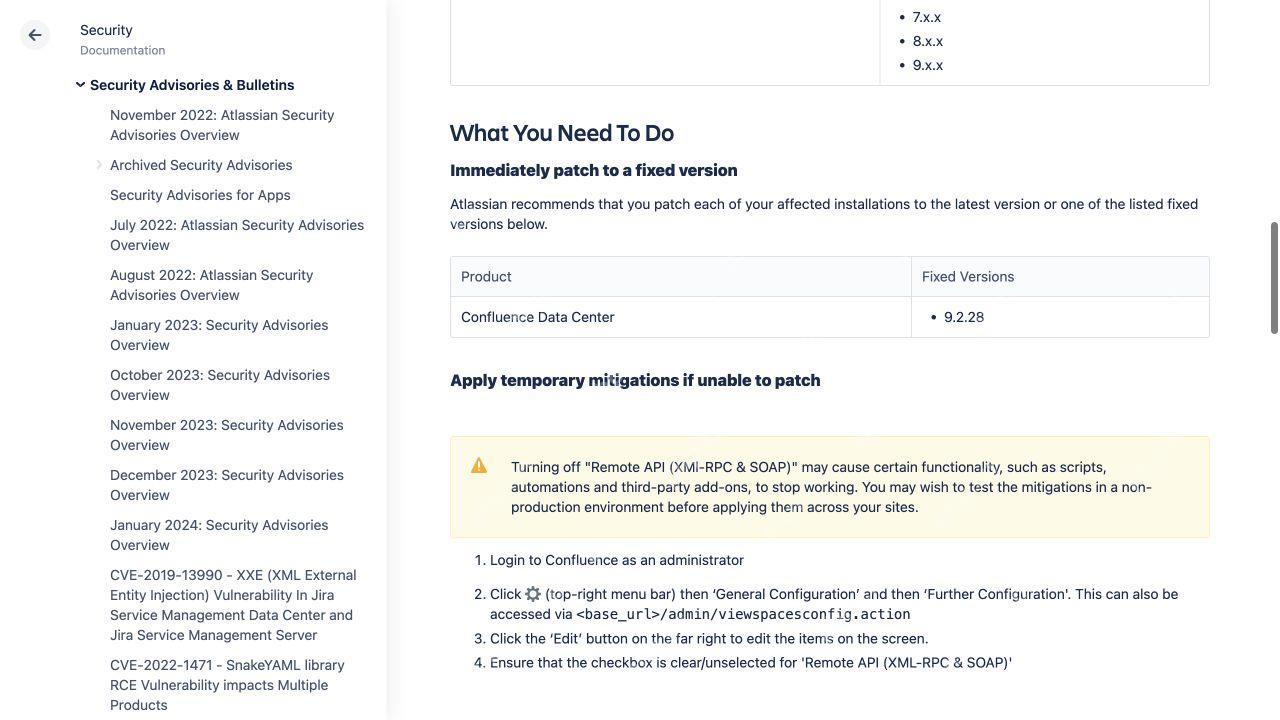
Atlassian 将 Confluence Data Center 1.x 至 9.x 中启用了 Remote API 的受影响构建列入公告。9.2.28 是公告明确列出的修复版;10.x 及以上已移除相关功能,Atlassian Cloud 不受该问题影响。
Remote API 自 Confluence 3.0 起在新安装中默认关闭,长期升级的旧系统和因集成需要重新开启的实例仍需检查。盘点时记录每个集群的实际版本、插件、API 使用方及入口地址。
暂时不能升级,怎样关闭暴露入口?
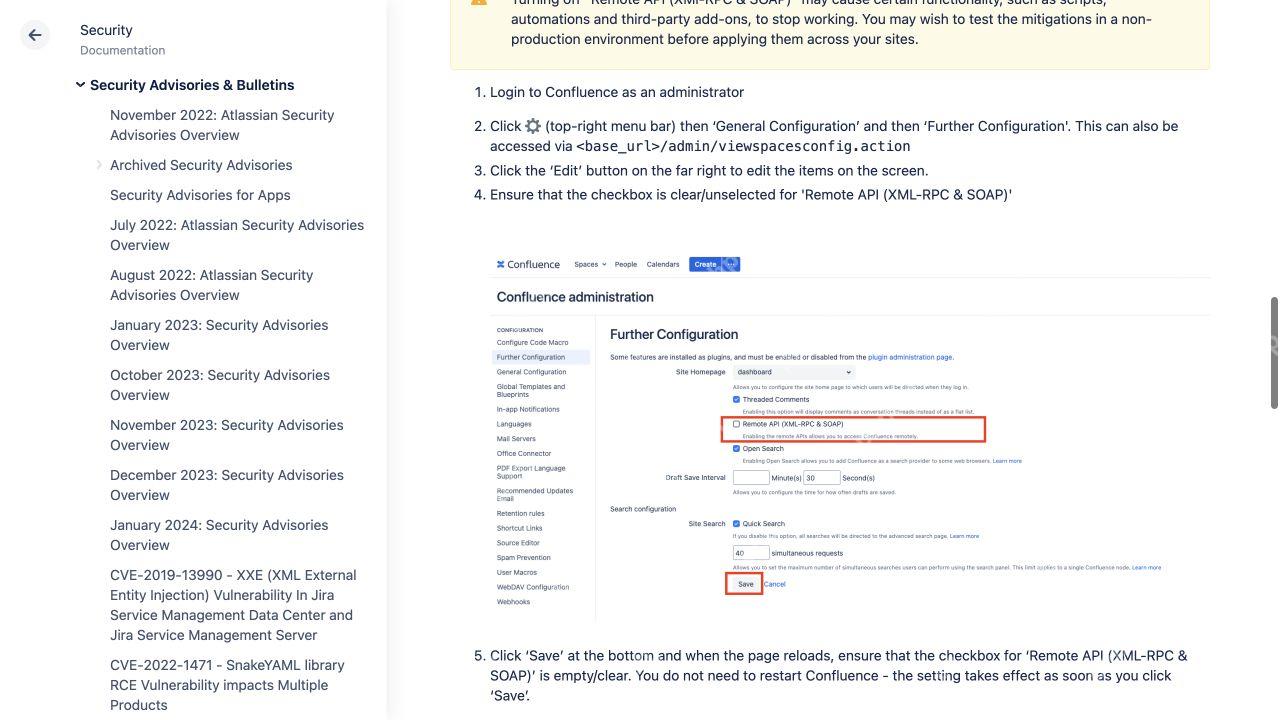
先列出依赖 XML-RPC/SOAP 的脚本、第三方插件和自动化任务,安排测试和业务过渡。管理员进入 General Configuration,再打开 Further Configuration,点击 Edit,取消 Remote API(XML-RPC & SOAP)勾选并保存。
管理页也可通过站点基础地址后的 /admin/viewspacesconfig.action 进入。保存后重新打开页面,确认勾选保持关闭。厂商说明该设置保存即生效,无需重启 Confluence。
随后访问对应 SOAP 地址验证,厂商预期为 HTTP 403。以下是对自己已授权站点的普通 GET 检查,不携带利用载荷。把域名和上下文路径替换成实际配置。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
curl --silent --show-error --output /dev/null --write-out '%{http_code}
' \
  'https://confluence.example.com/plugins/servlet/soap-axis1/confluenceservice-v2'
如果站点部署在 /confluence 等路径下,应在 URL 中加上该前缀。出现 AXIS service 或 confluenceservice-v2 服务信息时,继续核对开关及请求是否进入正确实例。302 可能表示身份跳转,404 可能来自代理路由,都需要继续确认。
403 也可能由前置 WAF 产生,应同时确认应用配置、集群各节点和绕过代理的后端地址。验证时保留请求时间、后端节点和应用记录,避免只检查一个入口。
正式升级怎么验收?
选择厂商支持的修复版本和升级路径,提前备份数据库、应用主目录、共享目录及配置,并在测试环境检查插件兼容性。集群按对应版本支持的升级方式执行,确认所有后端达到目标版本,再恢复正常访问范围。
验收覆盖登录、页面访问、编辑、附件、搜索及既有集成。旧 API 关闭导致的自动化失败,应迁移到厂商支持接口并测试权限。恢复旧备份时还要重新检查版本和开关,确保维护前收敛的入口没有再次开放。
N-central 和自研系统分别怎么处理?
N-able 的更新说明已列出 2026.4 HF3,明确其移除了 Legacy API 访问。管理员需要依据当前安装类型安排升级,核对 Agent、Probe 及集成要求。厂商同时列出远程控制和 Intune 集成等已知限制,维护窗口应覆盖相关业务验证。
自研系统可以先从 Maven 依赖树、SBOM 和最终部署包查找 Axis 1.x。下列命令用于自有代码或已授权的构建目录。应用内嵌、重命名及容器复制的 JAR 需要继续检查。
mvn dependency:tree -Dincludes=axis:axis
find ./DEPLOYMENT_DIR -type f -iname '*axis*.jar' -print
计划使用上游补丁构建时,将提交 41f3b4e8d04e310ca81f86b92630ab2c11d608bd 纳入受控构建流程,验证 SOAP 正常请求和异常响应处理。迁移至其他引擎还涉及依赖、服务发布和协议兼容,需安排集成测试与回退方案。
补丁后还要查哪些入侵迹象?
围绕 SOAP 入口请求,把访问日志与 Java 进程的异常子进程、外连及凭据使用记录关联分析。Rapid7 公开案例中,请求返回 500 的同时仍出现主机命令执行,因此 HTTP 错误码不能单独证明攻击失败。
调查时间从资产可能暴露的时期开始。发现异常 Java 子进程、陌生文件或可疑服务账户登录时,保留证据并启动事件响应,核查应用可访问的数据库和集成凭据。工单应记录修复构建、旧 API 状态、各节点验证结果和异常调查范围。