








使用 tail -f 命令可以实时查看日志文件的更新内容。该命令会持续监控文件末尾,每当有新数据写入时自动输出到终端,非常适合排查正在运行的服务日志。

如何指定特定文件并实现持续刷新
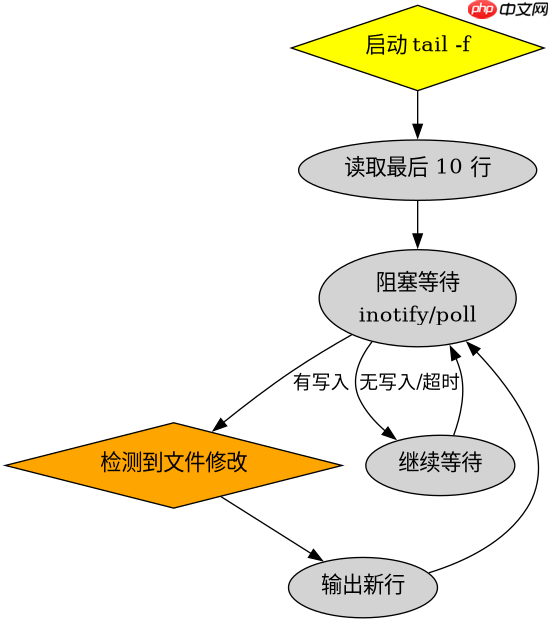
直接对目标日志文件执行 tail -f 即可。默认情况下,命令会在文件启动时显示最后 10 行,随后进入阻塞等待状态,直到文件被追加新内容。如果文件被轮转(rotate),需要配合 --follow=name 参数才能继续追踪新文件。
tail -f /var/log/syslog
# 或者针对应用日志
tail -f /path/to/app.log
运行上述命令后,终端将保持活跃状态。当其他进程向 /var/log/syslog 写入新日志时,这些行会立即出现在屏幕上。若需退出,按 Ctrl+C 中断进程。
如何处理日志轮转导致的断连问题
当日志文件因大小限制或定时任务被重命名或清空时,标准的 -f 模式可能会因为文件描述符指向旧文件而停止更新。此时应使用 --follow=name 选项,让 tail 基于文件名而非文件句柄进行监控,从而在轮转后自动切换到新文件。


tail --follow=name /var/log/nginx/access.log
此模式下,即使 access.log 被移动为 access.log.1 并生成新的 access.log,tail 也会重新打开新文件并继续输出。这对于长期运行的 Web 服务器日志监控至关重要,确保不会遗漏轮转后的任何新增条目。
如何过滤包含特定关键字的实时日志
结合管道符与 grep 命令,可以实现仅显示包含特定错误码或关键词的行。使用 --line-buffered 参数可确保 grep 在每行输入后立即输出,避免缓冲延迟。
tail -f /var/log/auth.log | grep --line-buffered "Failed"
该组合命令会实时监控认证日志,但终端只会打印包含 "Failed" 字符串的行。这有助于在海量日志中快速定位登录失败或权限拒绝事件,减少视觉干扰。若需忽略大小写,可添加 -i 参数给 grep。





















