








starlette 本身不内置 cors 处理逻辑,而是通过官方提供的 starlette.middleware.cors.corsmiddleware 中间件来实现。要启用它,只需在应用实例化后将其包装一层,并配置允许的来源、方法和头部即可生效。

CORS 中间件如何拦截请求并添加响应头
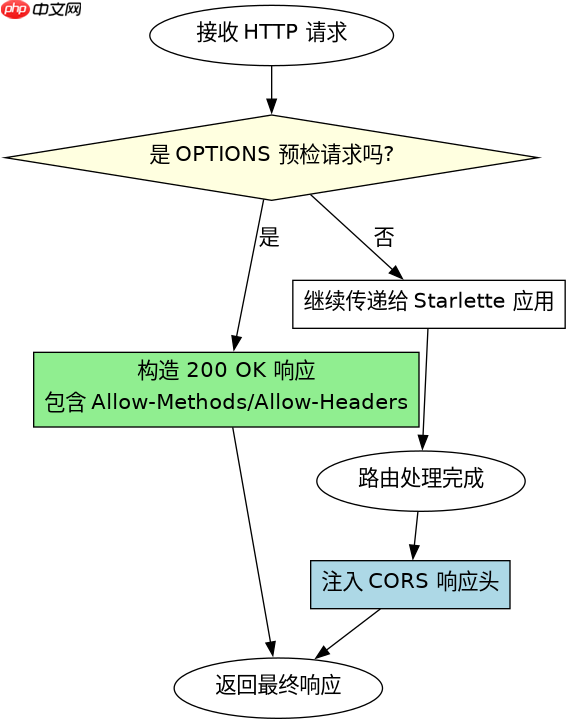
当请求到达 Starlette 应用时,CORS 中间件会先检查请求方法是否为预检请求(OPTIONS)。如果是,它会直接构造一个包含允许方法的响应并返回,不会继续传递给后续的路由处理器;如果不是预检请求,则正常执行路由逻辑,并在响应生成后注入 Access-Control-Allow-Origin 等头部信息。
from starlette.applications import Starlette
from starlette.responses import JSONResponse
from starlette.routing import Route
from starlette.middleware.cors import CORSMiddleware

async def homepage(request):
    return JSONResponse({"message": "Hello World"})

routes = [Route("/", homepage)]
app = Starlette(routes=routes)

# 配置 CORS 中间件
app.add_middleware(
    CORSMiddleware,
    allow_origins=["*"],
    allow_methods=["GET", "POST"],
    allow_headers=["*"]
)
上述代码中,allow_origins 设置为 ["*"] 表示允许所有来源访问。如果前端调用 fetch('http://localhost:8000/'),浏览器将收到带有 Access-Control-Allow-Origin: * 的响应,从而允许跨域读取数据。
Starlette 1.5.1 是轻量级 Python ASGI 框架与工具集,提供路由、请求响应、中间件、WebSocket 和后台任务等组件,适合构建异步 Web 服务。本下载为官方 PyPI 通用 wheel 包,可使用 pip 安装,并由包管理器处理依赖;运行应用时还需配置 ASGI 服务器。
如何处理带凭证的跨域请求
默认情况下,CORS 中间件不允许携带 Cookie 或 Authorization 等凭证。若需支持凭证传输,必须将 allow_credentials 设为 True,同时 allow_origins 不能为通配符 *,而必须明确列出具体域名。

app.add_middleware(
    CORSMiddleware,
    allow_origins=["https://example.com"],
    allow_credentials=True,
    allow_methods=["GET", "POST"],
    allow_headers=["*"]
)
在此配置下,前端请求需设置 credentials: 'include',服务端响应将包含 Access-Control-Allow-Credentials: true。若 allow_origins 仍为 ["*"] 且开启凭证,中间件会抛出异常,因为规范禁止对通配符源发送凭证。
当请求未匹配任何允许来源时会发生什么
如果发起请求的 Origin 头部不在 allow_origins 列表中,CORS 中间件将跳过添加任何 CORS 相关响应头。此时浏览器会因缺少 Access-Control-Allow-Origin 而拦截响应,导致前端 JavaScript 报错。该行为符合 W3C CORS 标准,确保非授权源无法读取敏感数据。





















