








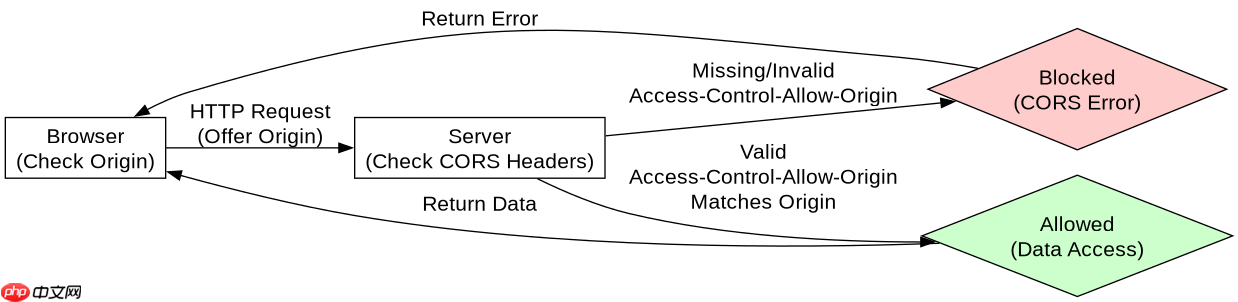
浏览器拦截跨域请求通常是因为触发了浏览器的同源策略,排查的核心在于检查响应头中的 access-control-allow-origin 是否包含当前页面的域名。如果服务端未正确配置该头部,或者请求方式属于非简单请求(如使用了自定义 header),浏览器会在控制台抛出 cors 错误并阻断数据获取。解决此问题需要确保服务端返回正确的 cors 头部,或在开发环境中通过代理绕过限制。
如何判断是预检请求失败还是简单请求被拒
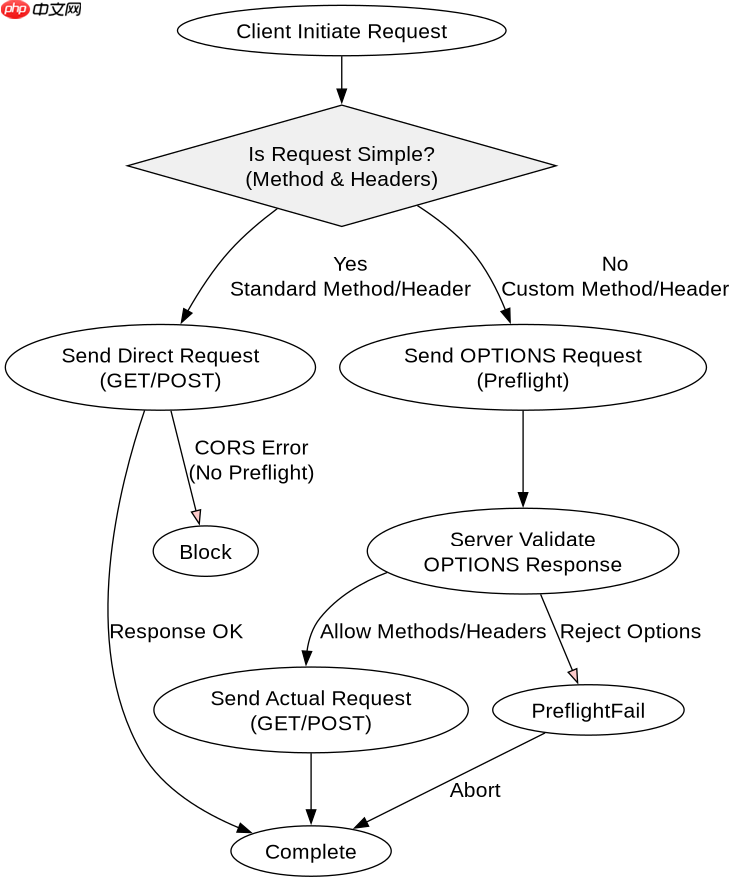
区分这两种情况的关键在于观察浏览器发出的实际 HTTP 请求数量以及请求方法。简单请求(Simple Request)直接发送 GET 或 POST 且仅使用标准头部,若被拒则直接报错;非简单请求(Preflighted Request)会先发送一个 OPTIONS 请求进行预检,只有当 OPTIONS 返回成功状态码(2xx)且包含允许的头部和方法时,真正的业务请求才会发出。如果看到两个请求,第一个是 OPTIONS 且返回 403 或 404,则是预检失败;如果只有一个请求且直接报错,则是简单请求被拒。
const url = 'https://api.example.com/data';

// 模拟简单请求
fetch(url, {
  method: 'GET',
  headers: {
    'Accept': 'application/json'
  }
})
.then(res => res.json())
.catch(err => console.error('Fetch Error:', err));

// 模拟非简单请求(触发预检)
fetch(url, {
  method: 'POST',
  headers: {
    'Content-Type': 'application/json',
    'X-Custom-Header': 'value' // 自定义头部触发预检
  },
  body: JSON.stringify({ key: 'value' })
})
.then(res => res.json())
.catch(err => console.error('Preflight or Fetch Error:', err));
运行上述代码时,打开浏览器开发者工具的 Network 面板。对于第二个请求,你会先看到一个 OPTIONS 请求,其响应头中必须包含 Access-Control-Allow-Headers: X-Custom-Header 和 Access-Control-Allow-Methods: POST。如果服务端缺少这些配置,OPTIONS 请求将失败,导致后续 POST 请求根本不会发出,控制台也会显示 CORS 错误。
立即学习“Java免费学习笔记(深入)”;

服务端配置缺失时的具体修复方案
当确认是服务端未返回正确的 CORS 头部导致拦截时,需要在服务端代码中添加相应的响应头设置。以 Node.js 的 Express 框架为例,可以通过中间件动态设置 Access-Control-Allow-Origin 为请求来源的 Origin 头部值,从而允许特定的跨域访问。同时,对于预检请求,还需要明确允许的方法和非简单头部。
const express = require('express');
const app = express();

app.use((req, res, next) => {
  const origin = req.headers.origin;
  // 允许特定域名,生产环境建议校验 origin
  res.header('Access-Control-Allow-Origin', origin);
  res.header('Access-Control-Allow-Methods', 'GET, POST, OPTIONS');
  res.header('Access-Control-Allow-Headers', 'Content-Type, X-Custom-Header');

  // 处理预检请求,直接返回 204
  if (req.method === 'OPTIONS') {
    return res.sendStatus(204);
  }
  next();
});

app.get('/data', (req, res) => {
  res.json({ message: 'Success' });
});

app.post('/data', (req, res) => {
  res.json({ message: 'Data Received' });
});

app.listen(3000);
在启动该服务后,再次运行前文的客户端代码。此时,OPTIONS 预检请求将返回 204 状态码,表明服务器已接受该跨域请求的配置,随后的 GET 或 POST 请求即可正常获取数据。注意,如果前端设置了 credentials: 'include',服务端还需添加 Access-Control-Allow-Credentials: true,且 Access-Control-Allow-Origin 不能设置为通配符 *。
本地开发环境下如何绕过跨域限制
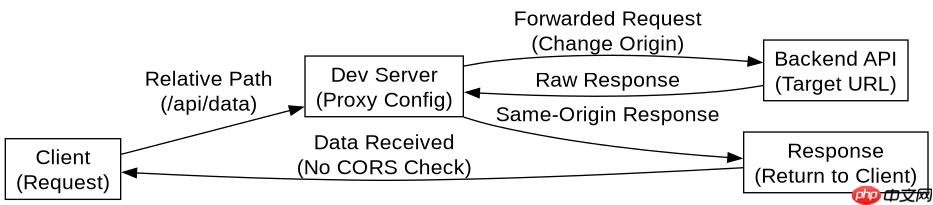
在本地开发阶段,修改服务端代码可能较为繁琐或不可控,此时最便捷的做法是利用构建工具(如 Vite 或 Webpack Dev Server)提供的代理功能。通过在配置文件中使用 proxy 选项,将前端的 API 请求路径映射到后端服务器地址,使得浏览器认为请求是同源的,从而避开 CORS 检查。这种方式仅对开发环境有效,生产环境仍需依赖服务端的 CORS 配置。
// vite.config.js
export default {
  server: {
    proxy: {
      '/api': {
        target: 'https://api.example.com',
        changeOrigin: true,
        secure: false
      }
    }
  }
};
配置完成后,前端代码中的请求路径应改为相对路径,例如将 fetch('https://api.example.com/data') 改为 fetch('/api/data')。这样,Vite 开发服务器会拦截该请求,将其转发至目标地址,并将响应返回给浏览器。由于请求是由同源的本地服务器发起的,浏览器不会执行跨域检查,从而解决了开发期间的拦截问题。

















