








在权限判断中,柯里化通过预先绑定用户角色或权限列表,生成专门用于检查特定资源访问权的函数。具体做法是编写一个高阶函数,接收权限参数并返回一个新的校验函数,这样在业务逻辑中只需传入待检查的资源标识即可快速完成鉴权。这种模式能显著减少重复代码,提高权限检查的可读性和复用性。

如何构建通用的权限校验工厂
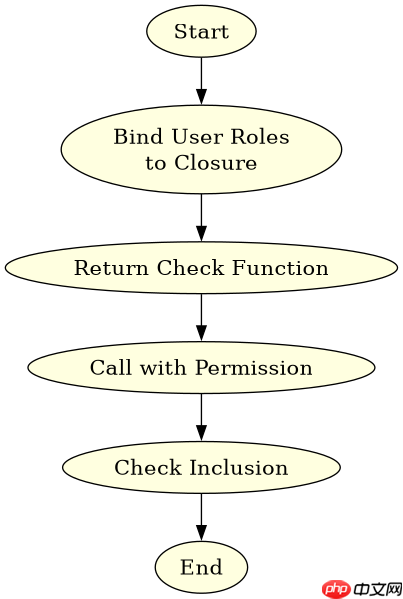
构建通用权限校验工厂的核心在于利用闭包保存上下文状态。我们定义一个名为 createPermissionChecker 的函数,它接受当前用户的角色数组作为参数。该函数执行后,会返回另一个函数 check,这个内部函数负责接收具体的权限字符串,并在闭包环境中进行比对。如果用户角色包含该权限,则返回 true,否则返回 false。这种方式将“谁有权限”和“需要什么权限”两个维度解耦。
function createPermissionChecker(userRoles) {
  return function(requiredPermission) {
    return userRoles.includes(requiredPermission);
  };
}

// 模拟管理员角色
const adminRoles = ['admin', 'editor', 'viewer'];
const isAdmin = createPermissionChecker(adminRoles);

console.log(isAdmin('editor')); // true
console.log(isAdmin('super_admin')); // false
上述代码展示了最基础的实现。调用 createPermissionChecker 时,它将 userRoles 绑定到返回函数的作用域中。后续对 isAdmin 的每次调用都无需再传递角色列表,只需关注目标权限。这为后续的细粒度控制奠定了基础。
立即学习“Java免费学习笔记(深入)”;

如何组合多个权限条件进行复杂判断
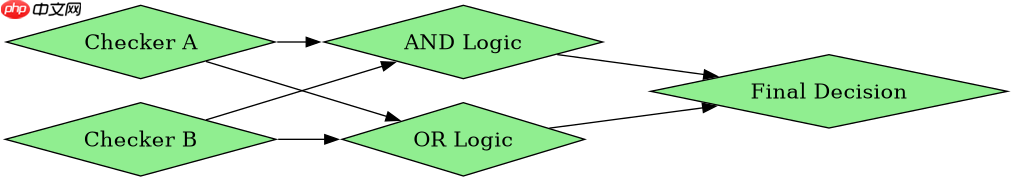
在实际场景中,往往需要满足“且”或“或”的关系。我们可以扩展柯里化函数,使其支持链式调用或组合操作。例如,创建一个 and 函数,它接收两个已柯里化的校验器,返回一个新的校验器,只有当两者都返回 true 时才通过。或者使用 or 函数实现任一满足即可。这种组合能力使得权限规则可以像积木一样灵活搭建,适应复杂的业务需求。
function and(checkerA, checkerB) {
  return function(resource) {
    return checkerA(resource) && checkerB(resource);
  };
}

function or(checkerA, checkerB) {
  return function(resource) {
    return checkerA(resource) || checkerB(resource);
  };
}

const canEditAndDelete = and(
  createPermissionChecker(['editor']),
  createPermissionChecker(['admin'])
);

console.log(canEditAndDelete('post')); // 假设内部逻辑简化,仅演示组合结构
// 注意:实际使用中需确保 checker 接收的参数一致
通过 and 和 or 的组合,我们可以构建出如“既是编辑者又是管理员才能删除文章”这样的复杂规则。每个基础校验器都是独立的柯里化实例,它们被组合成新的逻辑单元,最终形成一个清晰、可测试的权限决策树。
当用户角色为空数组时会发生什么
如果传递给 createPermissionChecker 的用户角色数组为空,即 [],那么生成的校验函数在任何情况下都会返回 false。这是因为 Array.prototype.includes 方法在空数组上查找任何元素都会返回 false。这意味着该用户将被视为没有任何权限,所有基于此校验器的权限检查都将失败。这是符合安全预期的默认行为,即“默认拒绝”原则。


















