








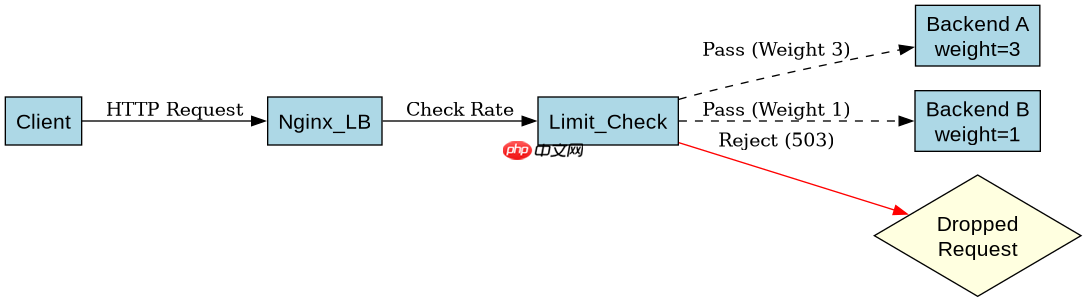
在 nginx 中,加权轮询与 limit_req 结合使用的核心做法是:将 limit_req_zone 定义在 http 块中作为全局共享状态,然后在 upstream 块内使用 server ... weight=... 配置后端权重,最后在 location 块中通过 limit_req 指令引用该共享内存区域。这样做可以实现对进入负载均衡集群的总流量进行限制,同时保持请求按权重分配给不同的后端服务器。
如何配置 upstream 实现加权轮询
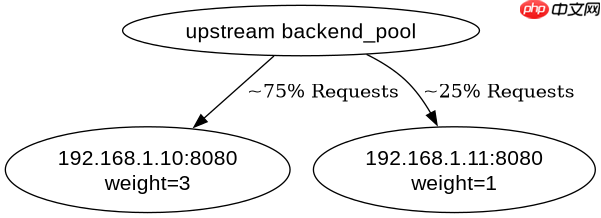
要实现加权轮询,需要在 http 块中定义一个 upstream 模块,并在其中列出后端服务器地址及对应的权重值。权重数值越大,该服务器接收到的请求比例越高。例如,设置两个后端服务,权重分别为 3 和 1,则每 4 个请求中会有 3 个发给第一个服务,1 个发给第二个服务。这种配置仅负责分发逻辑,不涉及流量限制。
upstream backend_pool {
    server 192.168.1.10:8080 weight=3;
    server 192.168.1.11:8080 weight=1;
}

server {
    listen 80;
    location /api/ {
        proxy_pass http://backend_pool;
    }
}
上述配置定义了名为 backend_pool 的上游组。当客户端发起请求时,Nginx 会根据权重算法将请求转发至 192.168.1.10 或 192.168.1.11。此时若没有额外的限流配置,所有请求都会正常转发,不受数量限制。
如何在 location 中应用 limit_req 限制总流量
要在加权轮询的基础上增加流量限制,需在 http 块中预先定义 limit_req_zone,指定共享内存大小、键(通常为 $binary_remote_addr)以及速率。接着在 location 中使用 limit_req 引用该区域。由于 limit_req 作用于 location 级别,它会在请求被分发到上游之前进行检查。如果请求频率超过设定阈值,Nginx 会直接返回 503 错误,而不会将其发送给任何后端服务器。这意味着限流发生在负载均衡决策之前,保护的是整个集群入口而非单个节点。


limit_req_zone $binary_remote_addr zone=my_limit:10m rate=10r/s;

upstream backend_pool {
    server 192.168.1.10:8080 weight=3;
    server 192.168.1.11:8080 weight=1;
}

server {
    listen 80;
    location /api/ {
        limit_req zone=my_limit burst=5 nodelay;
        proxy_pass http://backend_pool;
    }
}
在此配置中,rate=10r/s 表示每秒允许 10 个请求,burst=5 允许突发处理额外 5 个请求,nodelay 表示突发请求立即处理而不延迟。当来自同一 IP 的请求速率超过此限制时,超出部分将被拒绝。由于限流位于 proxy_pass 之前,被拒绝的请求不会消耗后端服务器的资源,从而有效防止后端过载。
当 burst 参数设置为 0 且未启用 nodelay 时的行为是什么
当 burst=0 且未使用 nodelay 时,limit_req 的行为变得更为严格。此时,除了当前允许的瞬时请求外,任何额外请求都会被放入队列等待处理,直到令牌桶中有可用令牌。如果队列已满(即 burst 为 0 意味着无排队空间),新请求将立即被拒绝并返回 503 状态码。这种情况下,即使后端服务器有空闲能力,前端也会因为限流规则而丢弃请求。这适用于需要严格控制并发量、不允许任何积压的场景。验证该行为的测试代码可参考以下配置片段,其效果是除首个请求外,后续快速请求均会被拦截。
limit_req zone=my_limit burst=0;
在实际应用中,建议根据业务容忍度调整 burst 和 nodelay 参数。若无特殊需求,通常推荐保留一定的 burst 空间以应对正常波动,避免误杀合法用户请求。





















