








使用 files.setposixfilepermissions() 设置权限时,必须传入一个包含 posixfilepermission 枚举值的集合。该操作依赖于底层文件系统是否支持 posix 权限模型(如 linux、macos),在 windows 上通常会抛出 unsupportedoperationexception。调用时需确保目标文件存在且当前进程拥有修改权限的资格。

如何构建正确的权限集合参数
要成功调用该方法,核心在于构造 Set<posixfilepermission></posixfilepermission>。通常使用 EnumSet.of() 来指定具体的权限位,例如只读、所有者可写等。如果传入空集合,文件将被设置为无权限状态(即不可访问)。
import java.nio.file.Files;
import java.nio.file.Path;
import java.nio.file.Paths;
import java.nio.file.attribute.PosixFilePermission;
import java.nio.file.attribute.PosixFilePermissions;
import java.util.Set;

public class PermissionExample {
    public static void main(String[] args) throws Exception {
        Path path = Paths.get("test.txt");
        // 创建示例文件
        Files.write(path, "data".getBytes());

        // 定义权限:所有者读写,组和其他人只读
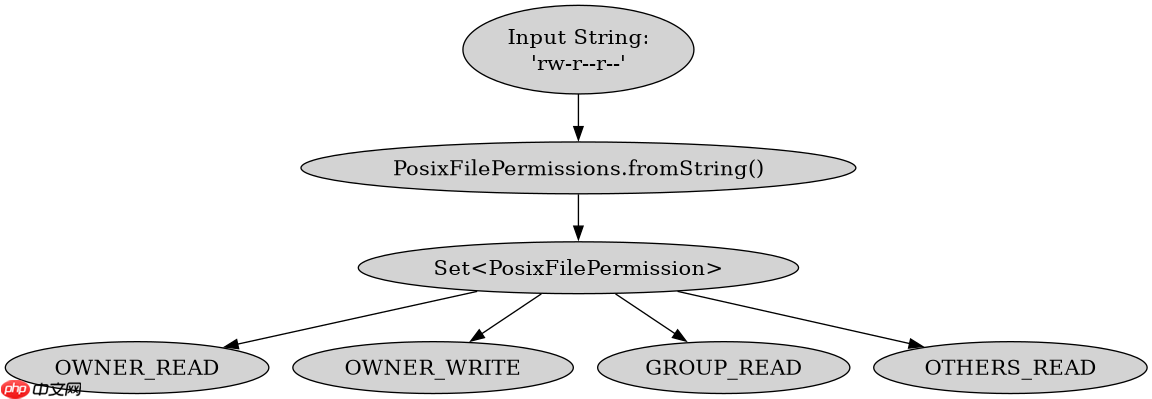
        Set<PosixFilePermission> perms = PosixFilePermissions.fromString("rw-r--r--");

        // 应用权限
        Files.setPosixFilePermissions(path, perms);

        // 验证结果
        System.out.println(Files.getPosixFilePermissions(path));
    }
}
上述代码中,PosixFilePermissions.fromString() 是构建权限集合最便捷的方式,它接受类似 Unix chmod 的字符串格式。执行后,控制台将输出类似 [OWNER_READ, OWNER_WRITE, GROUP_READ, OTHERS_READ] 的结果,表明权限已正确应用。
立即学习“Java免费学习笔记(深入)”;

不同操作系统下的行为差异与异常处理
POSIX 权限并非跨平台通用标准。在 Windows 系统上,由于 NTFS 权限模型与 POSIX 不同,直接调用 setPosixFilePermissions 会立即抛出 UnsupportedOperationException。因此,在生产环境中使用时,必须先通过 Files.getFileAttributeView(path, PosixFileAttributeView.class) 检查视图是否为 null,或者捕获异常进行降级处理。

import java.nio.file.Files;
import java.nio.file.Path;
import java.nio.file.Paths;
import java.nio.file.attribute.PosixFileAttributeView;
import java.nio.file.attribute.PosixFilePermission;
import java.nio.file.attribute.PosixFilePermissions;
import java.util.Set;

public class SafePermissionSetter {
    public static void setSafe(Path path, String permString) {
        try {
            PosixFileAttributeView view = Files.getFileAttributeView(path, PosixFileAttributeView.class);
            if (view != null) {
                Set<PosixFilePermission> perms = PosixFilePermissions.fromString(permString);
                view.setPermissions(perms);
                System.out.println("POSIX permissions set successfully.");
            } else {
                System.out.println("POSIX attributes not supported on this file system.");
            }
        } catch (Exception e) {
            System.err.println("Failed to set permissions: " + e.getMessage());
        }
    }
}
这段代码展示了安全设置权限的模式。首先获取 PosixFileAttributeView,如果返回非空,说明当前文件系统支持 POSIX 属性,此时再调用 setPermissions。这种写法避免了在 Windows 上直接崩溃,同时确保了在 Linux/macOS 上的功能正常。注意,即使支持 POSIX,如果用户没有足够的系统权限(如在 Linux 下非 root 用户修改属主),仍可能抛出 AccessDeniedException。
权限设置后如何验证实际生效状态
设置权限后,开发者通常需要验证是否真正生效。可以通过 Files.getPosixFilePermissions() 读取当前权限并打印,或者使用操作系统原生命令(如 ls -l)进行交叉验证。需要注意的是,权限的生效可能受到 umask 或 ACL(访问控制列表)的影响,如果系统配置了更严格的 ACL,POSIX 基础权限可能被覆盖或限制。



















