








在java中,熔断机制与异常处理的结合通常通过拦截器或aop切面实现,核心逻辑是在捕获到特定业务异常时触发熔断状态切换。具体做法是定义一个包含当前熔断状态的上下文对象,当服务调用抛出如`serviceunavailableexception`等指定异常时,检查该异常是否达到预设的阈值(例如连续5次失败),若达到则立即将状态切换为open,并在后续请求中直接拒绝执行或返回降级数据,从而避免雪崩效应。

如何设计熔断器的状态流转逻辑
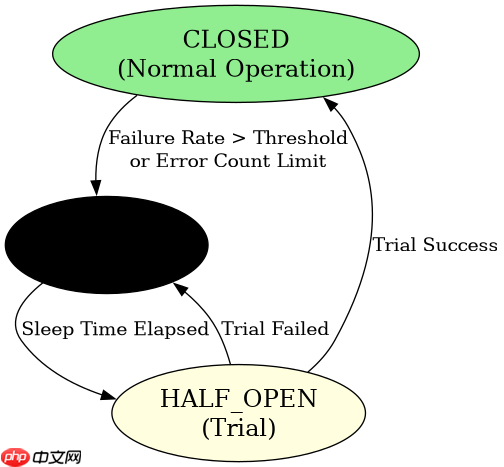
熔断器主要包含CLOSED、OPEN和HALF_OPEN三种状态,其流转依赖于对异常计数的监控。CLOSED状态下正常处理请求并统计异常,一旦异常比例超过阈值则转为OPEN;OPEN状态下所有请求被快速失败,经过一段休眠时间后进入HALF_OPEN;HALF_OPEN状态下允许少量请求试探,成功则恢复CLOSED,失败则重回OPEN。这种状态机模型确保了系统在故障时的自我保护能力。
public class CircuitBreaker {
    private State state = State.CLOSED;
    private int failureCount = 0;
    private final int threshold = 5;

    public synchronized void execute() throws Exception {
        if (state == State.OPEN) {
            throw new CircuitOpenException("Circuit is open");
        }
        try {
            // 模拟业务逻辑
            doWork();
            resetFailureCount();
        } catch (Exception e) {
            handleFailure();
            throw e;
        }
    }

    private void handleFailure() {
        failureCount++;
        if (failureCount >= threshold) {
            state = State.OPEN;
        }
    }

    private void resetFailureCount() {
        failureCount = 0;
    }

    public enum State { CLOSED, OPEN, HALF_OPEN }
}
如何在代码中集成异常检测与熔断触发
在实际开发中,通常使用注解或装饰器模式将熔断逻辑嵌入到具体的服务方法中。通过自定义注解标记需要熔断保护的方法,利用反射或动态代理在执行前后插入异常捕获代码。当捕获到目标异常时,调用熔断器的`recordFailure`方法更新内部计数器,并根据当前状态决定是否抛出熔断异常。这种方式解耦了业务逻辑与熔断控制,提高了代码的可维护性。

立即学习“Java免费学习笔记(深入)”;
@CircuitBreaker(name = "userService")
public User getUserById(Long id) {
    return userRepository.findById(id);
}

// 伪代码:AOP切面实现
@Around("@annotation(circuitBreaker)")
public Object around(ProceedingJoinPoint pjp, CircuitBreaker annotation) {
    try {
        return pjp.proceed();
    } catch (Exception e) {
        circuitBreakerService.recordFailure(annotation.name(), e);
        throw e;
    }
}
熔断器在半开状态下如何处理试探请求
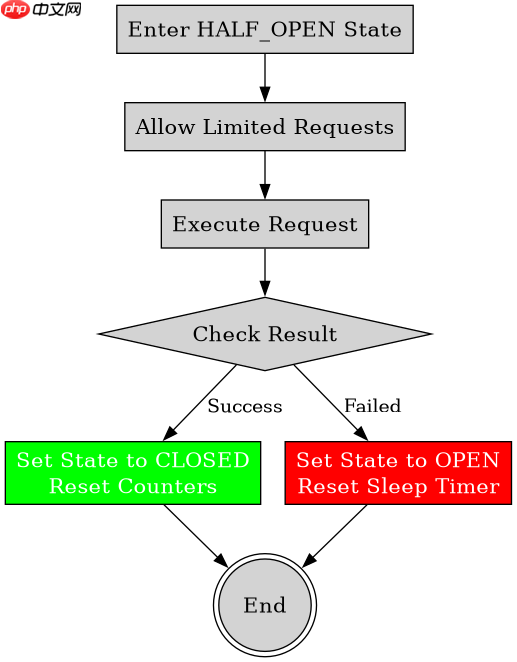
当熔断器处于HALF_OPEN状态时,它允许有限数量的请求通过以测试下游服务是否恢复。如果这些试探请求成功执行,说明服务已恢复正常,熔断器将状态重置为CLOSED并清除失败计数;如果任何一次试探请求失败,则立即将状态重新切换回OPEN,并重置休眠计时器。这种机制避免了过早恢复流量导致的服务再次崩溃,同时也防止了长期处于OPEN状态造成的资源浪费。



















