








java 中防止子类直接访问父类私有字段的核心做法是将字段声明为 private,并通过 protected 修饰的 getter/setter 方法提供受控访问。由于 private 关键字限制了成员的可见性仅限于当前类内部,子类无法通过 this.fieldname 或实例引用直接读写该字段,从而实现了封装和数据保护。
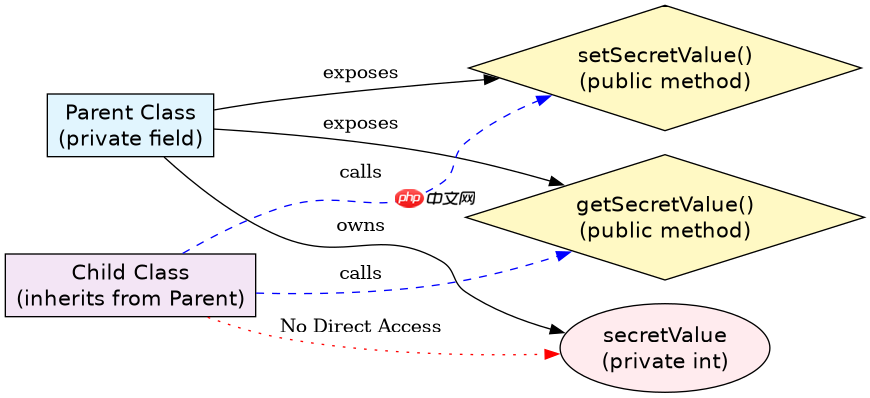
为什么子类不能直接访问 private 字段?
子类继承父类时,虽然获得了父类的非私有成员,但 private 字段的访问权限被严格限制在定义它的类中。即使子类扩展了父类,它也无法突破这个边界直接操作私有状态。这种机制确保了父类可以完全控制其内部数据的修改逻辑,防止子类因误操作或恶意代码破坏对象的一致性。
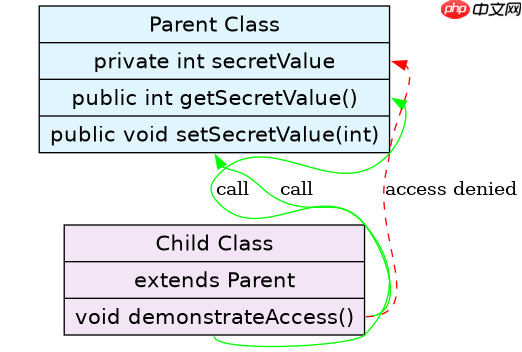
public class Parent {
    private int secretValue = 42;

    public int getSecretValue() {
        return secretValue;
    }

    public void setSecretValue(int value) {
        if (value > 0) {
            this.secretValue = value;
        }
    }
}

public class Child extends Parent {
    public void demonstrateAccess() {
        // 编译错误:secretValue has private access in Parent
        // System.out.println(this.secretValue);

        // 正确方式:通过 protected/public 方法访问
        System.out.println(getSecretValue());
        setSecretValue(100);
    }
}
在上述代码中,Child 类尝试直接访问 secretValue 会导致编译失败。开发者必须调用 getSecretValue() 或 setSecretValue()。这不仅防止了直接访问,还允许父类在 setter 中加入验证逻辑(如检查值是否大于零),确保数据的有效性。
立即学习“Java免费学习笔记(深入)”;

使用 protected 字段是否安全?
如果将字段改为 protected,子类就可以直接访问该字段。虽然这简化了子类的实现,但破坏了封装性,因为子类可以直接修改字段而无需经过任何验证逻辑。因此,除非有明确的理由需要子类直接操作状态(例如高性能计算场景且信任子类实现),否则应避免使用 protected 字段。
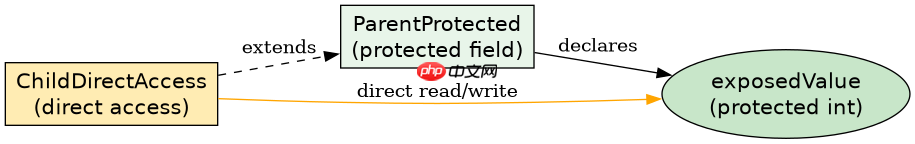
public class ParentProtected {
    protected int exposedValue = 10;
}

public class ChildDirectAccess extends ParentProtected {
    public void modifyDirectly() {
        // 允许直接访问,但无验证
        this.exposedValue = -999;
    }
}
对比 private 方案,protected 字段允许 ChildDirectAccess 直接赋值 -999,这可能违反业务规则。若需保持灵活性同时保证安全,可结合 private 字段与 protected 方法,让子类通过方法间接访问,并在方法中保留验证逻辑。
当子类需要修改父类私有状态时怎么办?
如果子类确实需要修改父类的私有状态,应依赖父类提供的 protected 或 public 修改方法。这些方法可以由父类重写(override)以提供特定于子类的行为,或通过模板方法模式统一处理。直接绕过封装是不推荐的,因为它会导致难以维护的代码和潜在的数据不一致问题。



















