








javascript npm 安全最佳实践的核心在于最小化攻击面与自动化监控。具体做法是锁定依赖版本、启用严格安装模式以隔离包,并定期扫描已知漏洞。通过 npm ci 确保构建一致性,配合 npm audit 或第三方工具如 snyk 持续检测风险,能有效防止供应链攻击。
如何配置安全的依赖安装流程
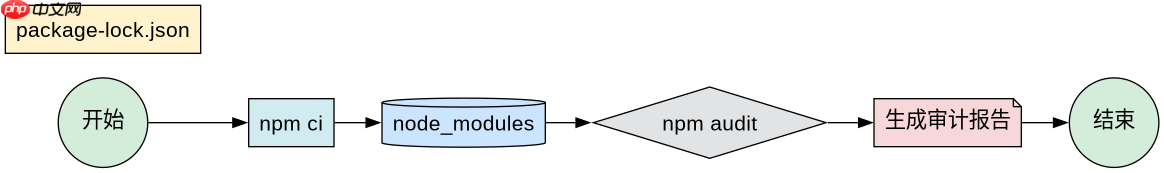
使用 npm ci 替代 npm install 是保证环境一致性的关键。该命令会删除现有的 node_modules 目录,并根据 package-lock.json 文件精确还原依赖树,避免手动修改导致的版本漂移。同时,在 CI/CD 流水线中集成此步骤,可确保每次部署都基于经过验证的依赖状态。
npm ci --ignore-scripts
npm audit
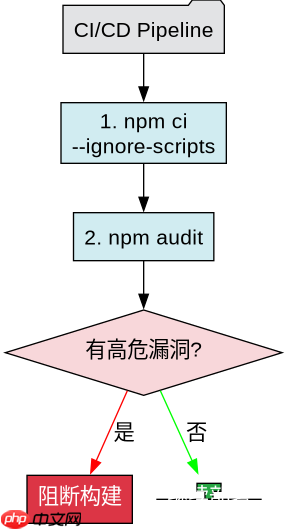
上述命令组合首先执行干净安装,跳过可能带来风险的脚本执行(若需执行则移除 --ignore-scripts),随后立即运行审计检查。预期结果是控制台输出当前依赖的安全状态报告,若存在高危漏洞,命令将返回非零退出码,便于流水线拦截。
立即学习“Java免费学习笔记(深入)”;

如何处理已知的安全漏洞
当 npm audit 发现漏洞时,应优先升级受影响的包至修复版本。对于无法直接升级的情况,可使用 overrides 字段在 package.json 中强制指定特定包的版本。此外,定期更新 package-lock.json 并提交到版本控制系统,有助于团队同步安全补丁。

{
  "name": "my-project",
  "version": "1.0.0",
  "dependencies": {
    "express": "^4.17.1"
  },
  "overrides": {
    "minimist": "1.2.6"
  }
}
在 package.json 中添加 overrides 后,再次运行 npm install 将应用覆盖规则。预期结果是 minimist 被强制安装为 1.2.6 版本,即使其上游依赖请求了旧版本。这提供了一种在不修改所有依赖项的情况下快速缓解漏洞的方法。
为什么需要禁用安装脚本
许多 npm 包在安装时会执行 install 或 postinstall 脚本,这些脚本可能包含恶意代码。通过设置 npm config set ignore-scripts true 或在命令中使用 --ignore-scripts,可以阻止这些脚本的运行。这在处理不受信任的包或构建环境中尤为重要,能显著降低供应链攻击的风险。


















