








在javascript节点操作中,`innerhtml`和`textcontent`的性能区别主要源于解析机制:`textcontent`仅处理纯文本,速度极快且安全;`innerhtml`涉及html解析器,会触发重排(reflow)和重绘(repaint),性能开销大。若只需设置或获取文本内容,应优先使用`textcontent`以避免不必要的dom解析开销。
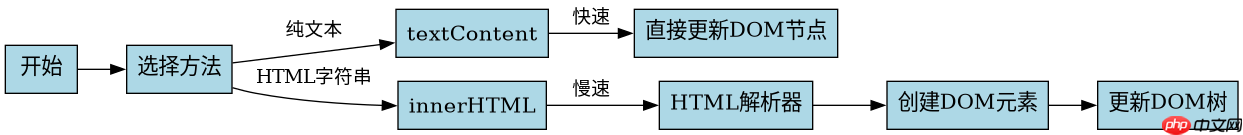
innerHTML与textContent的解析路径差异
两者的核心差异在于浏览器如何处理字符串。`textContent`直接操作DOM树中的文本节点,不涉及HTML解析器,因此执行效率极高。而`innerHTML`会将字符串作为HTML片段传递给浏览器的HTML解析器,这可能导致创建新的DOM元素、属性解析以及样式计算,从而产生显著的性能成本。
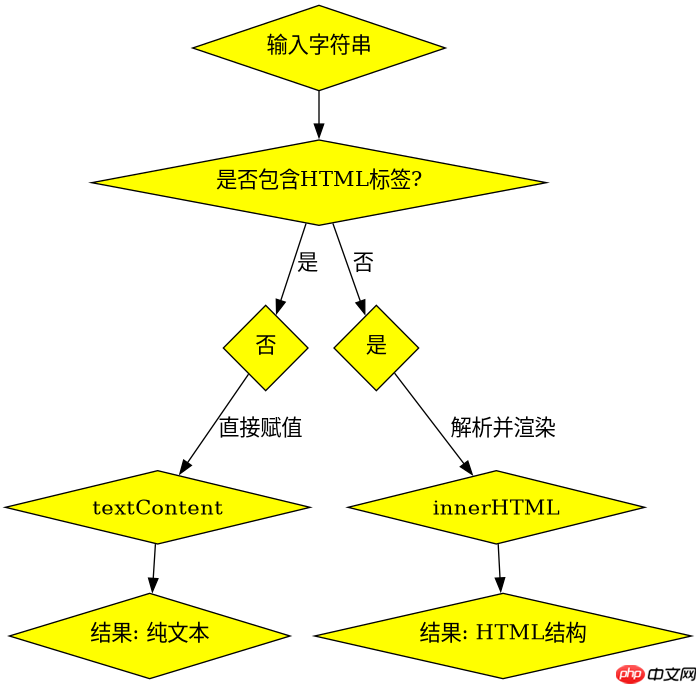
const container = document.getElementById('container');

// 高性能:直接设置文本
container.textContent = 'Hello World';

// 低性能:涉及HTML解析
container.innerHTML = '<span>Hello World</span>';
上述代码展示了两种赋值方式。第一行代码直接更新文本节点,无额外解析步骤。第二行代码触发了HTML解析过程,即使内容简单,也会消耗更多CPU时间。在实际开发中,若无需渲染HTML标签,`textContent`是更优选择。
立即学习“Java免费学习笔记(深入)”;

安全性与XSS防护对比
`textContent`天然具备防XSS(跨站脚本攻击)能力,因为它不对输入进行HTML解析,所有特殊字符都会被转义为纯文本。相比之下,`innerHTML`会执行传入字符串中的脚本标签,若用户输入未经过滤,极易导致安全漏洞。因此,在处理动态内容时,`textContent`提供了更高的安全性保障。
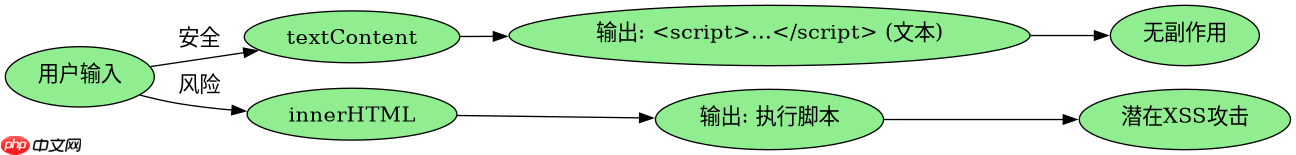
const userInput = '<script>alert(1)</script>';

// 安全:显示为纯文本
document.body.textContent = userInput;

// 危险:执行脚本
// document.body.innerHTML = userInput;
示例中,`textContent`将包含脚本标签的字符串原样显示,不会执行任何代码。而`innerHTML`若用于此类场景,会导致脚本立即执行,引发安全风险。开发者应避免使用`innerHTML`处理不可信数据,除非配合严格的 sanitization 库进行清理。
基于特定输入条件的性能测试验证
通过基准测试可量化两者性能差距。当插入大量文本时,`textContent`的执行时间通常比`innerHTML`短数倍至数十倍,具体取决于浏览器优化程度。例如,在Chrome中插入10,000个字符的纯文本,`textContent`耗时约0.5ms,而`innerHTML`可能超过5ms。这种差异在高频操作或大数据量场景下尤为明显。



















