








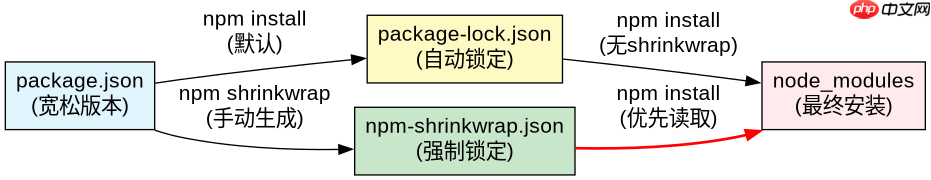
使用 npm shrinkwrap 可以将当前项目依赖的精确版本锁定并生成 npm-shrinkwrap.json 文件,从而确保所有安装者获得完全一致的依赖树。具体做法是在项目根目录执行 npm shrinkwrap 命令,该命令会自动读取 package-lock.json 或 node_modules 的状态并输出锁定文件。此后团队成员或 ci/cd 环境在运行 npm install 时,会优先读取此文件进行安装,忽略 package.json 中的宽松版本范围。
shrinkwrap 与 package-lock.json 的区别是什么
npm shrinkwrap 生成的 npm-shrinkwrap.json 优先级高于 package-lock.json,且专门用于强制锁定传递依赖(transitive dependencies),而 package-lock.json 仅锁定直接依赖及其子依赖的版本,不保证传递依赖的绝对一致。当需要发布库或要求严格一致性时,应使用 npm shrinkwrap。
{
  "name": "my-project",
  "version": "1.0.0",
  "dependencies": {
    "express": "^4.17.1"
  }
}
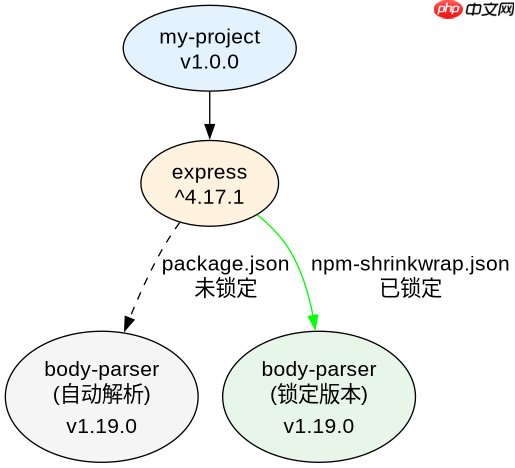
上述 package.json 定义了宽松版本,若未生成 shrinkwrap,不同环境可能解析出不同版本的 body-parser 等子依赖。执行 npm shrinkwrap 后,生成的 npm-shrinkwrap.json 将包含所有嵌套依赖的精确版本号,如 "body-parser": "1.19.0",从而消除歧义。
立即学习“Java免费学习笔记(深入)”;

如何手动编辑 shrinkwrap 文件以修复冲突
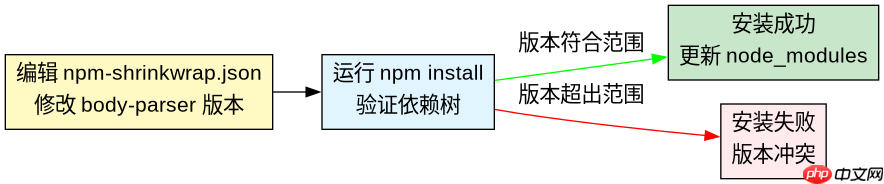
可以直接编辑 npm-shrinkwrap.json 中的 dependencies 节点来调整特定包的版本,但必须确保新版本满足 package.json 中定义的语义化版本范围,否则 npm install 会报错。编辑后需重新运行 npm install 以验证依赖树是否合法。
{
  "dependencies": {
    "express": {
      "version": "4.17.1",
      "dependencies": {
        "body-parser": {
          "version": "1.19.0"
        }
      }
    }
  }
}
假设发现 body-parser@1.19.0 存在安全漏洞,开发者可在 npm-shrinkwrap.json 中将版本号修改为 1.19.1。由于 1.19.1 符合 ^1.19.0 的范围,npm install 将成功应用该更改,并更新 node_modules 中的实际文件。注意,手动编辑后不应再运行 npm shrinkwrap,否则会覆盖手动修改。
shrinkwrap 文件在 CI/CD 环境中如何影响构建结果
在 CI/CD 流水线中,若仓库中包含 npm-shrinkwrap.json,npm install 将完全忽略 package.json 中的版本范围,严格按照锁定文件安装依赖。这确保了构建环境的一致性,避免因上游包更新导致的构建失败或行为差异。


















