








java 对象序列化处理集合类型时,核心在于确保集合中的元素也是可序列化的。如果集合本身实现了 serializable 接口(如 arraylist、hashmap),序列化机制会自动递归地序列化其内部存储的对象引用。只要集合内的所有元素都满足可序列化条件,整个集合结构就能被完整保存和恢复。

如何处理非 Serializable 的集合元素
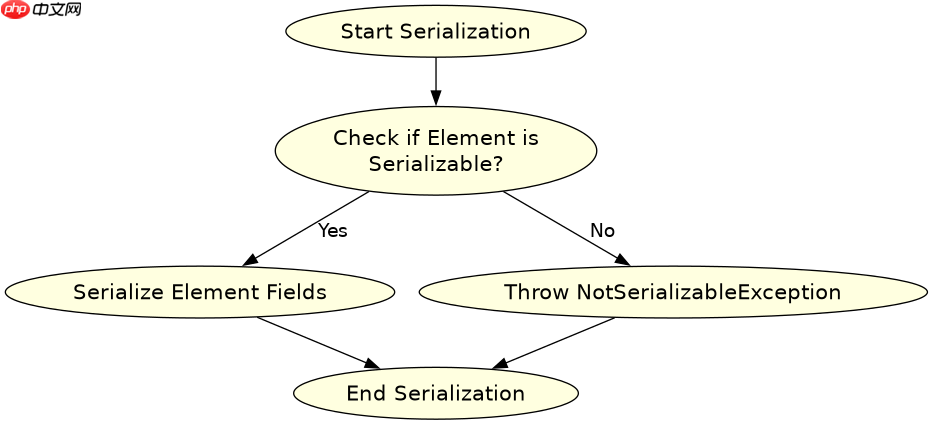
当集合中包含未实现 Serializable 接口的对象时,直接序列化会抛出 NotSerializableException。解决这个问题的标准做法是让这些元素类实现 Serializable 接口,或者在序列化过程中使用自定义逻辑忽略或转换这些字段。
import java.io.*;
import java.util.*;

public class CollectionSerializationDemo {
    public static void main(String[] args) throws Exception {
        // 准备数据:一个包含可序列化对象的 List
        List<Person> people = new ArrayList<>();
        people.add(new Person("Alice", 30));
        people.add(new Person("Bob", 25));

        // 序列化过程
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(people); // 写入集合
        oos.close();

        // 反序列化过程
        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        ObjectInputStream ois = new ObjectInputStream(bais);
        List<Person> restoredPeople = (List<Person>) ois.readObject(); // 读取集合
        ois.close();

        System.out.println("Restored: " + restoredPeople);
    }
}

class Person implements Serializable {
    private String name;
    private int age;

    public Person(String name, int age) {
        this.name = name;
        this.age = age;
    }

    @Override
    public String toString() {
        return "Person{name='" + name + "', age=" + age + "}";
    }
}
上述代码展示了标准的序列化流程。关键点在于 Person 类必须实现 Serializable 接口。如果 Person 没有实现该接口,oos.writeObject(people) 这一行就会失败。对于集合而言,JVM 会遍历集合中的每个元素,并尝试对它们进行序列化。因此,处理集合序列化的本质就是处理其元素的序列化状态。
立即学习“Java免费学习笔记(深入)”;

如何处理瞬态(Transient)字段
如果在集合的元素类中某些字段不需要被序列化(例如缓存数据、密码等敏感信息),可以使用 transient 关键字修饰这些字段。在反序列化后,这些字段的值将恢复为默认值(如 null 或 0)。这在处理包含复杂状态或临时数据的集合时非常有用。

import java.io.*;
import java.util.*;

public class TransientCollectionDemo {
    public static void main(String[] args) throws Exception {
        List<User> users = new ArrayList<>();
        users.add(new User("admin", "secret123"));

        // 序列化
        byte[] data = serialize(users);

        // 反序列化
        List<User> restoredUsers = deserialize(data);

        // 验证 transient 字段
        System.out.println("Name: " + restoredUsers.get(0).getName());
        System.out.println("Password: " + restoredUsers.get(0).getPassword()); // 输出 null
    }

    private static byte[] serialize(Object obj) throws Exception {
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(obj);
        oos.close();
        return baos.toByteArray();
    }

    private static Object deserialize(byte[] data) throws Exception {
        ByteArrayInputStream bais = new ByteArrayInputStream(data);
        ObjectInputStream ois = new ObjectInputStream(bais);
        Object obj = ois.readObject();
        ois.close();
        return obj;
    }
}

class User implements Serializable {
    private String name;
    private transient String password; // 不会被序列化

    public User(String name, String password) {
        this.name = name;
        this.password = password;
    }

    public String getName() { return name; }
    public String getPassword() { return password; }
}
在这个例子中,User 类的 password 字段被标记为 transient。当 User 实例被放入 List 并进行序列化时,password 的值不会写入字节流。反序列化后,name 字段保持原值,而 password 字段变为 null。这种机制允许开发者精细控制集合中哪些数据需要持久化,哪些可以丢弃。
基于 HashMap 键冲突的具体问题
在使用 HashMap 进行序列化时,如果键对象是自定义类型且未正确重写 equals() 和 hashCode(),可能会导致反序列化后的行为与预期不符。虽然序列化本身能保存键值对,但如果在反序列化后修改了键对象的 hashCode() 返回值,或者在集合操作中依赖哈希码,可能会引发查找失败或重复键的问题。此外,HashMap 的内部数组大小和负载因子也会影响序列化后的内存占用和性能。

















