








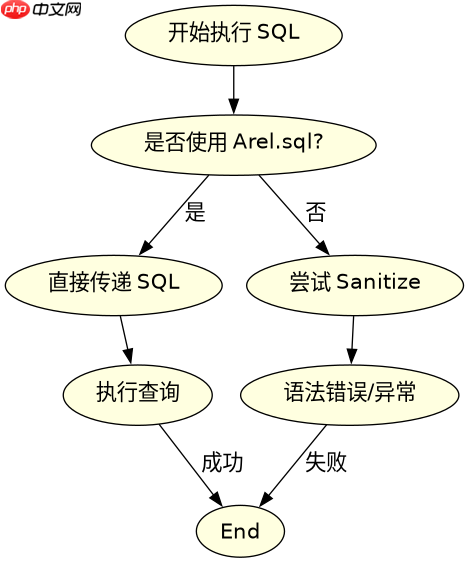
在 ruby on rails 7 中安全运行原始 sql 的核心做法是使用 arel.sql() 方法包裹 sql 字符串,从而告诉 activerecord 该字符串是可信的且不应进行二次转义。这能有效防止因手动拼接参数导致的 sql 注入风险,同时避免 rails 自动对已包含占位符或字面量的 sql 进行错误的二次处理。开发者只需将原始 sql 传入 find_by_sql、execute 或 select_all 等方法即可执行。

Arel.sql() 如何防止二次转义
使用 Arel.sql() 包装后的 SQL 字符串会被 ActiveRecord 识别为“原始”对象,在执行查询时不会调用 sanitize 方法进行额外的转义处理。这对于包含数据库特定函数(如 CURRENT_TIMESTAMP)或复杂子查询的语句至关重要,因为自动转义可能会破坏这些语法结构。
require 'active_record'

# 假设已配置数据库连接
ActiveRecord::Base.establish_connection(
  adapter: 'sqlite3',
  database: 'test.db'
)

class User < ActiveRecord::Base
end

# 创建测试表
ActiveRecord::Schema.define do
  create_table :users, force: true do |t|
    t.string :name
    t.integer :age
  end
end

# 插入测试数据
User.create(name: 'Alice', age: 30)
User.create(name: 'Bob', age: 25)

# 使用 Arel.sql 安全执行包含数据库函数的原始 SQL
sql = Arel.sql("SELECT * FROM users WHERE age > 25")
results = User.find_by_sql(sql)

puts results.inspect
# 输出: [#<User id: 1, name: "Alice", age: 30>]
上述代码展示了如何使用 Arel.sql 包装一个简单的 SELECT 语句。由于没有手动拼接用户输入,这里主要演示了语法的正确性。当 SQL 中包含数据库特定的关键字时,这种包装方式能确保它们被原样传递给数据库驱动。
与直接拼接字符串的风险对比
如果直接将字符串传递给 find_by_sql 而不使用 Arel.sql,Rails 可能会尝试对其进行 sanitization,导致语法错误。例如,包含单引号的字符串值如果没有正确转义,或者包含保留字,都可能引发异常。而 Arel.sql 明确指示框架跳过这些检查步骤。
# 错误示范:直接拼接可能导致问题
bad_sql = "SELECT * FROM users WHERE name = 'O'Brien'"
begin
  # Rails 可能尝试转义引号,导致语法错误
  User.find_by_sql(bad_sql)
rescue ActiveRecord::StatementInvalid => e
  puts "Error: #{e.message}"
end

# 正确示范:使用 Arel.sql
safe_sql = Arel.sql("SELECT * FROM users WHERE name = 'O'Brien'")
results = User.find_by_sql(safe_sql)
puts results.first.name # 输出: O'Brien
通过对比可以看出,直接使用字符串在处理特殊字符时容易出错。而 Arel.sql 确保了 SQL 语句的完整性。在实际开发中,对于动态生成的 SQL,应结合参数化查询(使用 ? 占位符)来进一步确保安全,但此时仍需使用 Arel.sql 来包装最终的 SQL 字符串,以确保参数替换过程不被干扰。
基于 find_by_sql 返回结果的具体处理
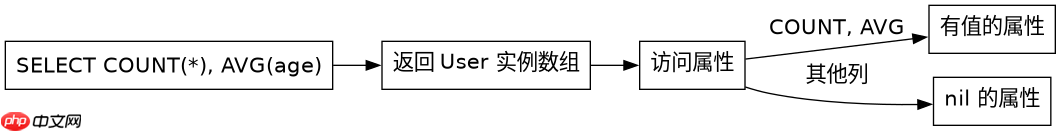
当使用 find_by_sql 执行原始 SQL 后,返回的结果是一个 ActiveRecord 模型对象的数组。这意味着你可以像操作普通模型一样访问这些对象的属性和方法。如果 SQL 查询返回的列名与模型属性不匹配,或者查询的是聚合函数,返回的对象可能只包含部分属性或需要额外处理。
# 执行聚合查询
agg_sql = Arel.sql("SELECT COUNT(*) as total, AVG(age) as avg_age FROM users")
result = User.find_by_sql(agg_sql).first

puts result.total      # 输出: 2
puts result.avg_age    # 输出: 27.5
puts result.class      # 输出: User

# 注意:虽然返回的是 User 实例,但只有查询中指定的列被赋值
# 其他未查询的列将为 nil
puts result.name       # 输出: nil
这段代码展示了 find_by_sql 返回结果的特性。即使查询的是聚合数据,返回的仍然是模型实例。开发者需要注意,只有查询中明确选择的列会被赋值给模型属性,其他属性保持为 nil。这在处理复杂报表查询时非常有用,但需要确保后续逻辑能正确处理未赋值的属性。

















