








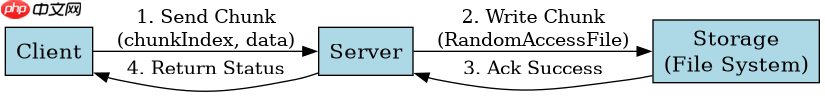
java 处理大文件分片上传的核心做法是使用 multipartfile 接收前端传来的分块数据,并在服务端通过 randomaccessfile 或 files.write() 结合 standardopenoption.append 将每个分块追加写入到同一个临时文件中。具体实现时,需要确保客户端按顺序发送分片(如包含 chunkindex 和 totalchunks),服务端根据文件名生成唯一的存储路径,并在所有分片接收完毕后进行校验和重命名操作。
如何设计支持断点续传的分片上传接口
设计支持断点续传的接口关键在于识别“哪些分片已存在”以及“如何合并”。服务端应提供一个查询接口,接收文件名和总大小,返回已上传的分片索引列表;上传接口则接收单个分片二进制流、当前分片序号及总分片数,直接追加写入。这种设计允许客户端在传输中断后,从最后一个成功上传的分片之后继续发送,无需重新传输整个文件。
import java.io.*;
import java.nio.file.*;
import java.util.*;

public class ChunkUploader {
    private final Path uploadDir = Paths.get("./uploads");

    public void uploadChunk(String fileName, int chunkIndex, byte[] data) throws IOException {
        Path filePath = uploadDir.resolve(fileName);
        // 使用 RandomAccessFile 定位到指定偏移量进行写入
        long offset = (long) chunkIndex * 1024 * 1024; // 假设每片 1MB
        try (RandomAccessFile raf = new RandomAccessFile(filePath.toFile(), "rw")) {
            raf.seek(offset);
            raf.write(data);
        }
    }

    public List<Integer> getUploadedChunks(String fileName) throws IOException {
        // 实际场景中通常维护一个元数据文件或数据库记录
        return new ArrayList<>();
    }
}
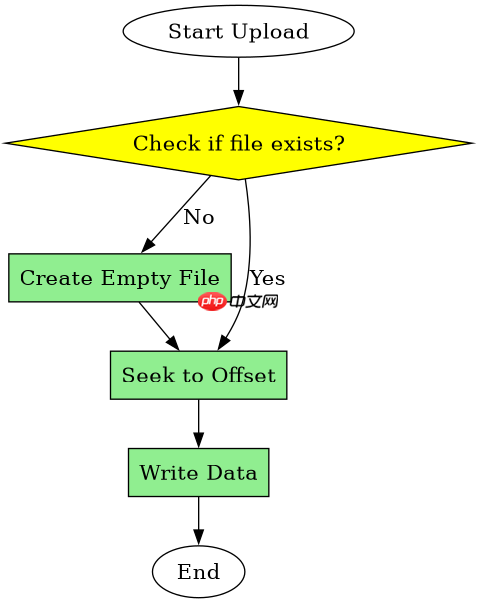
上述代码展示了基于 RandomAccessFile 的随机写入策略。虽然 APPEND 模式更简单,但为了支持断点续传中的乱序到达或跳过已传分片,随机定位写入更为稳健。在实际生产环境中,建议先检查文件是否存在,若不存在则创建新文件,并初始化大小为 totalChunks * chunkSize 的空文件以预留空间。
立即学习“Java免费学习笔记(深入)”;

如何验证分片完整性并合并最终文件
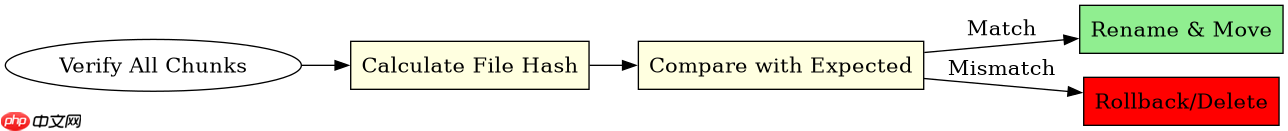
分片上传完成后,必须验证所有分片是否完整且未被篡改,然后才能将其合并为最终文件。通常的做法是在每个分片上传时计算其 MD5 或 SHA-256 哈希值,并将这些哈希值与原始文件的哈希值比对。当所有分片都上传完毕且哈希校验通过后,服务端可以将临时文件重命名为正式文件名,或者如果使用的是追加写入模式,直接关闭文件句柄即可视为合并完成,因为操作系统保证了文件系统的原子性更新。
import java.security.MessageDigest;
import java.nio.file.*;

public class FileMerger {
    public boolean verifyAndMerge(String fileName, int totalChunks, long fileSize) throws Exception {
        Path filePath = uploadDir.resolve(fileName);
        if (!Files.exists(filePath)) return false;

        // 验证文件大小
        if (Files.size(filePath) != fileSize) return false;

        // 验证哈希值(简化示例)
        String hash = calculateHash(filePath);
        // 假设前端传回了预期的 hash
        return hash.equals(expectedHash);
    }

    private String calculateHash(Path path) throws Exception {
        MessageDigest md = MessageDigest.getInstance("MD5");
        try (InputStream is = Files.newInputStream(path)) {
            byte[] buffer = new byte[8192];
            int numRead;
            while ((numRead = is.read(buffer)) != -1) {
                md.update(buffer, 0, numRead);
            }
        }
        return bytesToHex(md.digest());
    }

    private String bytesToHex(byte[] bytes) {
        StringBuilder sb = new StringBuilder();
        for (byte b : bytes) sb.append(String.format("%02x", b));
        return sb.toString();
    }
}
合并过程实际上在最后一个字节写入后即已完成,因为所有分片都写入了同一个物理文件。关键步骤在于校验。如果采用追加写入(Append)方式,需确保没有并发写入导致的数据覆盖风险,因此建议在上传期间对文件加锁或使用分布式锁。校验通过后,可将文件移动到永久存储目录,并清理临时资源。
如何处理分片上传过程中的并发冲突
当多个用户同时上传同名文件,或同一用户的不同会话尝试上传同名文件时,会产生文件名冲突。解决此问题的最佳实践是使用 UUID 或时间戳生成唯一的内部文件名,而保留原始文件名作为元数据存储。例如,将上传的文件保存为 {uuid}.tmp,待所有分片上传完毕并校验通过后,再将其重命名为 {originalName}_{uuid} 或直接使用 UUID 作为最终文件名。这样可以彻底避免文件名冲突导致的文件覆盖问题。



















