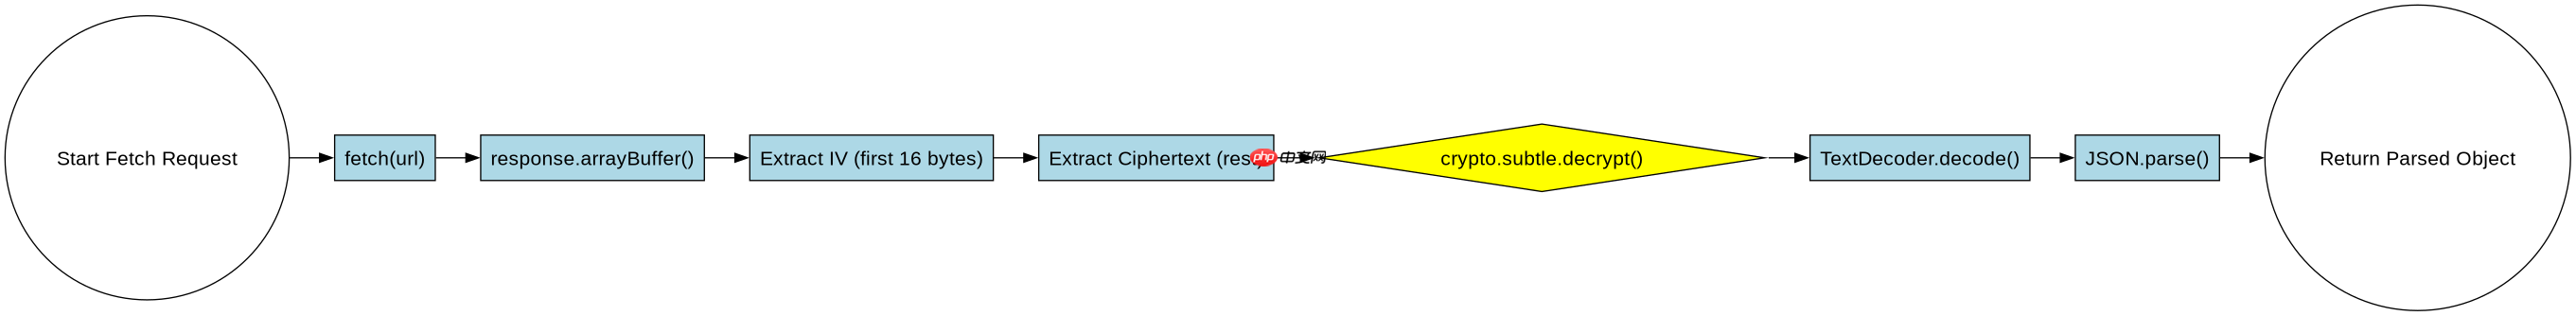
在 javascript 中实现 fetch api 请求数据的预解密,核心做法是在获取响应流后、解析为 json 或文本之前,通过 response.body 读取原始字节数据,使用 web crypto api 进行同步或异步解密,再将解密后的明文转换为字符串或对象。具体而言,需调用 crypto.subtle.decrypt() 传入算法参数和密钥,处理完二进制数据后,利用 textdecoder 将结果转为 utf-8 字符串,最后通过 json.parse() 得到结构化数据。若遇到非对称加密场景,需先解密对称密钥再解密数据;若数据包含 iv(初始化向量),通常 iv 会前置在密文头部,需截取前 16 字节作为 iv,剩余部分作为密文输入解密函数。
Fetch 响应拦截与流式读取的具体步骤
要实现预解密,必须避免直接使用 response.json() 或 response.text(),因为这两个方法会直接尝试解码可能未解密的乱码数据导致报错。正确的流程是调用 response.arrayBuffer() 获取原始二进制数据,随后提取其中的 IV 和密文部分,调用解密算法处理。这一步骤确保了数据在离开网络层后、进入应用逻辑前完成解密,从而保护了后续业务逻辑的安全性。
async function fetchAndDecrypt(url, key) {
  const response = await fetch(url);
  if (!response.ok) throw new Error('Network error');

  // 1. 获取原始二进制数据
  const arrayBuffer = await response.arrayBuffer();
  const uint8Array = new Uint8Array(arrayBuffer);

  // 2. 假设 IV 在前 16 字节,其余为密文
  const iv = uint8Array.slice(0, 16);
  const ciphertext = uint8Array.slice(16);

  // 3. 执行解密 (假设使用 AES-GCM)
  const decryptedBuffer = await crypto.subtle.decrypt(
    { name: 'AES-GCM', iv: iv },
    key,
    ciphertext
  );

  // 4. 转换为字符串并解析 JSON
  const text = new TextDecoder().decode(decryptedBuffer);
  return JSON.parse(text);
}
上述代码展示了从 fetch 到最终返回 JSON 对象的完整链路。关键点在于 arrayBuffer 的使用,它允许我们操作底层字节。如果服务端返回的密文结构不同,例如 IV 在后或无 IV,只需调整 slice 的范围即可。解密后的 decryptedBuffer 是纯明文字节,通过 TextDecoder 转码后,即可安全地进行 JSON 解析,避免了中间格式错误。
立即学习“Java免费学习笔记(深入)”;

Web Crypto API 密钥管理与算法选择
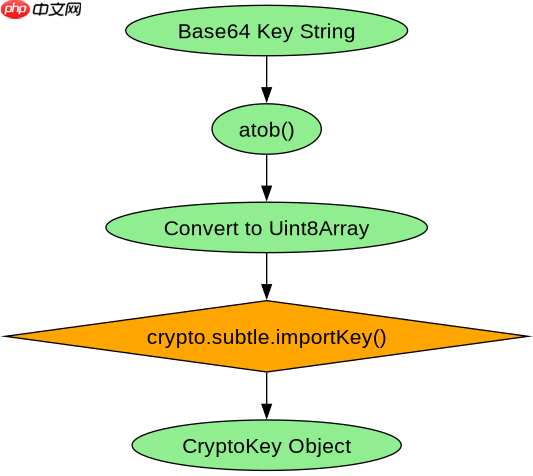
预解密依赖于正确的密钥导入和算法匹配。前端通常持有的是 PEM 格式的公钥或 Base64 编码的对称密钥,不能直接用于 crypto.subtle.decrypt。必须先通过 crypto.subtle.importKey() 将密钥材料转换为 CryptoKey 对象。对于对称加密如 AES-GCM,算法名称需严格对应,且 IV 长度固定为 96 位(12 字节)或根据实现而定,常见为 16 字节。若使用 RSA-OAEP,则需指定 SHA-256 哈希算法。密钥的导入过程决定了解密能否成功,错误的算法参数会导致 DataError。
// 示例:导入 Base64 编码的 AES-GCM 密钥
const base64Key = 'your-base64-encoded-key==';
const binaryString = atob(base64Key);
const keyBytes = new Uint8Array(binaryString.length);
for (let i = 0; i < binaryString.length; i++) {
  keyBytes[i] = binaryString.charCodeAt(i);
}

const key = await crypto.subtle.importKey(
  'raw',
  keyBytes,
  { name: 'AES-GCM' },
  false,
  ['decrypt']
);;
这段代码演示了如何将 Base64 字符串转换为 CryptoKey。首先使用 atob 解码 Base64,然后逐字符转换为字节数组。接着调用 importKey,指定格式为 'raw',算法为 'AES-GCM',并声明用途为 'decrypt'。只有获得有效的 CryptoKey 对象,后续的 decrypt 调用才能执行。若密钥是非对称的,如 RSA,则需将算法改为 'RSA-OAEP',并指定哈希函数,同时确保公钥格式正确(通常为 SPKI 或 PKCS#8)。这种严格的类型检查防止了运行时因密钥格式不匹配导致的静默失败。
处理解密失败与异常捕获的具体场景
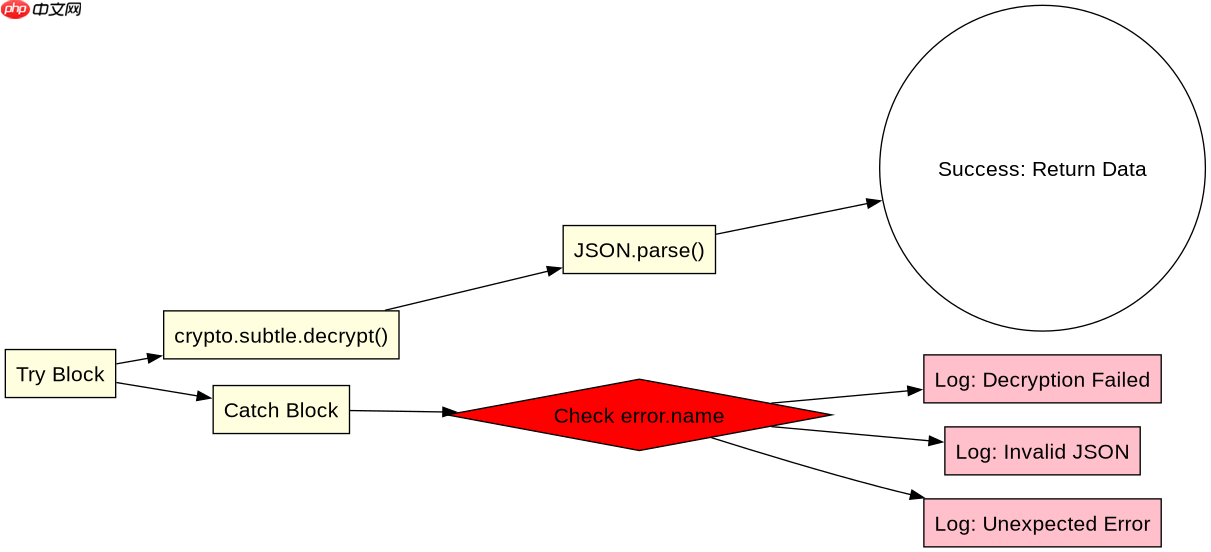
在实际开发中,预解密可能因数据篡改、密钥错误或网络中断而失败。当 crypto.subtle.decrypt 接收到损坏的密文或不匹配的密钥时,会抛出 DigestError 或 OperationError。这些异常不会自动被 fetch 捕获,因此必须在 try...catch 块中显式处理。此外,若解密后的数据不是合法的 JSON 格式,JSON.parse 也会抛出 SyntaxError。开发者需区分这些错误类型,以便向用户反馈具体的失败原因,如“数据已损坏”或“认证失败”,而不是笼统的网络错误。
try {
  const data = await fetchAndDecrypt(url, key);
  console.log('Decrypted data:', data);
} catch (error) {
  if (error.name === 'DataError') {
    console.error('Decryption failed: Invalid key or corrupted data');
  } else if (error instanceof SyntaxError) {
    console.error('Decryption succeeded but data is not valid JSON');
  } else {
    console.error('Unexpected error:', error);
  }
}
此段代码展示了如何分层捕获异常。首先尝试解密和解析,若发生 DataError,说明密码学层面失败,可能是密钥不对或数据被篡改。若是 SyntaxError,则说明解密本身成功,但生成的明文不符合 JSON 规范,这可能意味着使用了错误的解密算法或填充方式。其他错误则归类为通用异常。这种细粒度的错误处理有助于快速定位问题,特别是在调试预解密逻辑时,能明确区分是密钥管理问题还是数据完整性问题。