








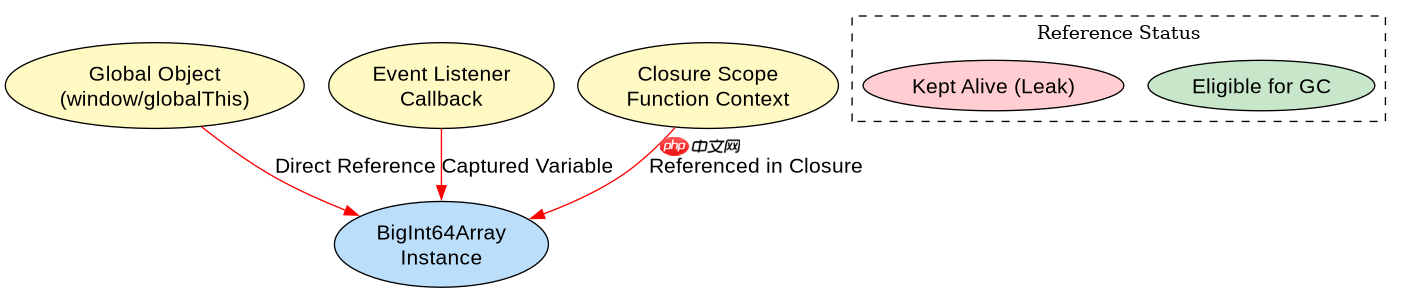
检测 bigint64array 内存泄漏的核心方法是利用 chrome devtools 的 memory 面板进行堆快照对比,重点观察 js bigint64array 类型的实例数量与总字节数是否随预期操作持续增长。具体做法是编写一段包含分配、使用及释放逻辑的代码,在关键节点触发垃圾回收并记录堆快照,通过对比两次快照中该类型数组的存活对象来定位未释放的引用。若发现泄漏,通常是因为全局变量、闭包或事件监听器意外保留了数组引用。

如何通过堆快照识别 BigInt64Array 泄漏
在 Chrome DevTools 中,打开 Performance 或 Memory 标签页,选择 "Heap snapshot"(堆快照)。执行你的业务代码后,点击 "Take Snapshot"。在左侧的对象树中搜索 JS BigInt64Array。如果每次刷新页面或重置状态后,该类型的实例数不减反增,或者其占用的内存大小持续累积,即存在泄漏。注意区分正常的大数组和异常增长的数组,前者会在作用域结束后被回收,后者则会被根节点(Roots)保持引用。
const snapshots = [];

function takeSnapshot(name) {
    // 强制 GC (需开启 --expose-gc)
    if (global.gc) global.gc();
    const snapshot = performance.measureMemory ?
        performance.measureMemory() : null;
    console.log(`${name}: ${JSON.stringify(snapshot)}`);
    return snapshot;
}

// 模拟泄漏场景
let leakedRef = null;
function leakTest() {
    const arr = new BigInt64Array(1000000); // 8MB
    leakedRef = arr; // 故意保留引用导致泄漏
}

leakTest();
takeSnapshot('After Leak');

// 清理
leakedRef = null;
if (global.gc) global.gc();
takeSnapshot('After Cleanup');
如何验证特定代码块是否导致泄漏
为了确认某段代码是否真的导致了 BigInt64Array 泄漏,需要采用控制变量法。在同一运行环境下,分别执行“有泄漏风险”和“无泄漏风险”的代码路径,并在每次执行前后获取堆内存数据。比较两次执行后 JS BigInt64Array 的内存增量。如果“有风险”路径的增量显著大于“无风险”路径,且排除其他因素,则可判定该代码块存在泄漏。此方法能有效隔离干扰,精准定位问题代码。

立即学习“Java免费学习笔记(深入)”;

// 对比测试脚本
async function compareLeaks() {
    const baseline = await measureBaseline();
    const testCode = await runLeakyCode();
    const cleanCode = await runSafeCode();

    const leakDelta = testCode.memory - baseline.memory;
    const safeDelta = cleanCode.memory - baseline.memory;

    console.log(`Leaky Code Delta: ${leakDelta} MB`);
    console.log(`Safe Code Delta: ${safeDelta} MB`);

    if (leakDelta > safeDelta * 1.5) { // 阈值判断
        console.warn("Potential BigInt64Array leak detected!");
    }
}
当 BigInt64Array 实例数不增但内存持续增长时该如何排查
有时 BigInt64Array 的实例数量保持稳定,但整体内存仍在上涨,这可能是因为单个数组变得极大,或者是大量小数组未被正确回收。此时应关注堆快照中 JS BigInt64Array 的 "Shallow Size"(浅层大小)总和。检查是否有超大数组被意外挂载到全局对象上,或者是否存在循环引用导致数组无法被标记为可回收。此外,检查浏览器扩展或第三方库是否使用了类似的底层缓冲区。


















