








在 javascript 中,fetch api 实现请求携带 cookie 的核心做法是设置 credentials 选项为 'include'。默认情况下 fetch 不会发送 cookie,开启此配置后,浏览器会在同源请求中自动附带当前域名的 cookie,跨域请求时则需配合 cors 响应头 access-control-allow-credentials: true 使用。
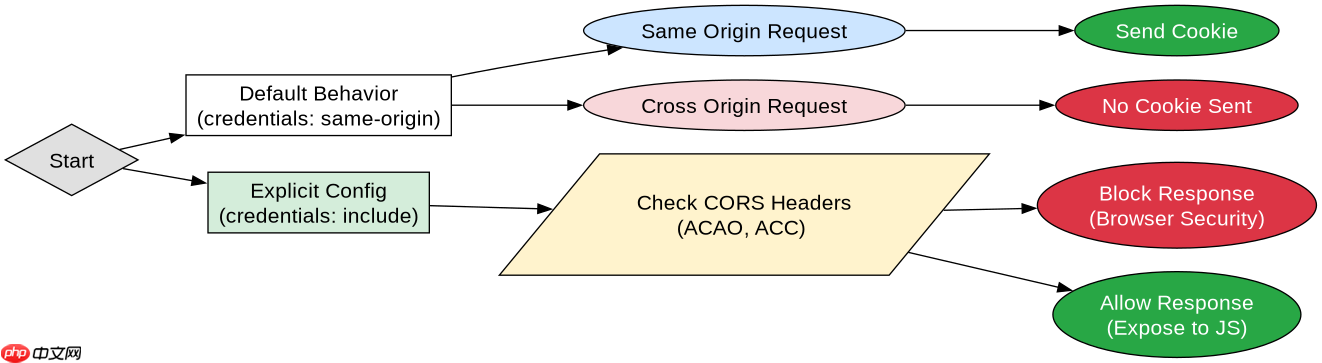
Fetch 默认行为与 credentials 选项差异
如果不显式指定 credentials,Fetch 请求将处于 'same-origin' 模式,此时仅在同源请求下发送 Cookie,跨域请求完全剥离凭证信息。
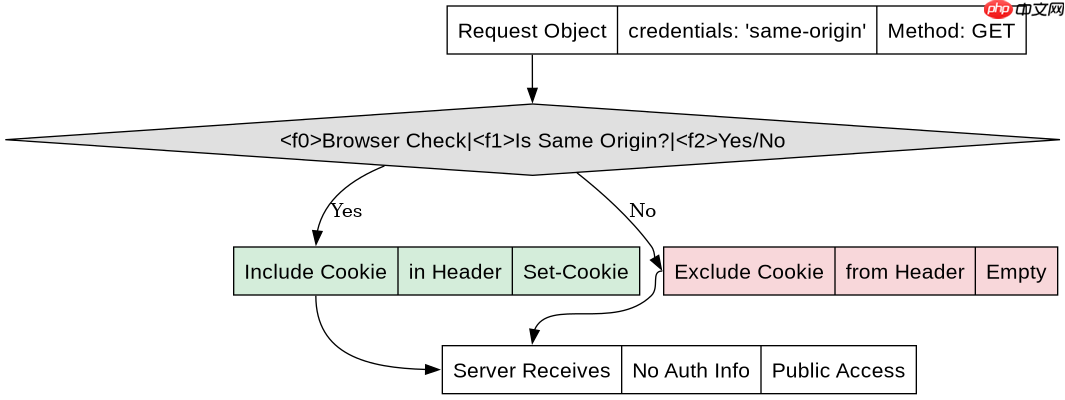
fetch('/api/data', { method: 'GET' })
  .then(res => res.json())
  .then(data => console.log(data));
上述代码未设置 credentials,若页面与接口同源,Cookie 会随请求发出;若跨域,则不会发送任何 Cookie。这是 Fetch 的默认安全策略,防止意外泄露用户凭证。
立即学习“Java免费学习笔记(深入)”;

CORS 预检与凭证传递的配合
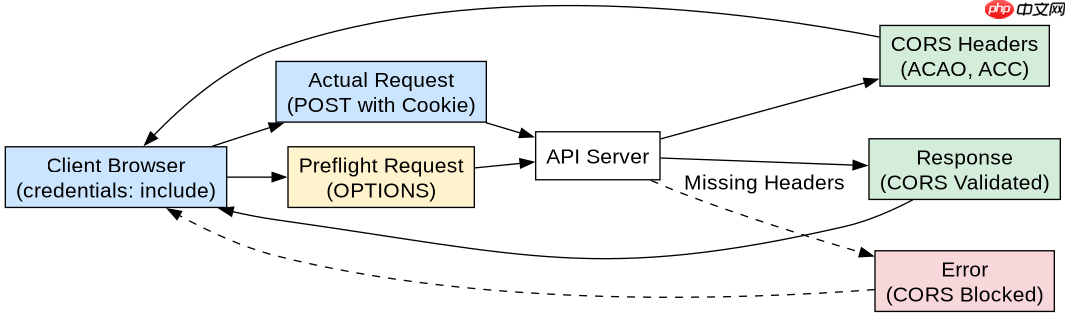
当发起跨域且需要携带 Cookie 的请求时,除了前端设置 credentials: 'include',后端必须返回特定的 CORS 响应头,否则浏览器会拦截响应。
fetch('https://api.example.com/data', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify({ key: 'value' }),
  credentials: 'include'
})
  .then(res => res.json())
  .catch(err => console.error(err));
该代码演示了跨域 POST 请求携带 Cookie 的标准写法。注意,跨域请求中 credentials: 'include' 是必须的,同时后端需设置 Access-Control-Allow-Origin 为具体域名(不能是通配符 *),并设置 Access-Control-Allow-Credentials: true。若缺少这些头,浏览器将拒绝将响应暴露给前端 JavaScript。
credentials 设置为 include 时的安全风险
当 credentials 设置为 'include' 时,所有符合条件的请求都会携带 Cookie,包括那些可能受到 CSRF 攻击威胁的请求。开发者需确保后端有相应的 CSRF 防护机制,如验证 Origin 或 Referer 头,或使用自定义 Token。

















