








在 javascript 运行时中查看 ecdh 密钥交换耗时,最直接的方法是使用 node.js 内置的 performance.mark() 和 performance.measure() api 对加密操作进行手动计时。具体做法是在调用 crypto.createecdh() 生成密钥或执行 computesecret() 计算共享密钥前后分别打点,通过测量两个标记之间的时间差来获取精确的执行耗时。这种方法能准确反映 cpu 执行该算法的实际开销,排除网络传输等其他因素的干扰。

如何手动标记 ECDH 密钥生成的起止时间点
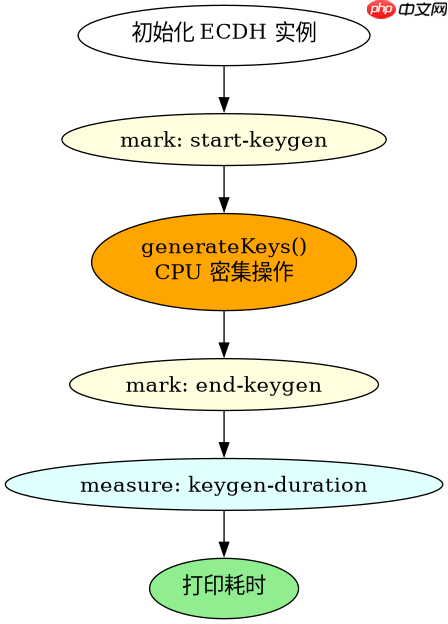
要获取密钥生成的耗时,需要在代码中显式插入性能标记。首先创建一个 ECDH 实例并生成密钥对,在此过程开始前使用 performance.mark('start-keygen') 记录起点,生成完成后使用 performance.mark('end-keygen') 记录终点。随后通过 performance.measure('keygen-duration', 'start-keygen', 'end-keygen') 计算两者差值。这种手动打点的方式适用于任何异步或同步的加密操作,能够精准定位到 generateKeys() 这一特定步骤的性能表现。
const crypto = require('crypto');
const performance = require('perf_hooks').performance;

// 创建 ECDH 实例
const ecdh = crypto.createECDH('secp256r1');

// 开始标记
performance.mark('ecdh-start');

// 生成密钥对(这是耗时的 CPU 密集型操作)
const { publicKey, privateKey } = ecdh.generateKeys();

// 结束标记
performance.mark('ecdh-end');

// 计算耗时
const measure = performance.measure('ecdh-keygen-time', 'ecdh-start', 'ecdh-end');
console.log(`Key Generation Time: ${measure.duration.toFixed(2)} ms`);

// 清理标记以释放内存
performance.clearMarks();
performance.clearMeasures();
运行上述代码后,控制台将输出类似 “Key Generation Time: 0.45 ms” 的结果。这里的数值取决于当前系统的 CPU 性能和负载情况。对于 secp256r1 曲线,生成密钥对通常非常快,但在高并发场景下,累积的微小延迟可能会影响整体吞吐量。通过这种方式,开发者可以监控密钥生成阶段的性能基线。
立即学习“Java免费学习笔记(深入)”;

如何测量 ECDH 共享密钥计算的耗时
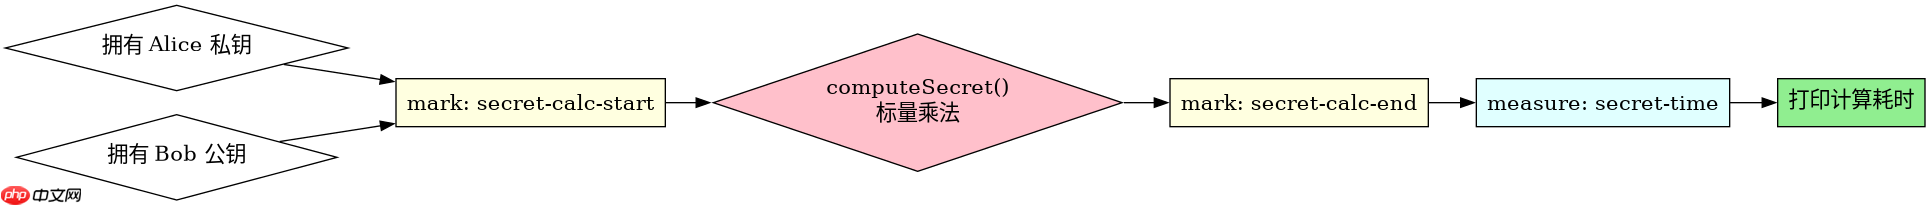
除了密钥生成,ECDH 的核心价值在于双方计算共享密钥。测量这一过程的耗时需要模拟完整的交换流程。一方持有自己的私钥和对方的公钥,调用 computeSecret(otherPublicKey) 方法。同样地,在该方法调用前设置开始标记,调用结束后设置结束标记,并使用 performance.measure 获取持续时间。这有助于评估在 TLS 握手或其他协议中,密钥派生阶段对整体延迟的贡献。
const crypto = require('crypto');
const performance = require('perf_hooks').performance;

// 假设已有 Alice 的密钥对
const aliceEcdh = crypto.createECDH('secp256r1');
aliceEcdh.generateKeys();

// 假设已有 Bob 的公钥 (实际场景中通过网络接收)
const bobPublicKey = crypto.createECDH('secp256r1').generateKeys().publicKey;

// 开始计算共享密钥
performance.mark('secret-calc-start');

// 计算共享密钥
const sharedSecret = aliceEcdh.computeSecret(bobPublicKey);

// 结束计算
performance.mark('secret-calc-end');

// 测量耗时
const secretMeasure = performance.measure('ecdh-secret-time', 'secret-calc-start', 'secret-calc-end');
console.log(`Shared Secret Computation Time: ${secretMeasure.duration.toFixed(2)} ms`);

// 清理
performance.clearMarks();
performance.clearMeasures();执行这段代码会输出共享密钥计算的耗时。通常情况下,computeSecret 的计算量小于密钥生成,因为它主要涉及椭圆曲线上的标量乘法,而不需要随机数生成和复杂的初始化。然而,在资源受限的设备上,这一差异可能更加显著。通过对比密钥生成和共享密钥计算的耗时,可以更全面地了解 ECDH 操作的性能特征。
不同椭圆曲线对 ECDH 操作耗时的具体影响
在使用相同的手动标记方法时,选择不同的椭圆曲线会导致显著的耗时差异。例如,比较 secp256r1 和 x25519 两种曲线。 x25519 通常比 secp256r1 更快,因为它基于 Montgomery 曲线,优化了标量乘法的实现。通过在代码中替换 createECDH 的参数并重新运行计时逻辑,可以量化这种差异。这为选择适合高性能场景的曲线提供了数据支持。
const crypto = require('crypto');
const performance = require('perf_hooks').performance;

function benchmarkCurve(curveName) {
    performance.mark('bench-start');
    const ecdh = crypto.createECDH(curveName);
    ecdh.generateKeys();
    performance.mark('bench-end');

    const m = performance.measure(`bench-${curveName}`, 'bench-start', 'bench-end');
    console.log(`${curveName}: ${m.duration.toFixed(2)} ms`);

    performance.clearMarks();
    performance.clearMeasures();
}

benchmarkCurve('secp256r1');
benchmarkCurve('x25519');
运行上述基准测试代码,通常会发现 x25519 的耗时低于 secp256r1。这种差异在大规模部署中尤为重要,因为每次连接都需要执行 ECDH 操作。了解这些底层性能细节,有助于开发者在安全性与性能之间做出更优的权衡。此外,Node.js 内部对 x25519 的支持可能依赖于 OpenSSL 的优化实现,因此在不同平台上的绝对耗时可能会有所不同,但相对趋势通常保持一致。



















