








排查java4shell应从正在承载业务的jvm入手,先确认其发行商、完整构建号与cpu能力,再升级到发行商包含cve-2026-114938修复的构建。暂时无法升级的受影响openjdk服务,可在启动时加入-xx:-usebase64intrinsics,关闭相关base64硬件加速;参数需要进入真实服务进程并重启生效,不能只在另一个终端里执行一次命令。
先找实际运行时,别只检查默认java命令
在服务的启动脚本、容器镜像或部署配置中找到实际Java可执行文件,用该路径运行版本查询,并记录供应商与完整输出:
/实际JDK目录/bin/java -version
主机上的默认java可能与服务使用的版本不同。容器、应用服务器和软件安装目录内置的JRE也要分别检查;只升级主机包不会自动替换镜像和软件私带的运行时。
对照硬件条件与供应商公告
Calif的Linux检查命令用于查看CPU标志,必须同时出现四个标志才符合其列出的硬件条件:
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
还要核对CPU架构、虚拟机暴露给客户机的能力和正在使用的JDK构建。CPU满足条件不代表应用已经被入侵;没有出现全部标志,也不能据此宣布整个Java环境不存在其他漏洞。ARM64不受本次特定加速路径影响。
立即学习“Java免费学习笔记(深入)”;

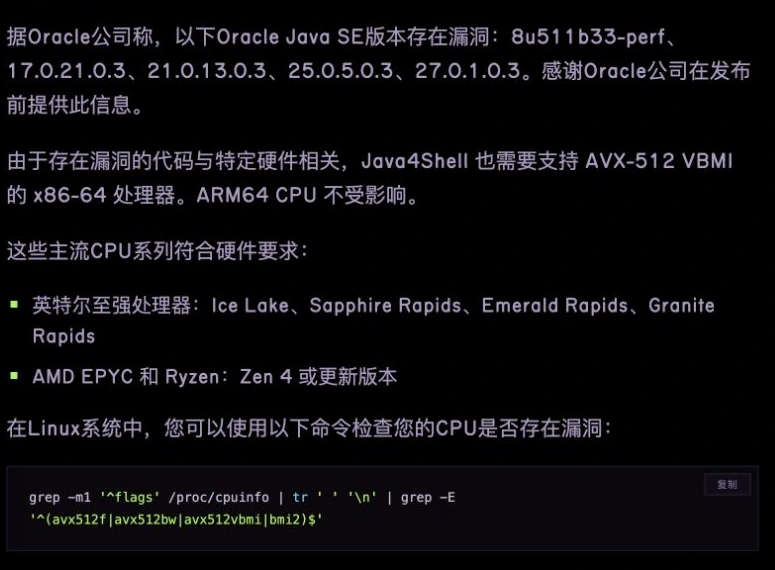
Calif受影响范围说明的浏览器翻译视图;发行版名称和版本判断以英文原文为准。
临时参数写进服务真正的启动位置
以直接运行JAR的方式为例,将参数放在-jar之前。下方文件名应替换成实际应用:
java -XX:-UseBASE64Intrinsics -jar app.jar
由systemd、容器或应用服务器管理的服务,应修改对应启动配置中的JVM参数,在维护窗口重启,并从进程命令行、服务启动日志或运行时诊断中确认新进程确实使用该参数。修改前保留原配置,重启后检查启动失败、业务请求与性能变化;不能用“配置文件里已经写了”代替进程验证。
Calif另列-XX:UseAVX=2作为限制AVX-512的替代方法,但它仅适用于x86-64。ARM上的OpenJDK可能因不识别该选项而无法启动。两种方式都是临时缓解,不能把性能影响或适用架构省略。
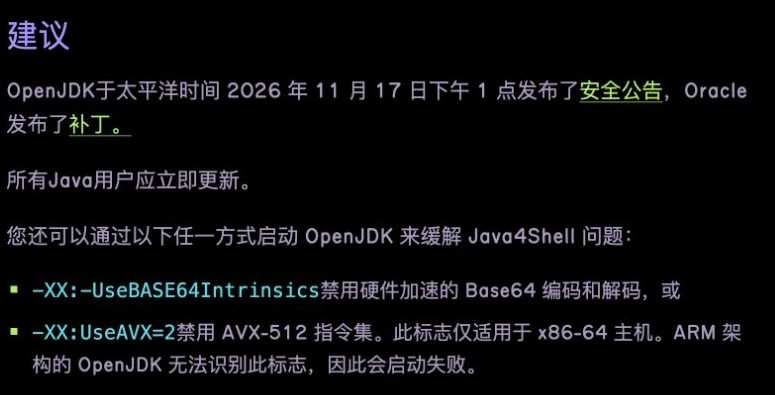
Calif缓解建议的浏览器翻译视图,技术参数保持原文。
升级后重新核对每个实例
采用当前发行商提供的11月17日安全更新或后续已修复构建;使用商业软件自带运行时时,遵循该软件供应商支持的替换路径。滚动更新时逐实例核对实际可执行文件、构建号、启动参数与业务健康检查,容器还需确认运行的是新镜像,而不只是标签被更新。
确认修复部署后,再按变更流程评估是否移除临时参数,并比较核心业务表现。无需向生产系统发送畸形Base64输入来“验漏洞”;正常业务返回成功也不能单独证明补丁存在。修复依据仍是实际构建与供应商公告的对应关系。



















