








calif于2026年11月17日披露java4shell(cve-2026-114938):openjdk在特定x86-64处理器上使用的base64硬件加速解码路径存在内存越界写入,研究者已在多款java服务中演示信息泄露和远程代码执行。openjdk与oracle同日发布安全更新。该漏洞依赖avx-512 vbmi等硬件条件,不能理解为所有架构、所有java应用都能被同一方式攻击。
错误输入被拒绝之前,堆内存可能已经损坏
问题位于HotSpot的Base64 intrinsic,即为特定CPU生成的优化实现。尾部填充字符处理中的长度计算异常,会使写入掩码覆盖超出结果数组的内存。Java层最后抛出输入异常,并不能撤销此前的越界写入。
Calif说明,内存破坏还需要结合应用可达的解码入口、堆布局与反馈路径,才能进一步实现数据泄露或代码执行。研究中的不同产品使用不同攻击链,不存在一份对所有服务通用的攻击载荷。
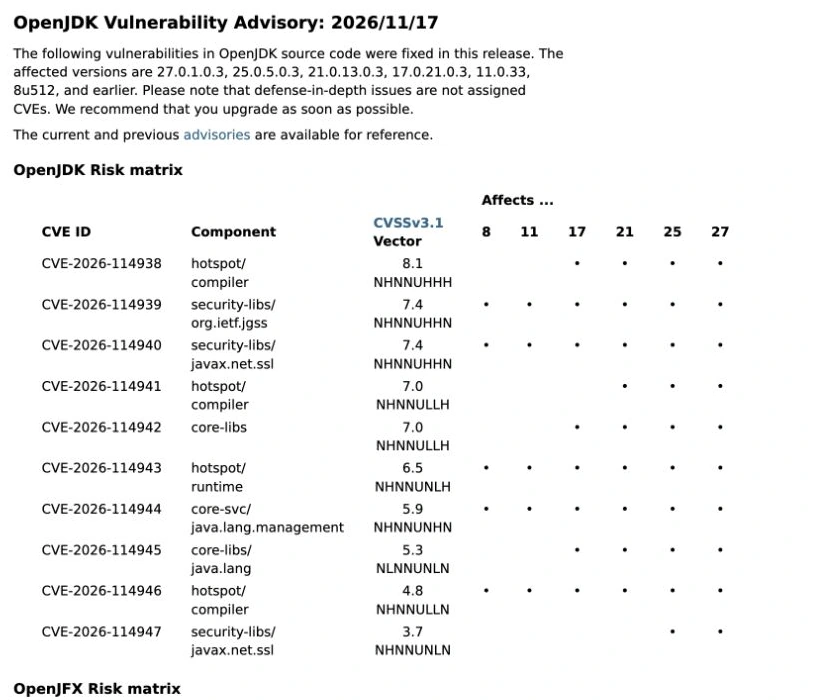
OpenJDK安全公告中的风险矩阵,各漏洞的版本范围分别列出。
受影响范围需要同时看JDK与CPU
研究将OpenJDK 17.0.6起的相关构建列入排查范围,涉及基于OpenJDK的多个发行版;对已经包含本次修复的新版或供应商回补构建,应以对应发行商公告判定,不能只看主版本。硬件侧需要支持相关AVX-512指令的x86-64处理器,ARM64不受这条硬件路径影响。
Oracle列出的该CVE受影响构建包含Java SE 8u511b33-perf以及17、21、25、27的特定构建;这不等于普通Java 8、Java 11的所有构建都受Java4Shell影响。整份11月补丁公告覆盖的其他Java漏洞有各自范围。

立即学习“Java免费学习笔记(深入)”;
9.2与8.1对应不同CVSS版本
Calif给出的9.2分采用CVSS 4.0;OpenJDK和Oracle风险矩阵中的8.1分采用CVSS 3.1。报道或资产台账记录分数时,应同时保留评分版本,不能把两个数字当成互相矛盾的同一口径。
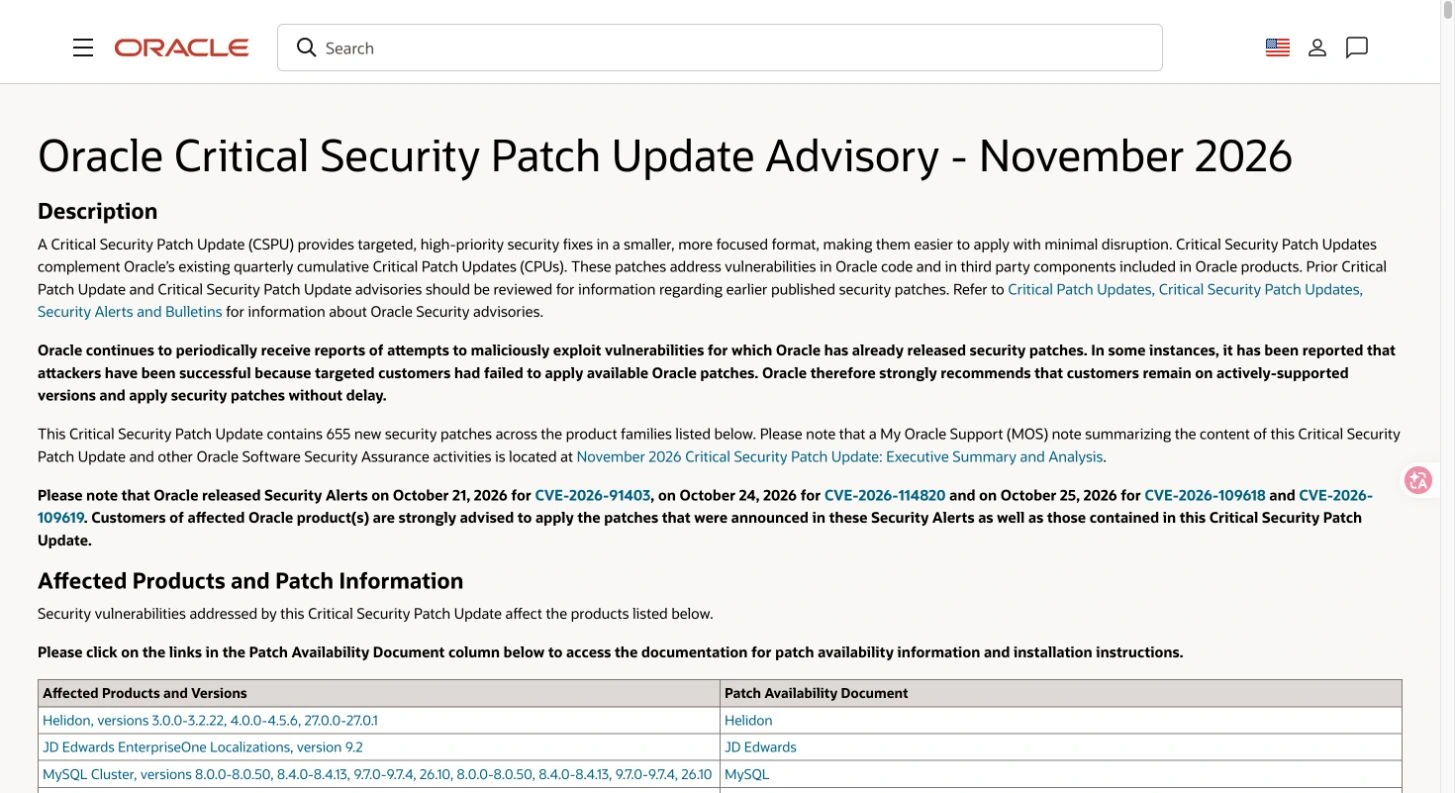
Oracle的11月补丁公告覆盖多个产品,Java SE部分单列11项新安全补丁。
管理员应优先处理面向互联网的Java服务,并检查容器镜像和第三方软件自带的运行时。Calif同时给出禁用Base64 intrinsic等临时缓解方法;临时关闭一条优化路径不等于完成本次安全更新,也不覆盖公告中其他漏洞。



















