








java 中处理不同错误的核心做法是定义一套继承自 runtimeexception 的自定义异常类,并在业务逻辑中通过 throw 抛出具体子类,由调用方或全局处理器根据异常类型执行差异化策略。具体而言,你需要为每种业务错误(如参数校验失败、资源不存在)创建独立的异常类,在代码中捕获这些特定异常并记录日志或返回特定状态码,从而避免使用通用的 exception 掩盖细节。
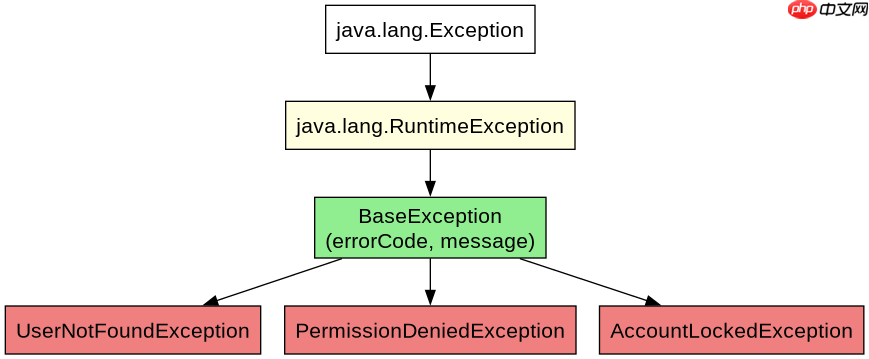
如何设计分层异常体系以区分系统级与业务级错误
设计分层异常体系的关键在于将异常按职责划分为基础层、业务层和系统层,确保每层只关注特定维度的错误。通常建议创建一个基类 BaseException 继承 RuntimeException,所有业务异常都继承它;同时定义具体的业务异常如 UserNotFoundException 和 PermissionDeniedException。这种结构允许调用方统一捕获 BaseException 处理业务逻辑错误,而单独捕获 IOException 等处理底层系统错误,从而实现清晰的错误隔离。
public class BaseException extends RuntimeException {
    private final String errorCode;

    public BaseException(String errorCode, String message) {
        super(message);
        this.errorCode = errorCode;
    }

    public String getErrorCode() {
        return errorCode;
    }
}

public class UserNotFoundException extends BaseException {
    public UserNotFoundException(Long userId) {
        super("USER_NOT_FOUND", "User with ID " + userId + " not found");
    }
}

public class PermissionDeniedException extends BaseException {
    public PermissionDeniedException(String resource) {
        super("PERMISSION_DENIED", "Access denied for resource: " + resource);
    }
}
上述代码展示了如何构建一个基础的异常层级。 BaseException 引入了 errorCode 字段,便于前端或日志系统快速识别错误类型。 UserNotFoundException 和 PermissionDeniedException 分别对应不同的业务场景,它们通过构造函数传递具体的错误信息。在实际使用中,开发者只需抛出这些特定异常,无需关心底层的堆栈跟踪细节,除非需要调试。这种设计使得错误处理策略可以集中在统一的异常处理器中,例如在 Spring Boot 应用中通过 @ControllerAdvice 统一响应。
立即学习“Java免费学习笔记(深入)”;

如何在控制器层实现统一的异常响应策略
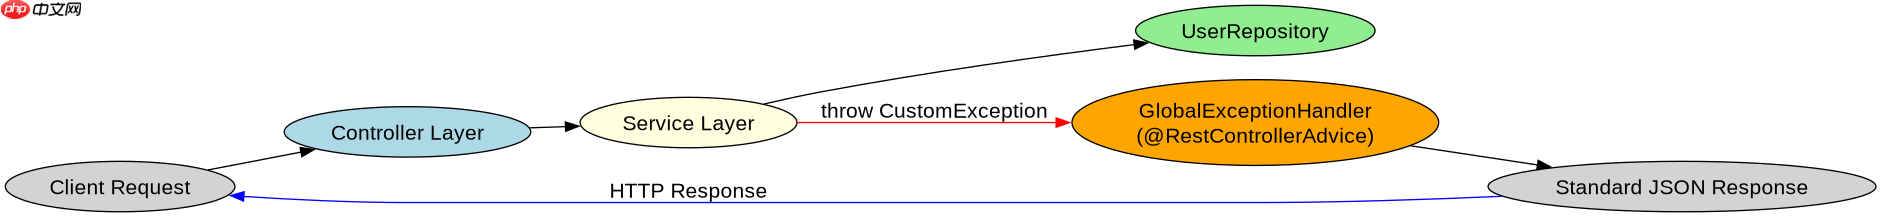
在 Web 应用中,统一异常响应策略通常通过全局异常处理器实现,将不同类型的异常转换为标准的 JSON 响应格式。核心做法是使用 @RestControllerAdvice 注解的类,配合多个 @ExceptionHandler 方法,分别处理特定的自定义异常。每个处理方法可以根据异常类型设置 HTTP 状态码(如 404 或 403),并返回包含错误码和消息的统一响应对象。这种方式确保了 API 返回的一致性,避免了在每个 Controller 方法中重复编写 try-catch 块。
@RestControllerAdvice
public class GlobalExceptionHandler {

    @ExceptionHandler(UserNotFoundException.class)
    public ResponseEntity<ErrorResponse> handleUserNotFound(UserNotFoundException ex) {
        ErrorResponse error = new ErrorResponse(ex.getErrorCode(), ex.getMessage());
        return ResponseEntity.status(HttpStatus.NOT_FOUND).body(error);
    }

    @ExceptionHandler(PermissionDeniedException.class)
    public ResponseEntity<ErrorResponse> handlePermissionDenied(PermissionDeniedException ex) {
        ErrorResponse error = new ErrorResponse(ex.getErrorCode(), ex.getMessage());
        return ResponseEntity.status(HttpStatus.FORBIDDEN).body(error);
    }

    @ExceptionHandler(Exception.class)
    public ResponseEntity<ErrorResponse> handleGeneralException(Exception ex) {
        ErrorResponse error = new ErrorResponse("INTERNAL_ERROR", "An unexpected error occurred");
        return ResponseEntity.status(HttpStatus.INTERNAL_SERVER_ERROR).body(error);
    }
}

@Data
@AllArgsConstructor
public class ErrorResponse {
    private String errorCode;
    private String message;
}
这段代码演示了如何使用 @RestControllerAdvice 实现全局异常处理。 handleUserNotFound 方法专门处理 UserNotFoundException,返回 404 状态码; handlePermissionDenied 处理权限异常,返回 403 状态码。最后的 handleGeneralException 作为兜底,捕获所有未处理的异常,防止应用崩溃。 ErrorResponse 是一个简单的数据类,用于封装错误信息。这种策略使得前端可以统一解析响应,并根据 errorCode 进行相应的用户提示。需要注意的是,异常处理器的执行顺序可以通过 @Order 注解控制,但通常更具体的异常处理器会优先匹配。
当业务逻辑中出现复合条件错误时如何处理
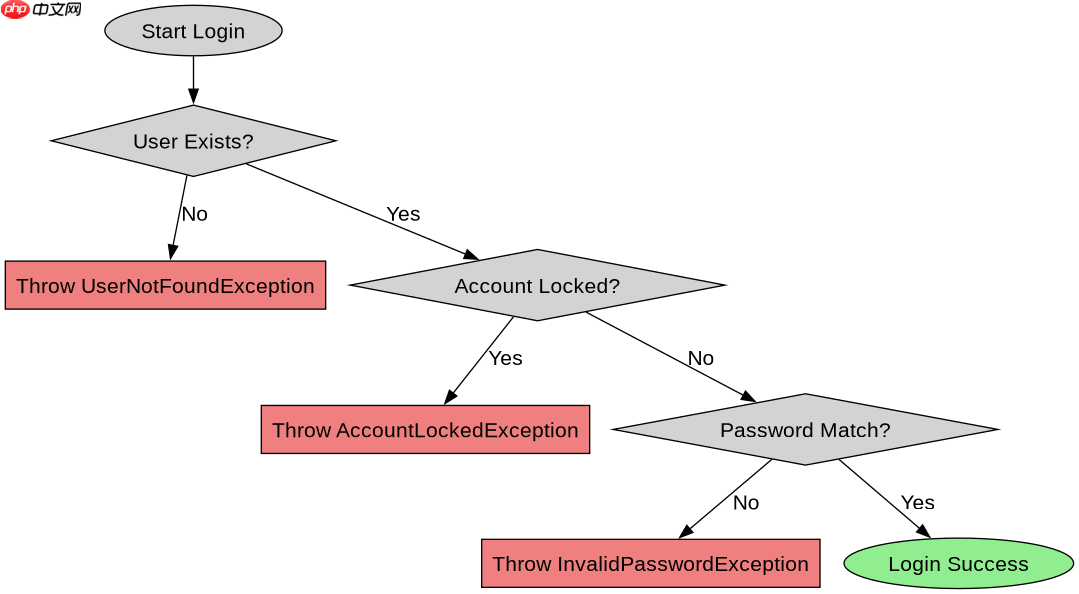
当业务逻辑涉及多个条件且错误可能由组合条件触发时,最佳实践是定义专门的复合异常类,或在抛出异常前明确判断优先级。例如,如果用户登录失败既可能是因为密码错误,也可能是因为账户被锁定,应优先检查账户状态,若已锁定则直接抛出 AccountLockedException,否则再检查密码并抛出 InvalidPasswordException。这样可以确保错误信息的准确性,避免向用户暴露不必要的内部细节。在代码中,这通常表现为一系列 if-else 或 switch-case 语句,每个分支抛出对应的特定异常。
public void login(String username, String password) {
    User user = userRepository.findByUsername(username);
    if (user == null) {
        throw new UserNotFoundException(username);
    }
    if (user.isLocked()) {
        throw new AccountLockedException(username);
    }
    if (!passwordEncoder.matches(password, user.getPassword())) {
        throw new InvalidPasswordException(username);
    }
    // Login successful logic
}
在上述登录逻辑中,我们首先检查用户是否存在,然后检查账户是否被锁定,最后验证密码。每个步骤都可能抛出不同的异常,这些异常会被全局处理器捕获并转换为相应的 HTTP 响应。这种顺序检查确保了错误的精确性,例如,即使用户输入了错误的密码,如果账户已被锁定,用户只会收到“账户已锁定”的提示,而不是“密码错误”。这不仅提高了安全性,也改善了用户体验。开发者在设计此类逻辑时,应始终考虑错误的优先级和互斥性,确保抛出的异常能准确反映当前的业务状态。

















