








apparmor限制后php-fpm写不了pid文件,通常是因为apparmor配置文件未允许php-fpm进程写入指定的pid目录或文件。解决方法是修改apparmor配置,添加对pid文件路径的写入权限,然后重新加载apparmor规则。

如何定位被AppArmor阻止的写入操作
要确认是AppArmor导致的问题,可以查看系统日志,特别是/var/log/syslog或/var/log/audit/audit.log,搜索与apparmor和DENIED相关的条目。这些日志会明确指出哪个进程试图访问哪个文件并被拒绝。
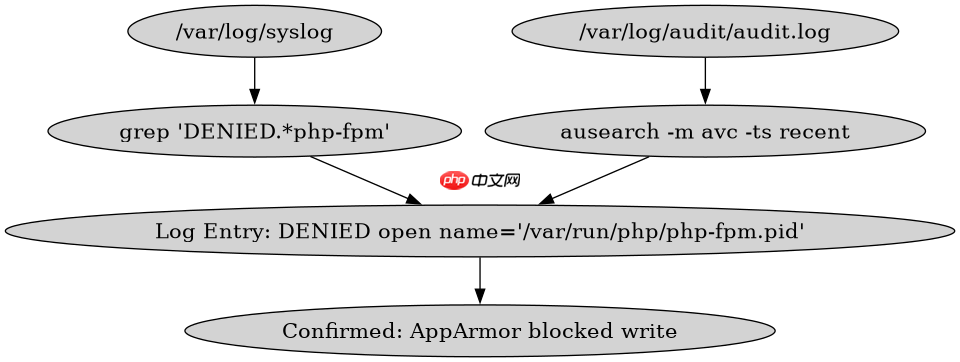
sudo grep 'DENIED.*php-fpm' /var/log/syslog
sudo ausearch -m avc -ts recent
预期结果:日志中会出现类似apparmor="DENIED" operation="open" name="/var/run/php/php-fpm.pid"的记录,这证实了写入操作被拦截。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何修改AppArmor配置以允许写入pid文件
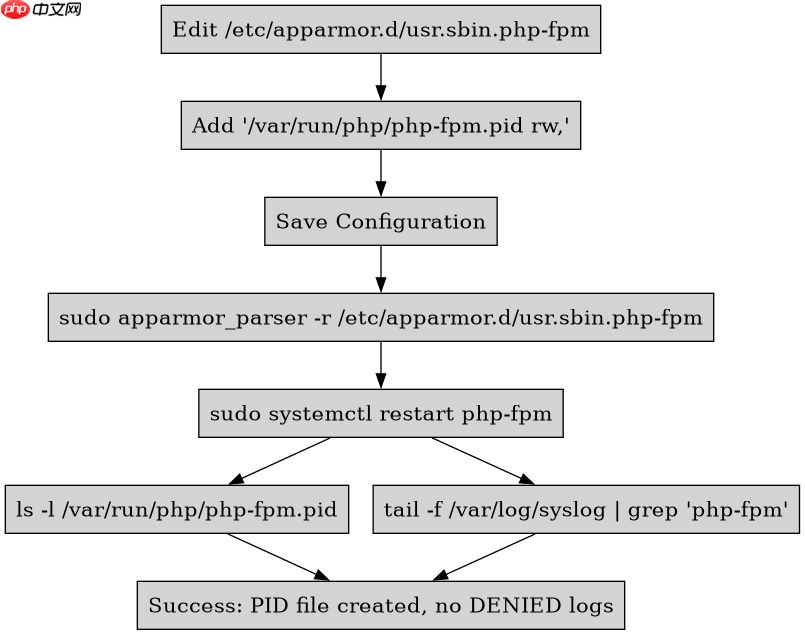
找到被阻止的文件路径后,需要编辑对应的AppArmor配置文件。对于php-fpm,配置文件通常位于/etc/apparmor.d/usr.sbin.php-fpm(具体路径可能因发行版而异)。在文件中添加一行,允许php-fpm写入pid文件的路径,例如:/var/run/php/php-fpm.pid rw,。注意,路径末尾的逗号是必需的。
# 假设pid文件路径为 /var/run/php/php-fpm.pid
# 编辑 /etc/apparmor.d/usr.sbin.php-fpm
sudo nano /etc/apparmor.d/usr.sbin.php-fpm

# 在文件末尾添加以下行
/var/run/php/php-fpm.pid rw,

# 保存并退出
预期结果:配置文件更新,包含了对pid文件的读写权限声明。
基于AppArmor配置更改后的具体验证步骤
修改完AppArmor配置文件后,必须重新加载规则才能使更改生效。使用apparmor_parser命令重新加载php-fpm的配置,然后重启php-fpm服务。最后,检查php-fpm是否成功创建了pid文件,并再次查看日志确认没有新的DENIED记录。
# 重新加载AppArmor规则
sudo apparmor_parser -r /etc/apparmor.d/usr.sbin.php-fpm

# 重启php-fpm服务
sudo systemctl restart php-fpm

# 检查pid文件是否存在
ls -l /var/run/php/php-fpm.pid

# 检查日志确认无新错误
sudo tail -f /var/log/syslog | grep 'php-fpm'
预期结果:ls -l命令应显示pid文件存在,且日志中不再出现针对该文件的DENIED记录,表明php-fpm已成功写入pid文件。


















