








利用 prepared statement 防注入的本质在于将 sql 的结构(命令)与数据(参数)在协议层面彻底分离,确保数据库解析器在处理数据时只将其视为字面量而非可执行代码。具体做法是调用驱动提供的 preparestatement 方法发送带有占位符的模板,随后通过 setstring 等接口单独传输参数值,驱动程序会按照特定协议对数据进行转义或二进制编码,从而阻断恶意字符改变 sql 语法结构。
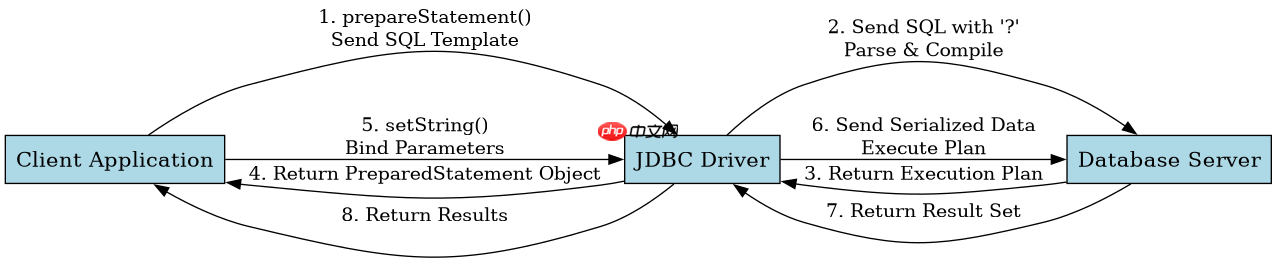
Prepared Statement 的通信流程是怎样的
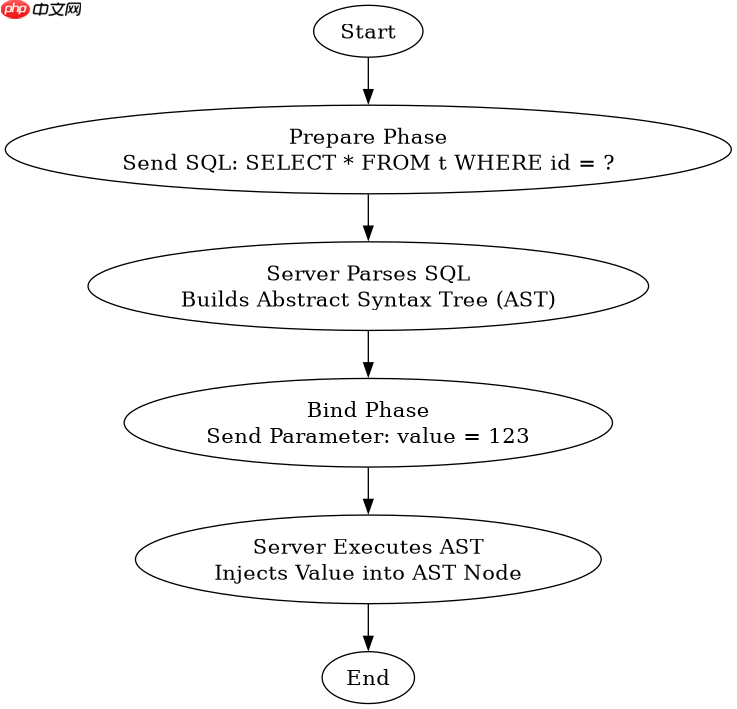
该机制的核心在于网络交互分为两个独立的阶段:预编译阶段和参数绑定阶段。在预编译阶段,客户端向服务器发送包含占位符(如 ?)的 SQL 语句,服务器对其进行词法分析和语法树构建,此时不涉及任何用户输入数据。在参数绑定阶段,客户端仅发送经过协议层序列化的参数值,服务器将这些值直接挂载到已构建好的语法树节点上,完全跳过了解析过程。
import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;
import java.sql.ResultSet;

public class Demo {
    public static void main(String[] args) throws Exception {
        // 模拟连接,实际需替换为真实 JDBC URL
        String url = "jdbc:mysql://localhost:3306/test";
        String user = "root";
        String pass = "password";

        Connection conn = DriverManager.getConnection(url, user, pass);

        // 1. 预编译阶段:发送带 ? 的 SQL,服务器生成执行计划
        String sql = "SELECT * FROM users WHERE username = ? AND password = ?";
        PreparedStatement pstmt = conn.prepareStatement(sql);

        // 2. 参数绑定阶段:发送纯数据,服务器直接填入执行计划
        pstmt.setString(1, "admin");
        pstmt.setString(2, "' OR '1'='1");

        ResultSet rs = pstmt.executeQuery();
        while (rs.next()) {
            System.out.println("User found: " + rs.getString("username"));
        }

        rs.close();
        pstmt.close();
        conn.close();
    }
}
字符串拼接为何会导致注入漏洞
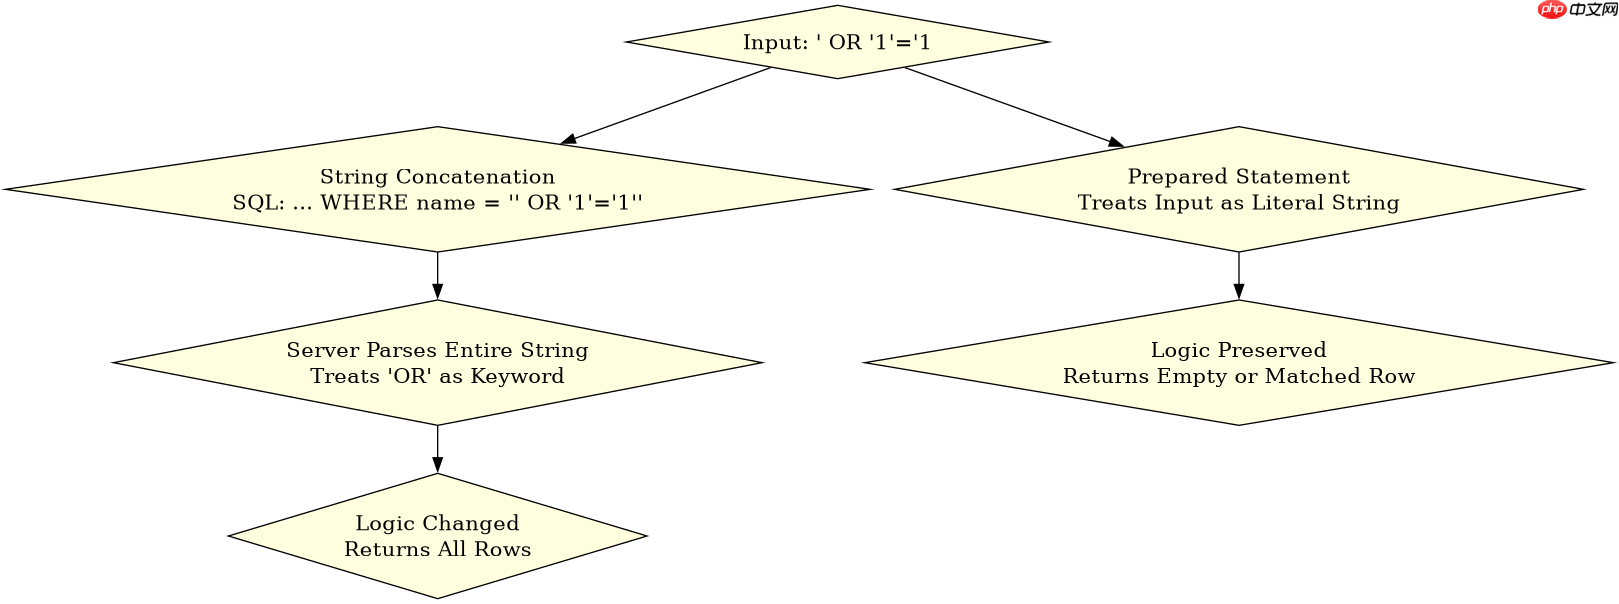
字符串拼接方式之所以危险,是因为它将 SQL 语句的构建和数据的处理混同在同一个文本流中。当开发者使用 + 或格式化字符串将用户输入直接嵌入 SQL 模板时,数据库服务器接收到的是一条完整的、未经隔离的 SQL 文本。服务器在执行前会对整段文本进行统一的词法分析,如果用户输入的字符串中包含引号或 SQL 关键字,它们会被解析器误认为是 SQL 语法的一部分,从而改变原有的查询逻辑。
import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.Statement;
import java.sql.ResultSet;

public class VulnerableDemo {
    public static void main(String[] args) throws Exception {
        String url = "jdbc:mysql://localhost:3306/test";
        String user = "root";
        String pass = "password";

        Connection conn = DriverManager.getConnection(url, user, pass);

        // 模拟恶意输入
        String userInput = "' OR '1'='1";

        // 1. 字符串拼接:SQL 结构与数据混合
        String sql = "SELECT * FROM users WHERE username = '" + userInput + "'";

        // 最终发送给服务器的 SQL:
        // SELECT * FROM users WHERE username = '' OR '1'='1'

        Statement stmt = conn.createStatement();
        ResultSet rs = stmt.executeQuery(sql);

        if (rs.next()) {
            System.out.println("Injection Successful! User: " + rs.getString("username"));
        } else {
            System.out.println("No user found.");
        }

        rs.close();
        stmt.close();
        conn.close();
    }
}
不同数据类型在参数绑定时如何处理特殊字符
在参数绑定阶段,驱动程序会根据参数的数据类型(如 String、Integer、Date)采用不同的序列化策略。对于字符串类型,驱动程序通常会将单引号等特殊字符进行转义,或者通过二进制协议直接传递字节流,避免服务器进行二次解析。对于数值类型,驱动程序会验证其格式并直接转换为数字常量,防止通过构造非法数字来破坏语法。这种基于类型的严格校验确保了即使输入包含特殊字符,也不会被解释为 SQL 关键字或语法符号。


















