








ROLE和直接授权在包体内调用有何区别
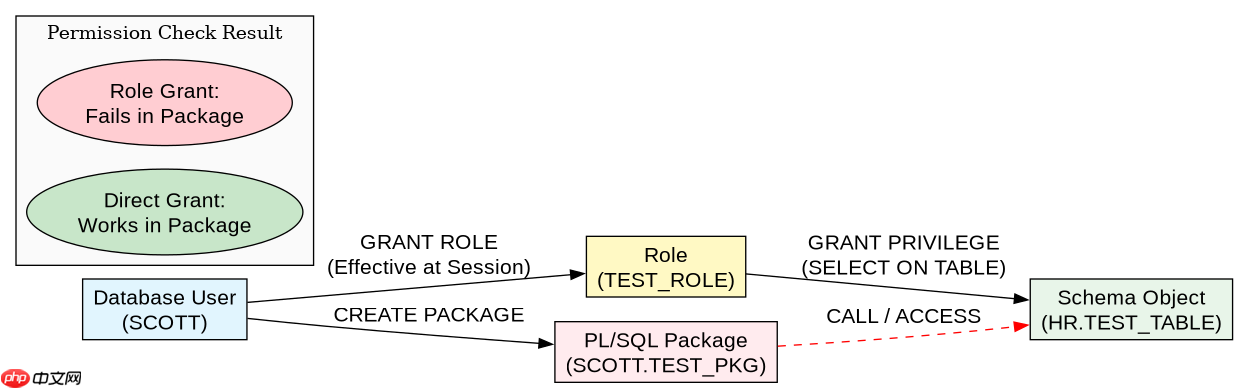
oracle中role和直接授权在包体内调用的核心区别在于:通过角色(role)授予的权限在存储过程、函数和包等pl/sql程序单元中是无效的,而直接授予用户或角色的系统权限和对象权限在程序单元中是有效的。这意味着如果包体需要访问其他模式下的表或执行特定操作,必须直接授权给执行该包的数据库用户,而不能依赖任何角色。
为什么角色权限在包体内无效
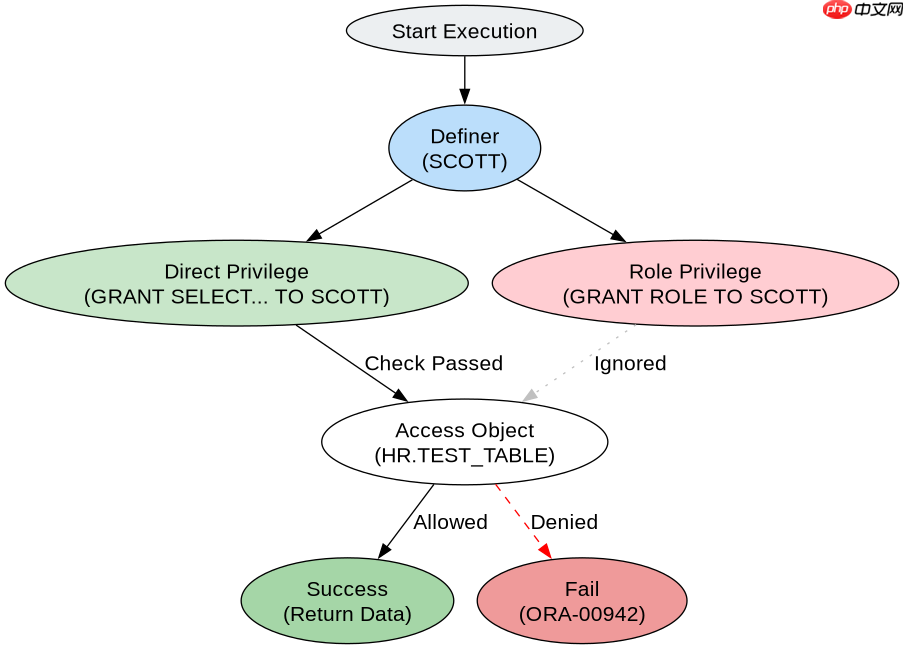
角色权限在包体内无效是因为Oracle的安全模型规定,所有存储代码(包括存储过程、函数、触发器和包)都使用定义者权限(Definer's Rights)执行,并且只检查直接授予定义者的权限。这种设计是为了防止权限提升攻击,确保代码执行时的权限边界清晰且可预测。当你在数据库中创建一个包时,Oracle不会解析该包在执行期间可能激活的角色,而是严格验证创建该包的用户是否拥有执行所需对象的直接权限。

-- 假设有一个用户 SCOTT 和一个用户 HR
-- 1. 创建测试表
CREATE TABLE HR.TEST_TABLE (ID NUMBER, NAME VARCHAR2(50));
INSERT INTO HR.TEST_TABLE VALUES (1, 'Test');
COMMIT;

-- 2. 创建一个角色并赋予权限
CREATE ROLE TEST_ROLE;
GRANT SELECT ON HR.TEST_TABLE TO TEST_ROLE;

-- 3. 将角色授予 SCOTT
GRANT TEST_ROLE TO SCOTT;

-- 4. 尝试在包中直接查询(这会失败)
CREATE OR REPLACE PACKAGE SCOTT.TEST_PKG AS
    PROCEDURE GET_DATA;
END TEST_PKG;
/

CREATE OR REPLACE PACKAGE BODY SCOTT.TEST_PKG AS
    PROCEDURE GET_DATA IS
        v_name HR.TEST_TABLE.NAME%TYPE;
    BEGIN
        -- 这里会报错: ORA-00942: table or view does not exist
        -- 因为 SCOTT 没有直接对 HR.TEST_TABLE 的 SELECT 权限
        SELECT NAME INTO v_name FROM HR.TEST_TABLE WHERE ID = 1;
        DBMS_OUTPUT.PUT_LINE(v_name);
    END GET_DATA;
END TEST_PKG;
/

-- 5. 正确的做法:直接授权
GRANT SELECT ON HR.TEST_TABLE TO SCOTT;

-- 6. 现在包可以正常执行
EXEC SCOTT.TEST_PKG.GET_DATA;
上述代码展示了完整的复现过程。首先创建了HR模式下的测试表,然后创建一个角色TEST_ROLE并将SELECT权限赋予该角色,最后将该角色授予SCOTT用户。接着尝试在SCOTT用户的包中直接查询HR.TEST_TABLE,此时会抛出ORA-00942错误,证明角色权限在包内不可用。解决这个问题的唯一方法是使用GRANT语句直接将SELECT权限授予SCOTT用户,之后包就能成功执行并返回数据。
基于程序中某个输入、条件或结果的具体问题
在包体内调用时,如果仅依赖角色权限,程序会因权限不足而抛出ORA-00942错误;只有当显式授予直接权限后,程序才能正常运行并返回预期结果。这一行为是Oracle的硬性限制,与具体的输入数据无关,只要涉及跨模式对象访问,就必须遵循直接授权原则。
,



















