








在 apache 中配置 mod_proxy 反向代理到内部 python flask 服务,核心是启用 proxy 模块并设置 proxypass 和 proxypassreverse 指令将请求转发至 flask 监听的本地端口。通常 flask 开发服务器或生产环境(如 gunicorn)会绑定在 127.0.0.1 的特定端口(例如 5000),apache 通过 http://127.0.0.1:5000/ 进行代理。配置时需确保 apache 启用了 proxy、proxy_http 等必要模块,并在 virtualhost 或主配置中定义映射关系,这样外部访问 apache 域名时,流量会被透明地转发给后端的 flask 应用。

如何启用必要的 Apache 模块
要使用 mod_proxy,必须先在 Apache 中加载相关的模块。对于基于 Debian/Ubuntu 的系统,可以使用 a2enmod 命令;对于 CentOS/RHEL 系统,则需编辑 httpd.conf 或 conf.d 下的配置文件。主要需要启用的模块包括 proxy、proxy_http,如果涉及 WebSocket 或 HTTP/2 可能需要额外模块,但基础反向代理只需前两者。启用后重启 Apache 使配置生效。
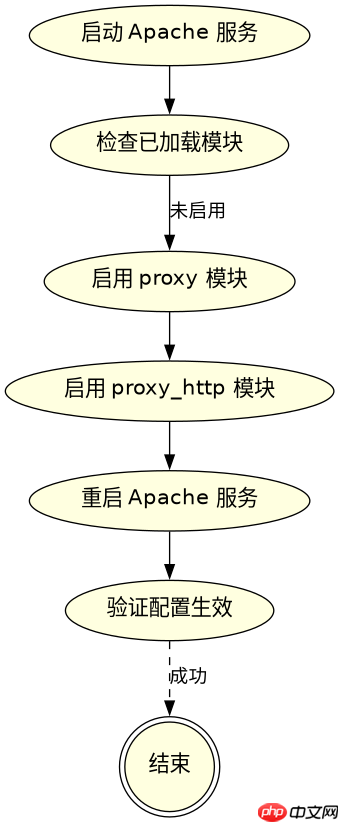
# Ubuntu/Debian
sudo a2enmod proxy proxy_http
sudo systemctl restart apache2

# CentOS/RHEL (在 /etc/httpd/conf.modules.d/00-proxy.conf 中取消注释)
# LoadModule proxy_module modules/mod_proxy.so
# LoadModule proxy_http_module modules/mod_proxy_http.so
sudo systemctl restart httpd
如何在 VirtualHost 中配置 ProxyPass 规则
在 Apache 的 VirtualHost 配置块中,添加 ProxyPass 和 ProxyPassReverse 指令来建立代理规则。ProxyPass 指定了 URL 路径与后端服务的映射,ProxyPassReverse 用于修正后端返回的 Location 头,防止重定向时暴露内部端口。以下是一个完整的配置示例,假设 Flask 运行在 localhost:5000,且希望将所有根路径请求代理过去。

Camoufox 是一个基于 Firefox 构建的开源反检测浏览器,为 Python 自动化工作流程提供强大的指纹注入和反机器人检测规避功能。它与 Playwright 集成,以提供能够绕过现代机器人检测系统的隐身浏览能力。
立即学习“Python免费学习笔记(深入)”;

<VirtualHost *:80>
    ServerName example.com
    ServerAdmin webmaster@example.com

    # 启用代理
    ProxyPreserveHost On

    # 将根路径代理到 Flask
    ProxyPass / http://127.0.0.1:5000/
    ProxyPassReverse / http://127.0.0.1:5000/

    # 可选:日志配置
    ErrorLog ${APACHE_LOG_DIR}/example_error.log
    CustomLog ${APACHE_LOG_DIR}/example_access.log combined
</VirtualHost>
当 Flask 返回重定向时 ProxyPassReverse 的作用是什么
当 Flask 应用处理请求后返回 HTTP 3xx 重定向响应时,响应头中的 Location 字段可能包含内部地址(如 http://127.0.0.1:5000/new-path)。如果没有配置 ProxyPassReverse,浏览器会直接尝试访问这个内部地址,导致连接失败。ProxyPassReverse 指令会让 Apache 拦截并重写这些 Location 头,将其转换为外部可访问的地址(如 http://example.com/new-path),从而保证重定向流程正常进行。这是配置反向代理时容易被忽视但至关重要的一步,确保了客户端与后端之间的透明交互。















